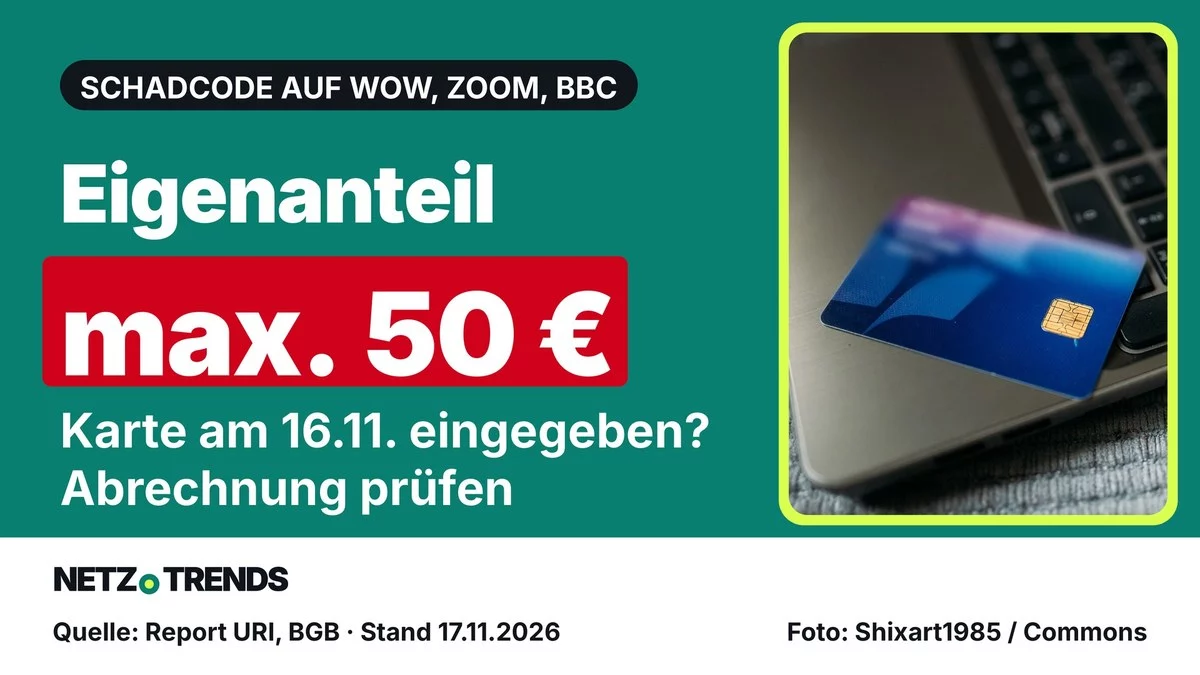
Über die Testplattform Optimizely kam ein Kartenskimmer auf große Websites, laut Analyse auch auf wowtv.de und vaillant.de.
Auf Websites von 178 Organisationen lief am 16. November Schadcode, der Kartendaten abgreifen und ältere iPhones angreifen konnte. Auf der Liste der Sicherheitsforscher stehen auch die deutschen Seiten von WOW und Vaillant.
Entdeckt hat den Angriff das Sicherheitsunternehmen Report URI. In seiner Analyse vom 16. November zählt Sicherheitsforscher Scott Helme 188 verseuchte Skripte von 178 Organisationen, darunter Zoom, BBC, CNN, ASOS, Air France-KLM und ein Planungsdienst von IKEA. Aus Deutschland nennt die Liste WOW (Sky Deutschland, wowtv.de), Vaillant (vaillant.de), ABN AMRO (abnamro.de) und PokerStars (pokerstars.de).
Der Code kam über Optimizely, einen Dienst, mit dem Unternehmen Varianten ihrer Website testen. Report URI hat nach eigenen Angaben 1.611 solcher Skripte geprüft; die tatsächliche Zahl betroffener Seiten könne höher liegen. Das Unternehmen verkauft selbst Werkzeuge zur Überwachung von Website-Skripten.
Schadcode lief rund 17 Stunden
Laut Report URI tauchte der Code erstmals um 5:21 Uhr deutscher Zeit auf, die großen Bereinigungen folgten zwischen etwa 21:40 und 22:10 Uhr. Das Skript tauschte Krypto-Adressen in Seiten und Zwischenablage gegen Adressen der Angreifer; bis 20:25 Uhr gingen so nach Zählung der Forscher rund 7.040 US-Dollar ein.
Ab 14:43 Uhr kam ein Kartenskimmer hinzu. Er las Kartennummer, Ablaufdatum und Prüfziffer aus Formularfeldern der Website selbst aus. Eingebettete Bezahlfenster von Zahlungsdiensten wie Stripe oder Adyen erreichte er nach Angaben von Report URI nicht. Auf iPhones und iPads lud der Code Angriffswerkzeuge für iOS 13 bis 18; bei iOS 26 erfasste er laut Analyse nur das Gerät.
Optimizely: Lücke geschlossen, vieles offen
Optimizely bestätigte den Vorfall auf seiner Statusseite am 17. November um 2:02 Uhr deutscher Zeit. Unbefugte hätten eine Schwachstelle im Produkt Experimentation ausgenutzt, um Kundenprojekten Schadcode hinzuzufügen. Die Lücke sei geschlossen, der Code entfernt und betroffene Konten gesichert.
Offen lässt die Mitteilung, wie viele Besucher den Code erhielten, ob Kartendaten tatsächlich abflossen und ob Betroffene informiert werden. Ob auf wowtv.de oder vaillant.de im fraglichen Zeitraum Karten in eigene Formulare eingegeben wurden, geht aus den Quellen nicht hervor. Öffentliche Stellungnahmen von Sky Deutschland oder Vaillant fanden sich bis Dienstagnachmittag nicht.
Was Sie nach einem Besuch am 16. November tun sollten
- iPhone und iPad aktualisieren: Laut Report URI sind iOS 18.7.3 und iOS 26.3 und neuer geschützt. Aktuell ist iOS 27.2.1 vom 12. November, wie Apples Übersicht der Sicherheitsupdates zeigt. Ein Hinweis auf einen Angriffsversuch: Seiten, die unter iOS 18.6 oder älter jede Minute neu laden.
- Kartenabrechnung prüfen: Wer am 16. November auf einer der genannten Seiten Kartendaten eingetippt hat, sollte Umsätze kontrollieren und die Karte im Zweifel bei der Bank sperren lassen.
- Krypto-Überweisungen abgleichen: Stimmt die eingefügte Empfängeradresse nicht mit der gewünschten überein, wurde sie womöglich vertauscht.
Bei Kartenmissbrauch schützt Sie in Deutschland das Zahlungsrecht. Nach § 675u BGB muss die Bank eine nicht autorisierte Zahlung spätestens bis zum Ende des Geschäftstags erstatten, der auf Ihre Meldung folgt. Selbst tragen Sie nach § 675v BGB höchstens 50 Euro, außer bei Vorsatz oder grober Fahrlässigkeit.
Mehr zum Schutz Ihres Geräts lesen Sie in unserem Beitrag, welche iPhones das Sicherheitsupdate iOS 27.2 erhalten, und in der Anleitung, wie Sie eine iPhone-Spionagewarnung prüfen.
Ihre Meinung ist gefragt: Haben Sie nach einem Website-Hack schon einmal eine Kartenzahlung zurückgefordert, und wie schnell hat Ihre Bank erstattet? Schreiben Sie uns Ihre Erfahrung in die Kommentare.
Quellen und Stand
- Report URI: World’s Largest Brands Infected With Malware Via Optimizely (Analyse, 16.11.2026)
- Optimizely: Web Experimentation Security Incident (Statusmeldung, 17.11.2026)
- Apple: Sicherheitsupdates von Apple (Übersicht, abgerufen 17.11.2026)
- Bundesministerium der Justiz: § 675u BGB und § 675v BGB (Gesetzestext)
Stand: 17.11.2026
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen
Kommentieren Sag uns deine Meinung →