Nach zahlreichen unberechtigten Anmeldeversuchen gilt beim Bürgerkonto des Bundes ein zweiter Faktor für alle Passwort-Logins.
Das Wichtigste in Kürze
- Auf der Startseite der BundID steht ein Warnhinweis: Wegen zahlreicher unberechtigter Anmeldeversuche ist die Zwei-Faktor-Anmeldung für alle Konten mit Benutzername und Passwort eingeschaltet.
- Wer sich mit Passwort anmeldet, bekommt nun jedes Mal einen Sicherheitscode per E-Mail. Er ist laut BundID-Hilfe 30 Minuten gültig.
- Nach neun falschen Eingaben wird der Passwort-Zugang laut BundID-Hilfe vorübergehend deaktiviert – das kann auch passieren, wenn Fremde das Passwort ausprobieren.
- Den höchsten Schutz bietet laut Betreiber der Online-Ausweis des Personalausweises. Zahlen zu betroffenen Konten hat der Bund bislang nicht veröffentlicht.
Das Bürgerkonto des Bundes lässt Nutzer/-innen mit Passwort nur noch mit einem Code aus dem E-Mail-Postfach hinein. Grund sind laut Betreiber zahlreiche unberechtigte Anmeldeversuche.
Die BundID ist das Konto, mit dem sich Menschen in Deutschland online gegenüber Behörden ausweisen – für Anträge, Bescheide und Nachrichten aus der Verwaltung. Mehrere Bundesländer sind laut der BundID-Startseite bereits auf das Konto umgestiegen. Wer dort nur ein Passwort hinterlegt hat, merkt die Änderung beim nächsten Login sofort.
Dieser Bericht ordnet ein, was der Betreiber bisher mitgeteilt hat, warum Konten gesperrt werden können, ohne dass jemand eingedrungen ist, was gesperrte Nutzer/-innen jetzt tun können und welcher Zugang auf Dauer am sichersten ist.
Was der Betreiber bisher sagt
Die einzige offizielle Mitteilung steht derzeit auf der BundID selbst. Über der Startseite der BundID und über der Hilfeseite erscheint ein Hinweis, der für alle Besucher/-innen gleich lautet. Die Seiten tragen den Vermerk des Bundesministeriums für Digitales und Staatsmodernisierung (BMDS), das für die BundID zuständig ist.
„Aktuell gibt es zahlreiche unberechtigte Anmeldeversuche auf BundID-Konten. Deshalb wurde für alle BundID-Konten eine Zwei-Faktor-Authentifizierung aktiviert, wenn sie sich mit dem Zugang Benutzername und Passwort einloggen.“
Hinweis auf der BundID-Startseite, Bundesministerium für Digitales und Staatsmodernisierung (BMDS)
Weiter heißt es dort, Nutzer/-innen erhielten bei jeder Anmeldung mit „Benutzername & Passwort“ zusätzlich einen Sicherheitscode per E-Mail, den sie vor der erfolgreichen Anmeldung eingeben müssen. In dringenden Fällen solle das Kontaktformular der BundID genutzt werden.
Mehr steht in dem Hinweis nicht. Der Betreiber nennt keine Zahl betroffener Konten, keinen Zeitraum der Angriffe, keine Angaben zur Herkunft der ausprobierten Zugangsdaten und keine Aussage darüber, ob Angreifer in einzelne Konten gelangt sind. Eine Pressemitteilung des Ministeriums zu dem Vorfall war bis Redaktionsschluss am 17. November 2026 nicht zu finden.
Für Nutzer/-innen bedeutet das: Die Maßnahme ist amtlich bestätigt, ihr Anlass ebenfalls – das Ausmaß nicht. Wer wissen will, ob das eigene Konto betroffen ist, muss bislang selbst nachsehen, etwa im eigenen E-Mail-Postfach nach Hinweisen der BundID oder im Konto selbst.
So läuft der Login mit E-Mail-Code
Technisch ist die Zwei-Faktor-Anmeldung kein neues Werkzeug. Die BundID bietet sie bereits als Option an, das zeigt der eigene Hilfebereich mit einem Kapitel „Fragen zur 2-Faktor-Authentifizierung“. Neu ist, dass sie nun nach Angaben des Betreibers für alle Konten mit Passwort-Zugang gilt.
Der Ablauf hat laut BundID-Hilfe drei Schritte: Benutzername und Passwort eingeben, dann geht automatisch ein Sicherheitscode an die im Konto hinterlegte E-Mail-Adresse, und erst mit diesem Code ist die Anmeldung abgeschlossen. Ohne Code ist die Anmeldung per Benutzername und Passwort nicht möglich.
Der Code ist laut Hilfe 30 Minuten gültig. Wer sich vertippt, kann ihn erneut eingeben, solange er gilt. Ist er abgelaufen, lässt sich im Login-Bereich über „Neuen Code anfordern“ ein frischer Code schicken.
Wichtig für alle, die einen anderen Zugang nutzen: Die Anmeldung mit Online-Ausweis oder ELSTER ist laut BundID-Hilfe von der Zwei-Faktor-Regel nicht betroffen. Diese Verfahren kombinieren ohnehin bereits mehrere Faktoren, dazu mehr weiter unten.
Kein Code im Postfach? Die Hinweise der BundID
- Spam-Ordner: Automatische E-Mails landen laut BundID-Hilfe oft im Spam- oder Junk-Ordner.
- Richtige Adresse: Den Posteingang der Adresse prüfen, die bei der Registrierung angegeben wurde – Verwechslungen zwischen mehreren Konten seien ein häufiger Fehler.
- Wartezeit: Gelegentlich verzögere sich der E-Mail-Versand.
- Support: Erst danach über das Kontaktformular melden und angeben, für welche Zugangsart der Code angefordert wurde.
Wer seine BundID nur selten nutzt, sollte vorab prüfen, ob die hinterlegte E-Mail-Adresse noch existiert und erreichbar ist. Ein Postfach, das seit Jahren stillgelegt ist, macht den Passwort-Zugang mit der neuen Regel praktisch unbrauchbar.
Warum fremde Versuche Konten sperren
Für viele Betroffene ist die Sperre der eigentliche Ärger. Die Erklärung steht in einer Regel, die die BundID in ihrer Hilfe nennt: Wurden die Zugangsdaten neun Mal falsch eingegeben, wird der Zugang „Benutzername & Passwort“ vorübergehend deaktiviert, und das Passwort muss zurückgesetzt werden.
Die Regel unterscheidet nicht danach, wer sich vertippt. Probieren Unbekannte an einem Konto falsche Passwörter durch, zählt jeder Fehlversuch genauso wie ein Tippfehler der Inhaberin oder des Inhabers. Nach dieser Regel kann also auch ein Konto gesperrt werden, dessen richtiges Passwort die Angreifer gar nicht kennen.
Daraus folgt eine wichtige Unterscheidung: Eine Sperre ist ein Zeichen dafür, dass jemand es versucht hat – nicht automatisch dafür, dass jemand im Konto war. Ob es in einzelnen Fällen erfolgreiche Anmeldungen gab, hat der Betreiber bislang nicht mitgeteilt.
Woher Angreifer Zugangsdaten für solche Massenversuche nehmen, beschreibt das Bundesamt für Sicherheit in der Informationstechnik (BSI) allgemein auf seiner Verbraucherseite zu sicheren Passwörtern: Werkzeuge probierten vollautomatisch Zeichenkombinationen und Wörterbücher durch oder testeten einmal im Internet veröffentlichte Zugangsdaten bei allen möglichen Diensten. Ob genau das bei der BundID geschehen ist, hat keine Behörde bestätigt.
Klar ist aber, wer das größte Risiko trägt: Menschen, die für ihre BundID dasselbe Passwort nutzen wie für einen Onlineshop, ein Forum oder das E-Mail-Konto. Wird eines dieser Konten an anderer Stelle bekannt, passt der Schlüssel auch zum Bürgerkonto. Genau davor warnt die BundID selbst: Sie empfiehlt ein einzigartiges, möglichst komplexes Passwort, das bei keinem anderen Dienst verwendet wird.
Konto gesperrt: Diese Wege führen zurück
Wer ausgesperrt ist, hat nach den Angaben der BundID-Hilfe mehrere Möglichkeiten. Die wichtigste: Das Passwort lässt sich über die Funktion „Passwort vergessen“ per E-Mail-Link zurücksetzen. Wer den Benutzernamen nicht mehr weiß, kann stattdessen die hinterlegte E-Mail-Adresse eingeben oder den Namen über „Benutzernamen vergessen“ anfordern.
Ist im Konto neben dem Passwort ein weiterer Zugang hinterlegt – etwa der Online-Ausweis oder ELSTER –, lässt sich die BundID laut Hilfe auch damit öffnen, während der Passwort-Zugang gesperrt ist. Erst in dringenden Fällen verweist der Betreiber auf das Kontaktformular.
| Situation | Was laut BundID hilft |
|---|---|
| Anmeldung klappt nicht | |
| Passwort-Zugang gesperrt nach neun Fehlversuchen |
Passwort über „Passwort vergessen“ per E-Mail-Link zurücksetzen oder mit einem anderen hinterlegten Zugang anmelden |
| Benutzername vergessen Login-Maske |
Hinterlegte E-Mail-Adresse als Benutzernamen eingeben oder „Benutzernamen vergessen“ nutzen |
| Sicherheitscode fehlt Code gilt 30 Minuten |
Spam-Ordner und richtige Adresse prüfen, dann „Neuen Code anfordern“ |
| Online-Ausweis | |
| PIN vergessen Personalausweis |
Termin beim zuständigen Bürgerbüro vereinbaren |
| Neuer Ausweis altes Dokument im Konto |
Wechsel startet bei der Anmeldung mit dem neuen Ausweis über „Zugang hinzufügen“ |
| Fazit: Wer zwei Zugänge im Konto hinterlegt, kommt auch bei einer Sperre weiter hinein. | |
Die Tabelle fasst die Hinweise aus der Hilfe der BundID zusammen. Stand: 17.11.2026.
Die Tabelle nennt nur Wege, die der Betreiber selbst beschreibt. Wie lange die Bearbeitung über das Kontaktformular derzeit dauert, ist nicht veröffentlicht; bei vielen gleichzeitigen Anfragen ist mit Wartezeit zu rechnen, das lässt sich aber nicht beziffern.
Nach dem Zurücksetzen lohnt ein Blick in den Reiter „Zugänge & Daten“. Dort listet die BundID laut Hilfe alle Zugangsarten auf. Hier lässt sich das Passwort ändern und ein zusätzlicher Zugang ergänzen. Sensible Änderungen wie ein neues Passwort bestätigt die BundID laut Hilfe ebenfalls mit einem Sicherheitscode an die hinterlegte E-Mail-Adresse.
BundID nach den Angriffen absichern
- Hinterlegte E-Mail-Adresse prüfen
An diese Adresse schickt die BundID den Sicherheitscode und Links zum Zurücksetzen des Passworts.
- Eigenes, einmaliges Passwort setzen
Die BundID empfiehlt ein einzigartiges, möglichst komplexes Passwort, das bei keinem anderen Dienst genutzt wird.
- E-Mail-Postfach selbst absichern
Der Code ist nur so sicher wie das Postfach, in dem er ankommt: eigenes Passwort und, falls angeboten, Zwei-Faktor-Schutz beim E-Mail-Anbieter.
- Zweiten Zugang hinterlegen
Online-Ausweis oder ELSTER im Reiter „Zugänge & Daten“ ergänzen. Dann bleibt das Konto auch bei einer Passwort-Sperre erreichbar.
- Nur über id.bund.de anmelden
Keine Login-Links aus E-Mails nutzen. Die BundID verschickt laut eigener Hilfe keine E-Mails mit Login-Links oder QR-Codes.
Die Liste ist bewusst kurz gehalten. Jeder Punkt lässt sich in wenigen Minuten erledigen und stützt sich auf die Empfehlungen der BundID und des BSI.
Wo der E-Mail-Code an Grenzen stößt
Ein zweiter Faktor erhöht die Sicherheit fast immer. Das BSI schreibt auf seiner Seite zur Zwei-Faktor-Authentisierung aber auch, dass es auf Art und Umsetzung ankommt. Wichtig sei, dass die Faktoren aus verschiedenen Kategorien stammen – Wissen wie ein Passwort, Besitz wie eine Chipkarte oder Biometrie wie ein Fingerabdruck.
Ein Code per E-Mail hängt am Zugang zum Postfach. Für die BundID heißt das: Der neue Schutz wirkt gut gegen Angreifer, die nur das BundID-Passwort kennen. Er wirkt schwächer, wenn dieselben Zugangsdaten auch das E-Mail-Postfach öffnen. Wer für beide Dienste dasselbe Passwort nutzt, gibt Angreifern im ungünstigsten Fall mit einem einzigen Datensatz beide Schlüssel in die Hand.
Das BSI empfiehlt besonders hardwaregestützte Verfahren als Ergänzung oder Ersatz für ein starkes Passwort. Als Beispiel nennt die Behörde ausdrücklich die Online-Ausweisfunktion des Personalausweises, bei der Chipkarte und PIN nur gemeinsam funktionieren.
„Dies bietet noch größere Sicherheit als die sequentielle Prüfung eines Passwortes und eines separaten zweiten Faktors.“
Bundesamt für Sicherheit in der Informationstechnik (BSI), Verbraucherseite zur Zwei-Faktor-Authentisierung
Für das Passwort selbst nennt das BSI konkrete Untergrenzen: Ein kurzes, komplexes Passwort sollte mindestens acht Zeichen lang sein und vier Zeichenarten enthalten – Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Ein langes, weniger komplexes Passwort sollte mindestens 25 Zeichen haben. Ziffern oder ein Ausrufezeichen ans Ende eines einfachen Wortes zu hängen, hält das BSI für nicht empfehlenswert. Wer sich viele Passwörter nicht merken kann, dem rät das BSI zu einem Passwortmanager.
Wie gezielt Angreifer Konten über Codes und geteilte Zugangsdaten übernehmen, zeigt sich nicht nur bei Behördendiensten. NETZ-TRENDS hat das zuletzt am Beispiel von Messengern beschrieben: Ohne Zusatzschutz reicht Tätern bei Telegram, Signal und WhatsApp ein Code zur Kontoübernahme.
Online-Ausweis: der stärkere Zugang
Die BundID kennt vier Wege zur Kontoerstellung: Benutzername und Passwort, Online-Ausweis, ELSTER-Zugang und eine europäische Identität aus einem anderen EU-Staat. Der Passwort-Zugang wird laut BundID-Hilfe immer mit angelegt, egal welche Option jemand wählt, und lässt sich nicht entfernen. Die Zugänge unterscheiden sich vor allem im sogenannten Vertrauensniveau.
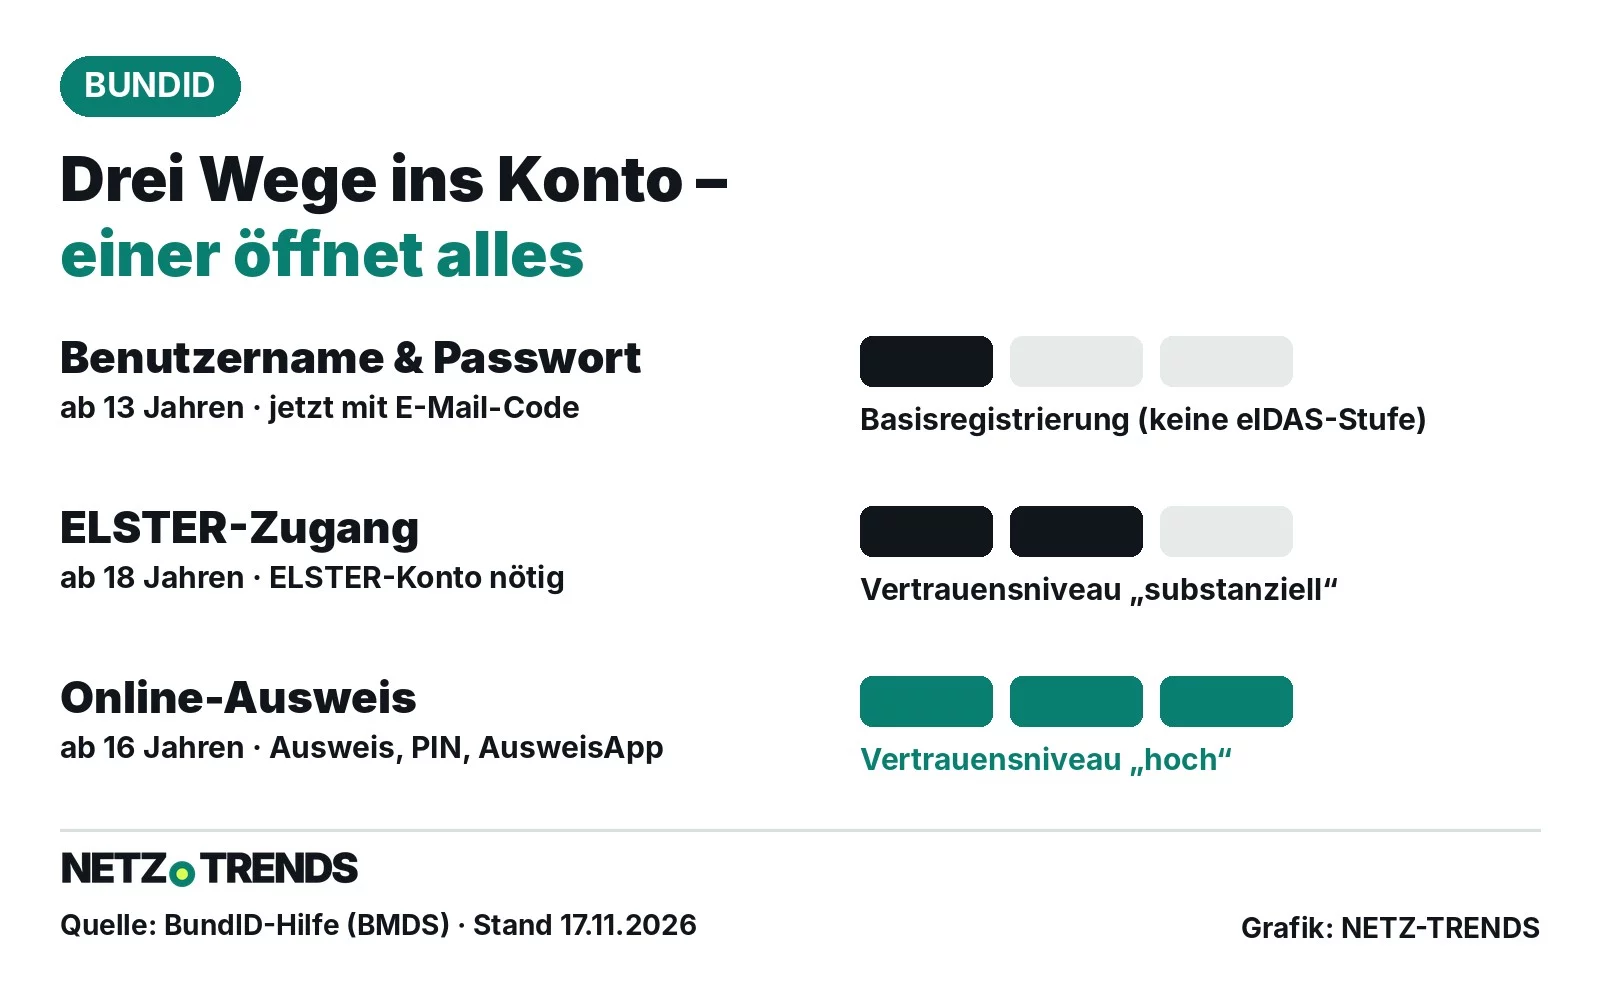
Das Vertrauensniveau beschreibt laut BundID, wie sicher und zuverlässig ein Identifikationsmittel ist. Grundlage sind die Vorgaben der europäischen eIDAS-Verordnung über elektronische Identifizierung. Je nach Antrag verlangt die zuständige Verwaltung ein bestimmtes Mindestniveau.
- Benutzername und Passwort erreichen nur die „Basisregistrierung“. Diese Zugangsart entspricht laut BundID nicht den Vorgaben der eIDAS-Verordnung und wird aus Gründen der Nutzungsfreundlichkeit angeboten, etwa um das Konto zu verwalten oder den Posteingang zu prüfen. Nutzen lässt sie sich ab 13 Jahren.
- ELSTER, das Zugangsverfahren der Steuerverwaltung, erreicht das Niveau „substanziell“. Hier gilt laut BundID ein Mindestalter von 18 Jahren.
- Der Online-Ausweis erreicht das Niveau „hoch“. Dazu zählen der Personalausweis mit Online-Funktion, der elektronische Aufenthaltstitel und die eID-Karte für Bürger/-innen aus EU und EWR. Die Freischaltung ist ab 16 Jahren möglich.
- Europäische Identitäten erreichen je nach ausstellendem Staat unterschiedliche Niveaus.
Die Unterschiede haben praktische Folgen. Mit dem Online-Ausweis lässt sich laut BundID jeder Online-Antrag stellen, und alle Bescheide und Nachrichten im BundID-Postfach lassen sich damit öffnen. Mit „Benutzername & Passwort“ können manche Bescheide aus Sicherheitsgründen nicht geöffnet werden, weil die Verwaltung dafür ein höheres Niveau festlegt.
Was für den Online-Ausweis nötig ist
Alle Deutschen ab 16 Jahren mit gültigem Personalausweis können die Online-Ausweisfunktion laut BundID nutzen. Ist sie deaktiviert, schaltet das zuständige Bürgerbüro sie kostenfrei frei. Zum Auslesen braucht es die AusweisApp – am Computer zusammen mit einem Lesegerät oder einem Smartphone mit NFC-Funktion. Bei der ersten Nutzung braucht die App die persönliche Einmal-PIN, die sogenannte Transport-PIN, die bei der Ausstellung des Ausweises ausgegeben wurde.
Ist die Funktion einmal eingerichtet, lässt sich der Online-Ausweis im Reiter „Zugänge & Daten“ zum bestehenden BundID-Konto hinzufügen. Dafür müssen die Daten im Konto mit denen des Ausweises übereinstimmen, schreibt die BundID. Nach einem Umzug kann es deshalb nötig sein, die Kontodaten erst zu aktualisieren. Bei einem Ausweis- und Adresswechsel gleicht die BundID laut Hilfe die Angaben mit dem Melderegister ab.
Der Online-Ausweis ersetzt den Passwort-Zugang nicht, ergänzt ihn aber. Für Nutzer/-innen hat das zwei Vorteile: Sie können sich unabhängig vom E-Mail-Code anmelden, und eine Sperre des Passwort-Zugangs sperrt sie nicht mehr aus dem Konto aus.
Echte BundID-Mails erkennen
Gerade bekommen viele Nutzer/-innen E-Mails rund um ihr BundID-Konto – echte Sicherheitscodes und Hinweise. Umso wichtiger ist es, echte von gefälschten Nachrichten zu unterscheiden. Die BundID nennt in ihrer Hilfe klare Erkennungsmerkmale für echte Nachrichten:
- Offizielle E-Mails der BundID kommen ausschließlich von Adressen mit den Endungen @itzbund.de und @eid-support.de.
- Die BundID verschickt keine E-Mails mit Login-Links oder QR-Codes. Eine solche Nachricht ist laut Betreiber mit hoher Wahrscheinlichkeit ein Phishing-Versuch.
- Das Portal nutzt ausschließlich die Adresse https://id.bund.de. Die Adresse sollte im Browser vor jeder Eingabe geprüft werden.
- Weder Behörden noch Support-Mitarbeitende fragen nach dem Passwort.
Der neue Sicherheitscode passt in dieses Muster: Er kommt per E-Mail und wird auf der Anmeldeseite eingegeben, die man selbst aufgerufen hat. Eine Nachricht, die zum Klick auf einen Link drängt, um das Konto „wieder freizuschalten“, entspricht nicht dem beschriebenen Ablauf. Im Zweifel bietet die BundID an, verdächtige E-Mails über das Kontaktformular prüfen zu lassen.
Behördennamen werden immer wieder für Betrugsmails missbraucht. Wie das im Finanzbereich aussieht, hat NETZ-TRENDS im Oktober am Beispiel der Finanzaufsicht beschrieben: Betrug im Namen der BaFin mit Fake-Mails und einem erfundenen Förderprogramm.
Was der Bund noch nicht beantwortet
Die Reaktion des Betreibers ist nachvollziehbar und schützt Konten kurzfristig. Sie lässt aber Fragen offen, die für Nutzer/-innen wichtig sind.
Wie viele Konten betroffen sind. Weder die Zahl der Anmeldeversuche noch die Zahl gesperrter Konten ist veröffentlicht. Damit lässt sich nicht einschätzen, ob es um einen kleinen Teil oder um einen großen Teil der Nutzer/-innen geht.
Ob jemand in Konten gelangt ist. Der Hinweis spricht von „unberechtigten Anmeldeversuchen“. Ob einzelne Versuche erfolgreich waren und ob Daten aus BundID-Postfächern eingesehen wurden, sagt er nicht. Wer Zweifel hat, kann im eigenen Konto prüfen, ob Daten oder Zugänge verändert wurden, und sich über das Kontaktformular an den Betreiber wenden.
Ob die Pflicht dauerhaft gilt. In der BundID-Hilfe steht weiterhin, die Zwei-Faktor-Authentifizierung sei eine „freiwillige Sicherheitsoption“, die sich jederzeit in den Kontoeinstellungen abschalten lasse. Der Hinweis auf der Startseite sagt dagegen, sie sei für alle Konten mit Passwort-Zugang aktiviert worden. Ob Nutzer/-innen sie derzeit wieder abschalten können und ob die Regel nach dem Ende der Angriffe bestehen bleibt, geht aus den Seiten nicht hervor.
Warum es keine stärkere Option gibt. Für den Passwort-Zugang bietet die BundID als zweiten Faktor nach ihrer Hilfe nur den Code per E-Mail an. Authenticator-Apps oder Sicherheitsschlüssel, die das BSI unter den gängigen Verfahren nennt, kommen in der Hilfe nicht vor. Der Bund verweist stattdessen auf den Online-Ausweis als empfohlenen Zugang.
Bis diese Fragen beantwortet sind, bleibt die praktische Empfehlung einfach: eigenes Passwort, gesichertes E-Mail-Postfach und – wer kann – den Online-Ausweis im Konto hinterlegen. Wer die BundID nur gelegentlich nutzt, kann einzelne Anträge laut BundID auch als Gast stellen, sich dafür einmalig mit dem Online-Ausweis identifizieren und muss dann kein dauerhaftes Konto pflegen. Ein BundID-Postfach gibt es in diesem Fall allerdings nicht.
Wer sein Konto gar nicht mehr braucht, kann es laut BundID im Reiter „Zugänge & Daten“ selbst löschen – angemeldet mit dem Zugang mit dem höchsten hinterlegten Vertrauensniveau. Vorher sollten alle Bescheide aus dem Postfach heruntergeladen werden, denn das BundID-Postfach archiviert Nachrichten nicht. Inaktive Konten löscht die BundID nach eigenen Angaben ohnehin nach 24 Monaten und kündigt das sechs und zwei Monate vorher per E-Mail an.
Häufige Fragen
Warum muss ich bei der BundID plötzlich einen Code eingeben?
Nach Angaben des Betreibers gibt es zahlreiche unberechtigte Anmeldeversuche auf BundID-Konten. Deshalb wurde für alle Konten mit Benutzername und Passwort eine Zwei-Faktor-Authentifizierung aktiviert. Bei jeder Anmeldung mit Passwort kommt ein Sicherheitscode per E-Mail.
Wie lange ist der Sicherheitscode gültig?
Laut BundID-Hilfe 30 Minuten. Ist er abgelaufen, lässt sich im Login-Bereich über „Neuen Code anfordern“ ein neuer schicken.
Heißt eine Sperre, dass mein Konto gehackt wurde?
Nicht zwingend. Laut BundID wird der Passwort-Zugang nach neun falschen Eingaben vorübergehend deaktiviert. Das kann auch passieren, wenn Fremde falsche Passwörter ausprobieren. Ob es erfolgreiche Zugriffe gab, hat der Betreiber nicht mitgeteilt.
Wie entsperre ich mein BundID-Konto?
Über „Passwort vergessen“ lässt sich das Passwort per E-Mail-Link zurücksetzen. Wer einen weiteren Zugang wie den Online-Ausweis oder ELSTER hinterlegt hat, kann sich auch damit anmelden. In dringenden Fällen hilft das Kontaktformular der BundID.
Gilt der E-Mail-Code auch bei der Anmeldung mit dem Personalausweis?
Nein. Laut BundID-Hilfe betrifft die Zwei-Faktor-Regel nur den Zugang mit Benutzername und Passwort. Die Anmeldung mit Online-Ausweis oder ELSTER läuft wie bisher.
Woran erkenne ich eine echte E-Mail der BundID?
Offizielle E-Mails kommen laut BundID nur von Adressen mit @itzbund.de oder @eid-support.de. Die BundID verschickt keine E-Mails mit Login-Links oder QR-Codes. Angemeldet wird nur über https://id.bund.de.
Ihre Meinung ist gefragt: Nutzen Sie die BundID mit Passwort oder mit dem Online-Ausweis – und hat der neue Sicherheitscode bei Ihnen problemlos funktioniert? Schreiben Sie uns Ihre Erfahrung in die Kommentare.
Quellen und Stand
- Bundesministerium für Digitales und Staatsmodernisierung: Startseite der BundID mit Hinweis zu unberechtigten Anmeldeversuchen (Hinweis auf der Website, abgerufen am 17.11.2026)
- Bundesministerium für Digitales und Staatsmodernisierung: BundID – Hilfreiche Informationen (Hilfeseite, abgerufen am 17.11.2026)
- Bundesministerium für Digitales und Staatsmodernisierung: Kontaktformular der BundID (Website, abgerufen am 17.11.2026)
- Bundesamt für Sicherheit in der Informationstechnik: Zwei-Faktor-Authentisierung (Verbraucherinformation, abgerufen am 17.11.2026)
- Bundesamt für Sicherheit in der Informationstechnik: Sichere Passwörter erstellen (Verbraucherinformation, abgerufen am 17.11.2026)
Stand: 17.11.2026
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen
Kommentieren Sag uns deine Meinung →