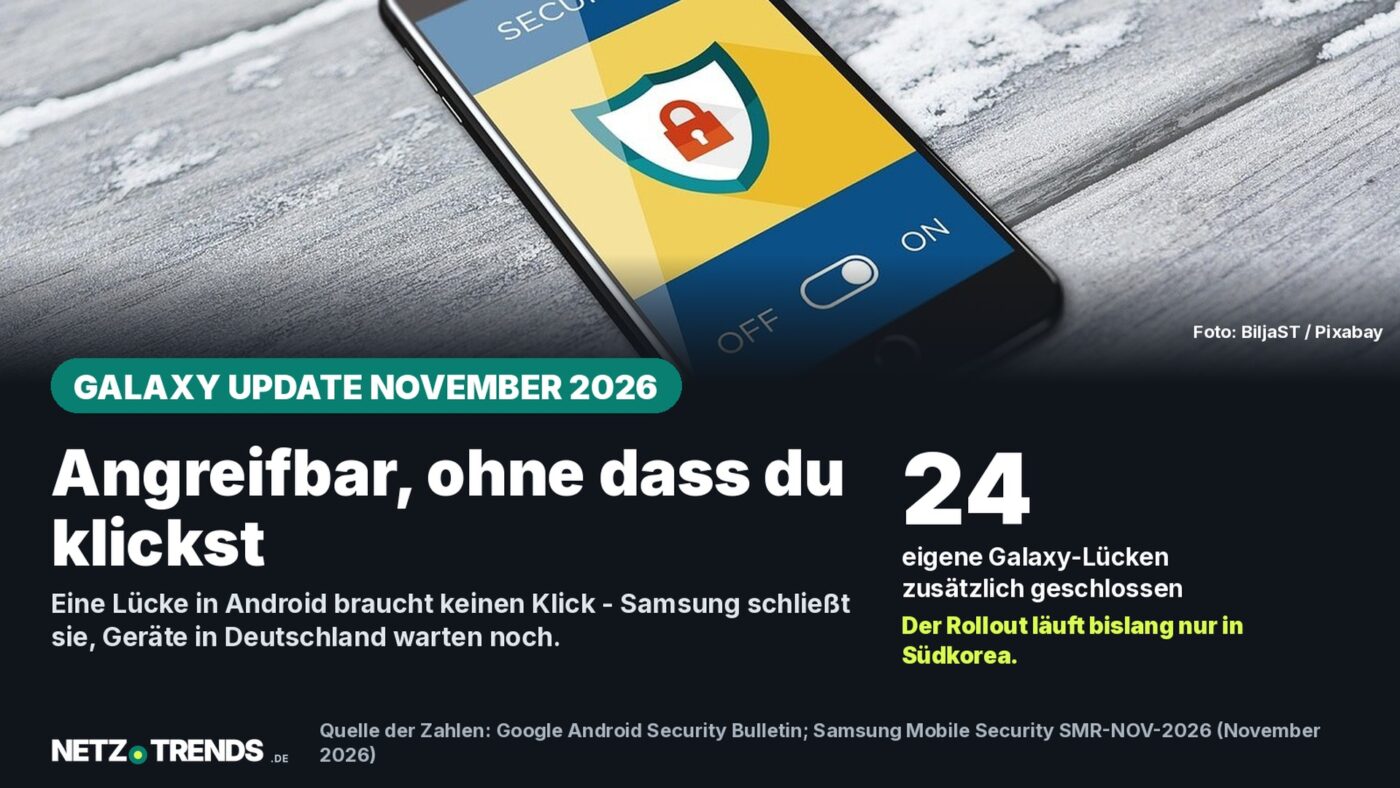
Samsung schließt dabei zusätzlich 24 eigene Galaxy-Lücken; der Rollout läuft bislang nur in Südkorea.
Das Wichtigste in Kürze
- Google hat im Android-Sicherheitsbulletin vom 2. November 2026 (aktualisiert am 6. November) mehrere als „Critical“ eingestufte Lücken geschlossen, darunter eine, die sich laut Google ganz ohne Zutun der Nutzenden ausnutzen lässt (CVE-2026-58868).
- Samsung hat am 3. November 2026 (aktualisiert am 5. November) sein eigenes Sicherheitsupdate SMR-NOV-2026 veröffentlicht und behebt darin zusätzlich 24 Galaxy-spezifische Schwachstellen.
- Laut Samsungs eigenem Update-Protokoll rollt der Patch seit dem 9. November 2026 zunächst für die Galaxy-S26-Serie aus – bislang nur in Südkorea.
- Einen Rollout-Termin für Deutschland nennt keine der verfügbaren Quellen; Nutzende können den Stand ihres Geräts unter Einstellungen > Softwareupdate selbst prüfen.
Google und Samsung haben Anfang November ihre monatlichen Sicherheitsupdates veröffentlicht. Eine der Lücken lässt sich ganz ohne Klick ausnutzen, für Galaxy-Geräte in Deutschland fehlt noch ein Rollout-Termin.
Die erste Novemberwoche ist bei Android-Herstellern traditionell Patch-Zeit: Google veröffentlicht sein monatliches Sicherheitsbulletin, Gerätehersteller wie Samsung bauen die Korrekturen in eigene Updates ein und ergänzen sie um Lücken in ihrer eigenen Software. In diesem Monat ist eine der geschlossenen Lücken besonders brisant – und der Rollout zu den Geräten läuft erst an.
Die kritische Lücke ohne Klick
Im Mittelpunkt des Android-Sicherheitsbulletins vom 2. November 2026 steht laut Google eine Schwachstelle mit der Kennung CVE-2026-58868 im sogenannten Framework, einem Kernbestandteil von Android. Google stuft sie als „Critical“ ein und schreibt, die Lücke lasse sich aus der Ferne ausnutzen, ohne dass dafür zusätzliche Rechte oder ein Zutun der Nutzenden nötig seien – Fachleute sprechen bei einem solchen Angriffsweg von „Zero-Click“.
Daneben listet das Google-Bulletin weitere Lücken mit den Einstufungen „Critical“ und „High“ in Systemkomponenten verschiedener Chip-Hersteller. Welche davon ein konkretes Gerät betreffen, hängt vom verbauten Prozessor und von der Android-Version ab – nicht jede Lücke betrifft jedes Smartphone gleichermaßen. Google schreibt, der Sicherheitspatch-Level vom 5. November 2026 oder neuer behebe alle im Bulletin genannten Probleme.
Samsungs 24 eigene Galaxy-Lücken
Zusätzlich zu den Android-Korrekturen von Google veröffentlicht Samsung monatlich ein eigenes Sicherheitsupdate für seine Galaxy-Geräte. Das aktuelle Update mit der Bezeichnung SMR-NOV-2026 erschien am 3. November 2026 und wurde am 5. November aktualisiert. Darin behebt Samsung nach eigenen Angaben 24 sogenannte Samsung Vulnerabilities and Exposures (SVE) – Schwachstellen, die ausschließlich in der eigenen Software von Samsung stecken, etwa in vorinstallierten Apps oder angepassten Systemkomponenten.
Von diesen 24 Lücken beschreibt Samsung 17 öffentlich: drei davon stuft der Hersteller als „High“ ein, 14 als „Moderate“. Die restlichen sieben Lücken nennt Samsung im Bulletin nicht im Detail; der Hersteller schreibt lediglich, einige SVE-Einträge könnten derzeit nicht offengelegt werden. Diese Praxis ist bei Sicherheitsupdates üblich, wenn eine Lücke erst dann im Detail beschrieben wird, nachdem möglichst viele Geräte den Patch erhalten haben.
Rollout: Südkorea zuerst, Deutschland wartet
Laut Samsungs eigenem Update-Protokoll für das Galaxy S26 (Modell SM-S942N) ist die Firmware mit der Build-Nummer S942NKSS6BZK1 am 9. November 2026 erschienen und trägt den Sicherheitspatch-Level vom 5. November 2026. Das Protokoll weist das Update für den südkoreanischen Markt aus; eine Fassung für deutsche Galaxy-S26-Geräte ist dort bislang nicht gelistet.
Samsung liefert seine monatlichen Updates grundsätzlich gestaffelt aus – nach Land, Mobilfunkanbieter und Gerätemodell versetzt, teils über mehrere Wochen. Nach dem Start bei der Galaxy-S26-Serie dürften die Falt-Modelle der Z-Fold8- und Z-Flip8-Reihe als Nächstes folgen. Für Deutschland lässt sich aus den verfügbaren Quellen noch kein Termin ableiten. Betroffen von den zugrunde liegenden Android-Lücken sind grundsätzlich alle ungepatchten Geräte mit den im Bulletin genannten Android-Versionen, unabhängig vom Hersteller.
Checkliste: Was Sie jetzt tun können
- Unter Einstellungen > Softwareupdate (bei Samsung-Geräten) beziehungsweise Einstellungen > System > Sicherheitsupdate prüfen, welcher Patch-Level installiert ist.
- Automatische Updates aktiviert lassen, damit der Patch installiert wird, sobald er für das eigene Gerät freigegeben ist.
- Apps weiterhin nur aus dem Google Play Store laden und Google Play Protect aktiviert lassen – das verringert das Risiko unabhängig vom Update-Zeitpunkt.
- Keine inoffizielle Firmware von Drittanbieter-Seiten installieren, nur um schneller an den Patch zu kommen.
Wer ein älteres Galaxy-Modell besitzt, das keine monatlichen Sicherheitsupdates mehr erhält, bleibt von den zugrunde liegenden Android-Lücken grundsätzlich betroffen. Samsung listet die Update-Zeiträume seiner Modelle auf der eigenen Support-Seite.
Häufige Fragen
Ist mein Samsung-Galaxy-Gerät von der Zero-Click-Lücke betroffen, auch wenn ich das Update noch nicht habe?
Grundsätzlich ja, sofern das Gerät eine der im Android-Bulletin genannten Android-Versionen nutzt und den Patch vom 5. November 2026 noch nicht installiert hat. Das Risiko sinkt erst mit der Installation des Updates.
Was bedeutet „Zero-Click“ bei einer Sicherheitslücke?
Damit ist gemeint, dass Angreifende die Lücke ausnutzen können, ohne dass die betroffene Person etwas anklicken, öffnen oder bestätigen muss. Laut Google ist das bei CVE-2026-58868 im Android-Framework der Fall.
Wann bekommen Galaxy-Nutzende in Deutschland das Update?
Das ist nach den verfügbaren Quellen noch offen. Samsung rollt seine Updates gestaffelt nach Land, Anbieter und Modell aus; bislang ist das November-Update laut Samsungs eigenem Protokoll nur für die Galaxy-S26-Serie in Südkorea gelistet.
Welche Lücken betreffen speziell Galaxy-Geräte, welche alle Android-Smartphones?
Die im Google-Bulletin genannten Lücken, darunter CVE-2026-58868, betreffen grundsätzlich alle Android-Geräte mit den genannten Versionen. Die 24 SVE-Lücken aus Samsungs eigenem Update betreffen ausschließlich Software, die Samsung selbst zu Android hinzufügt.
Ihre Meinung ist gefragt: Ist das November-Sicherheitsupdate bei Ihrem Galaxy-Gerät schon angekommen, oder warten Sie noch?
Schreiben Sie uns Ihre Erfahrung gern in die Kommentare.
Quellen und Stand
- Android Open Source Project: Android-Sicherheitsbulletin November 2026, veröffentlicht 2. November 2026, aktualisiert 6. November 2026
- Samsung Mobile Security: SMR-NOV-2026-Bulletin, veröffentlicht 3. November 2026, aktualisiert 5. November 2026
- Samsung: Offizielles Firmware-Update-Protokoll für Galaxy S26 (SM-S942N)
Recherche- und Datenstand: 14. November 2026.
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen