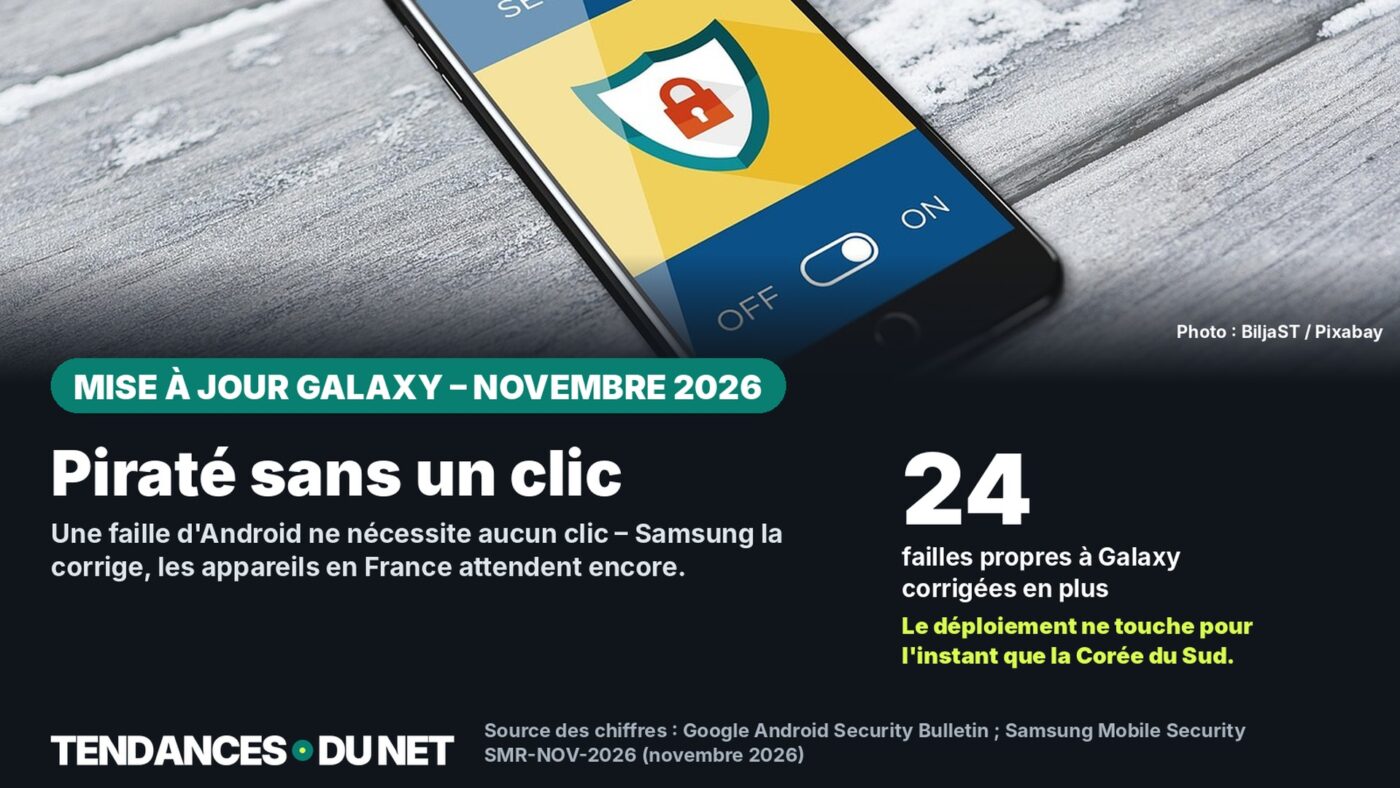
Samsung corrige par ailleurs 24 failles qui lui sont propres ; le déploiement ne touche pour l’instant que la Corée du Sud.
L’essentiel en bref
- Le bulletin de sécurité Android de Google du 2 novembre 2026 (mis à jour le 6 novembre) corrige plusieurs failles classées « Critical », dont une exploitable selon Google sans aucune action de l’utilisateur (CVE-2026-58868).
- Samsung a publié le 3 novembre 2026 (mis à jour le 5 novembre) sa propre mise à jour de sécurité SMR-NOV-2026, qui corrige en plus 24 vulnérabilités propres à Galaxy.
- Selon le journal officiel des mises à jour de Samsung, le correctif se déploie depuis le 9 novembre 2026 sur la gamme Galaxy S26 – pour l’instant uniquement en Corée du Sud.
- Aucune source ne donne de date de déploiement pour la France ; l’Agence nationale de la sécurité des systèmes d’information (ANSSI) recommande en général d’installer les mises à jour de sécurité dès qu’elles sont disponibles.
Google et Samsung ont publié début novembre leurs mises à jour de sécurité mensuelles. Une faille se exploite sans le moindre clic, et aucune date de déploiement n’est encore connue pour les appareils Galaxy en France.
La première semaine de novembre est traditionnellement la période des correctifs chez les fabricants Android : Google publie son bulletin de sécurité mensuel, et des constructeurs comme Samsung intègrent ces correctifs à leurs propres mises à jour, en y ajoutant les failles propres à leurs surcouches logicielles. Ce mois-ci, l’une des failles corrigées est particulièrement préoccupante, et son déploiement sur les appareils ne fait que commencer.
La faille critique sans clic
Le bulletin de sécurité Android du 2 novembre 2026 met en avant, selon Google, une vulnérabilité référencée CVE-2026-58868 dans le « Framework » Android, un composant central du système d’exploitation. Google la classe « Critical » et précise qu’elle peut être exploitée à distance, sans privilèges supplémentaires ni action de l’utilisateur – les spécialistes parlent dans ce cas d’attaque « zero-click ».
Le bulletin de Google liste également d’autres failles classées « Critical » et « High » dans des composants système de différents fabricants de puces. Leur impact dépend du processeur et de la version d’Android installés sur l’appareil. Google indique que le niveau de correctif de sécurité du 5 novembre 2026 ou plus récent corrige tous les problèmes mentionnés dans le bulletin.
Les 24 failles propres à Samsung
En plus des correctifs Android de Google, Samsung publie chaque mois sa propre mise à jour de sécurité pour ses appareils Galaxy. La mise à jour actuelle, nommée SMR-NOV-2026, est parue le 3 novembre 2026 et a été mise à jour le 5 novembre. Samsung y corrige, selon ses propres déclarations, 24 vulnérabilités dites Samsung Vulnerabilities and Exposures (SVE) – des failles présentes uniquement dans les logiciels propres à Samsung, par exemple dans des applications préinstallées.
Sur ces 24 failles, Samsung en détaille publiquement 17 : trois sont classées « High » par le fabricant, 14 « Moderate ». Les sept restantes ne sont pas détaillées dans le bulletin ; Samsung indique seulement que certaines entrées SVE ne peuvent pas encore être divulguées, une pratique courante tant que tous les appareils n’ont pas reçu le correctif.
Déploiement : la Corée du Sud d’abord, la France attend
Selon le journal officiel des mises à jour du Galaxy S26 (modèle SM-S942N), le micrologiciel portant le numéro de build S942NKSS6BZK1 est paru le 9 novembre 2026 avec le niveau de correctif de sécurité du 5 novembre 2026. Ce journal mentionne la mise à jour pour le marché sud-coréen ; aucune version pour les Galaxy S26 vendus en France n’y figure pour l’instant.
Samsung déploie généralement ses mises à jour mensuelles par étapes, selon le pays, l’opérateur et le modèle, parfois sur plusieurs semaines. Aucune date ne peut actuellement être déduite pour la France à partir des sources disponibles. Les Z Fold8 et Z Flip8 devraient suivre la série S26. Tous les appareils non corrigés utilisant les versions d’Android mentionnées dans le bulletin restent exposés aux failles sous-jacentes, quel que soit le fabricant.
Liste de contrôle : que faire dès maintenant
- Vérifier dans Paramètres > Mise à jour du logiciel (sur les appareils Samsung) ou Paramètres > Système > Mise à jour de sécurité quel niveau de correctif est installé.
- Laisser les mises à jour automatiques activées pour que le correctif s’installe dès qu’il est disponible pour votre appareil.
- Continuer à télécharger les applications uniquement depuis le Google Play Store et laisser Google Play Protect activé.
- Ne pas installer de micrologiciel non officiel provenant de sites tiers pour obtenir le correctif plus vite.
Les propriétaires d’un modèle Galaxy plus ancien qui ne reçoit plus de mises à jour de sécurité mensuelles restent exposés aux failles Android sous-jacentes. Samsung indique les périodes de mise à jour de ses modèles sur sa propre page d’assistance.
Questions fréquentes
Mon Samsung Galaxy est-il concerné par la faille zero-click même si je n’ai pas encore la mise à jour ?
En principe oui, si l’appareil utilise l’une des versions d’Android citées dans le bulletin et n’a pas encore installé le correctif du 5 novembre 2026. Le risque ne diminue qu’une fois la mise à jour installée.
Que signifie « zero-click » pour une faille de sécurité ?
Cela signifie que les attaquants peuvent exploiter la faille sans que la personne visée ait à cliquer, ouvrir ou confirmer quoi que ce soit. Selon Google, c’est le cas de la CVE-2026-58868 dans le Framework Android.
Quand les utilisateurs de Galaxy en France recevront-ils la mise à jour ?
La question reste ouverte selon les sources disponibles. Samsung déploie ses mises à jour par étapes selon le pays, l’opérateur et le modèle ; pour l’instant, le journal officiel de Samsung ne mentionne la mise à jour de novembre que pour la gamme Galaxy S26 en Corée du Sud.
Quelles failles concernent spécifiquement les Galaxy, et lesquelles concernent tous les smartphones Android ?
Les failles listées dans le bulletin de Google, dont la CVE-2026-58868, concernent en principe tous les appareils Android utilisant les versions mentionnées. Les 24 failles SVE de la mise à jour propre à Samsung ne concernent que les logiciels que Samsung ajoute lui-même à Android.
Sources et date
- Android Open Source Project : bulletin de sécurité Android de novembre 2026, publié le 2 novembre 2026, mis à jour le 6 novembre 2026
- Samsung Mobile Security : bulletin SMR-NOV-2026, publié le 3 novembre 2026, mis à jour le 5 novembre 2026
- Samsung : journal officiel des mises à jour du micrologiciel pour le Galaxy S26 (SM-S942N)
- ANSSI / CERT-FR : recommandations générales sur l’installation des mises à jour de sécurité
Recherche et données à jour au : 14 novembre 2026.
Note de transparence : des outils assistés par l’IA ont été utilisés pour la recherche, la structuration et la rédaction de cet article. Les sources utilisées sont indiquées dans l’article. La publication n’intervient qu’après validation éditoriale manuelle. Édition locale basée sur un article de Tendances du Net, documentée pour la France. Indication sur l’image d’origine : image symbolique d’un smartphone sécurisé.
Partager l’article