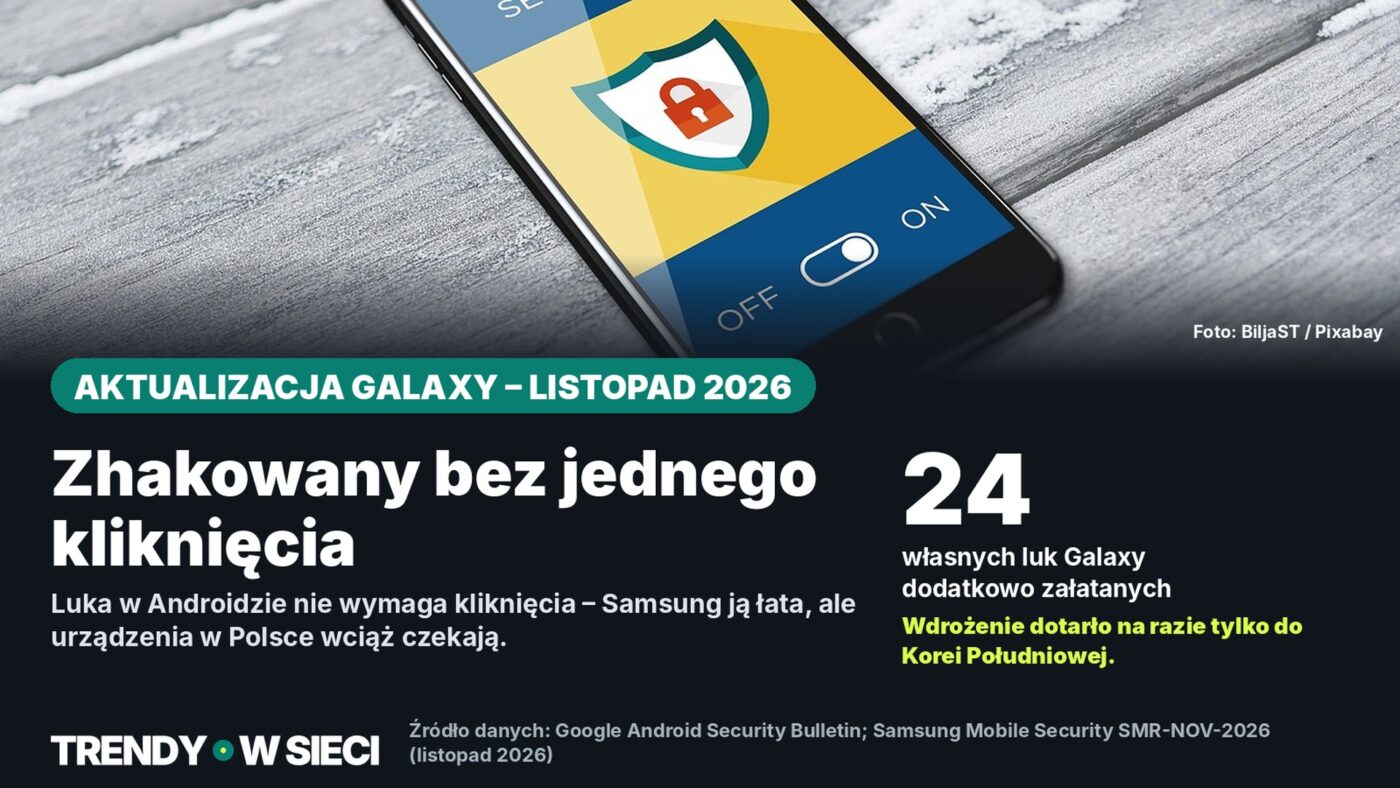
Samsung łata przy okazji 24 własne luki w Galaxy; wdrożenie dotarło na razie tylko do Korei Południowej.
Najważniejsze w skrócie
- Biuletyn bezpieczeństwa Androida od Google z 2 listopada 2026 r. (zaktualizowany 6 listopada) usunął kilka luk ocenionych jako „Critical”, w tym jedną, którą według Google można wykorzystać bez żadnego działania użytkownika (CVE-2026-58868).
- Samsung opublikował 3 listopada 2026 r. (zaktualizowano 5 listopada) własną aktualizację zabezpieczeń SMR-NOV-2026, która dodatkowo usuwa 24 luki specyficzne dla Galaxy.
- Według oficjalnego dziennika aktualizacji Samsunga łatka jest wdrażana od 9 listopada 2026 r. dla serii Galaxy S26 – na razie tylko w Korei Południowej.
- Żadne źródło nie podaje jeszcze terminu wdrożenia dla Polski; CERT Polska (działający w ramach NASK) regularnie publikuje ogólne ostrzeżenia o aktualnych lukach bezpieczeństwa.
Google i Samsung opublikowały na początku listopada swoje comiesięczne aktualizacje zabezpieczeń. Jedną z luk można wykorzystać bez jednego kliknięcia, a dla urządzeń Galaxy w Polsce wciąż brakuje terminu wdrożenia.
Pierwszy tydzień listopada to tradycyjnie czas łatek u producentów Androida: Google publikuje swój comiesięczny biuletyn bezpieczeństwa, a producenci urządzeń, tacy jak Samsung, wbudowują te poprawki we własne aktualizacje, dodając do nich luki we własnej warstwie oprogramowania. W tym miesiącu jedna z usuniętych luk jest szczególnie poważna, a wdrożenie na urządzenia dopiero się zaczyna.
Krytyczna luka bez jednego kliknięcia
W centrum biuletynu bezpieczeństwa Androida z 2 listopada 2026 r. znajduje się, według Google, luka oznaczona jako CVE-2026-58868 w tzw. Frameworku, kluczowym elemencie Androida. Google ocenia ją jako „Critical” i podaje, że można ją wykorzystać zdalnie, bez dodatkowych uprawnień i bez żadnego działania użytkownika – specjaliści nazywają taki rodzaj ataku „zero-click”.
Biuletyn Google wymienia również inne luki ocenione jako „Critical” i „High” w komponentach systemowych różnych producentów chipów. To, czy dotyczą one konkretnego urządzenia, zależy od zainstalowanego procesora i wersji Androida. Google podaje, że poziom poprawki zabezpieczeń z 5 listopada 2026 r. lub nowszy usuwa wszystkie problemy wymienione w biuletynie.
24 własne luki Samsunga
Oprócz poprawek Androida od Google, Samsung co miesiąc publikuje własną aktualizację zabezpieczeń dla urządzeń Galaxy. Aktualna aktualizacja o nazwie SMR-NOV-2026 ukazała się 3 listopada 2026 r. i została zaktualizowana 5 listopada. Samsung twierdzi, że usunął w niej 24 tzw. Samsung Vulnerabilities and Exposures (SVE) – luki obecne wyłącznie we własnym oprogramowaniu Samsunga, na przykład w preinstalowanych aplikacjach.
Spośród tych 24 luk Samsung publicznie opisuje 17: trzy producent ocenia jako „High”, 14 jako „Moderate”. Pozostałych siedmiu luk biuletyn nie opisuje szczegółowo; Samsung podaje jedynie, że niektórych wpisów SVE nie można jeszcze ujawnić – to standardowa praktyka, dopóki wystarczająca liczba urządzeń nie otrzyma łatki.
Wdrożenie: najpierw Korea Południowa, Polska wciąż czeka
Według oficjalnego dziennika aktualizacji dla Galaxy S26 (model SM-S942N), firmware o numerze kompilacji S942NKSS6BZK1 ukazał się 9 listopada 2026 r. z poziomem poprawki zabezpieczeń z 5 listopada 2026 r. Dziennik wymienia aktualizację dla rynku południowokoreańskiego; wersja dla urządzeń Galaxy S26 sprzedawanych w Polsce nie jest tam jeszcze wymieniona.
Samsung z reguły wdraża swoje comiesięczne aktualizacje etapami – według kraju, operatora i modelu, czasem przez kilka tygodni. Na podstawie dostępnych źródeł nie da się jeszcze określić terminu dla Polski. Po serii S26 powinny nastąpić składane modele Z Fold8 i Z Flip8. Wszystkie niezałatane urządzenia korzystające z wersji Androida wymienionych w biuletynie pozostają narażone na te luki, niezależnie od producenta.
Lista kontrolna: co możesz zrobić teraz
- Sprawdź w Ustawienia > Aktualizacja oprogramowania (na urządzeniach Samsung) lub Ustawienia > System > Aktualizacja zabezpieczeń, jaki poziom łatki jest zainstalowany.
- Pozostaw włączone automatyczne aktualizacje, aby łatka zainstalowała się, gdy tylko będzie dostępna dla Twojego urządzenia.
- Pobieraj aplikacje wyłącznie ze sklepu Google Play i pozostaw włączoną usługę Google Play Protect.
- Nie instaluj nieoficjalnego oprogramowania układowego z witryn innych firm tylko po to, by szybciej uzyskać łatkę.
Osoby posiadające starszy model Galaxy, który nie otrzymuje już comiesięcznych aktualizacji zabezpieczeń, pozostają narażone na te luki w Androidzie. Samsung podaje okresy wsparcia aktualizacjami dla swoich modeli na własnej stronie pomocy technicznej.
Najczęściej zadawane pytania
Czy moje urządzenie Samsung Galaxy jest narażone na lukę zero-click, nawet jeśli nie mam jeszcze aktualizacji?
Co do zasady tak, jeśli urządzenie korzysta z jednej z wersji Androida wymienionych w biuletynie i nie zainstalowało jeszcze łatki z 5 listopada 2026 r. Ryzyko maleje dopiero po zainstalowaniu aktualizacji.
Co oznacza „zero-click” w przypadku luki bezpieczeństwa?
Oznacza to, że atakujący mogą wykorzystać lukę bez konieczności klikania, otwierania czy potwierdzania czegokolwiek przez osobę dotkniętą atakiem. Według Google tak jest w przypadku CVE-2026-58868 we Frameworku Androida.
Kiedy użytkownicy Galaxy w Polsce otrzymają aktualizację?
Według dostępnych źródeł wciąż nie wiadomo. Samsung wdraża swoje aktualizacje etapami, według kraju, operatora i modelu; na razie oficjalny dziennik Samsunga wymienia listopadową aktualizację tylko dla serii Galaxy S26 w Korei Południowej.
Które luki dotyczą konkretnie urządzeń Galaxy, a które wszystkich smartfonów z Androidem?
Luki wymienione w biuletynie Google, w tym CVE-2026-58868, dotyczą zasadniczo wszystkich urządzeń z Androidem w wymienionych wersjach. 24 luki SVE z własnej aktualizacji Samsunga dotyczą wyłącznie oprogramowania, które Samsung sam dodaje do Androida.
Źródła i stan na dzień
- Android Open Source Project: biuletyn bezpieczeństwa Androida na listopad 2026 r., opublikowany 2 listopada 2026 r., zaktualizowany 6 listopada 2026 r.
- Samsung Mobile Security: biuletyn SMR-NOV-2026, opublikowany 3 listopada 2026 r., zaktualizowany 5 listopada 2026 r.
- Samsung: oficjalny dziennik aktualizacji firmware dla Galaxy S26 (SM-S942N)
- CERT Polska (NASK): ogólne wskazówki dotyczące instalowania aktualizacji zabezpieczeń
Stan badań i danych na dzień: 14 listopada 2026 r.
Nota przejrzystości: przy researchu, strukturyzacji i tworzeniu tego artykułu wykorzystano narzędzia wspomagane sztuczną inteligencją. Wykorzystane źródła podano w artykule. Publikacja następuje dopiero po ręcznej akceptacji redakcyjnej. Wydanie lokalne na podstawie artykułu z Trendy w Sieci, opracowane dla Polski. Uwaga dot. oryginalnego zdjęcia: symboliczne zdjęcie zabezpieczonego smartfona.
Udostępnij artykuł