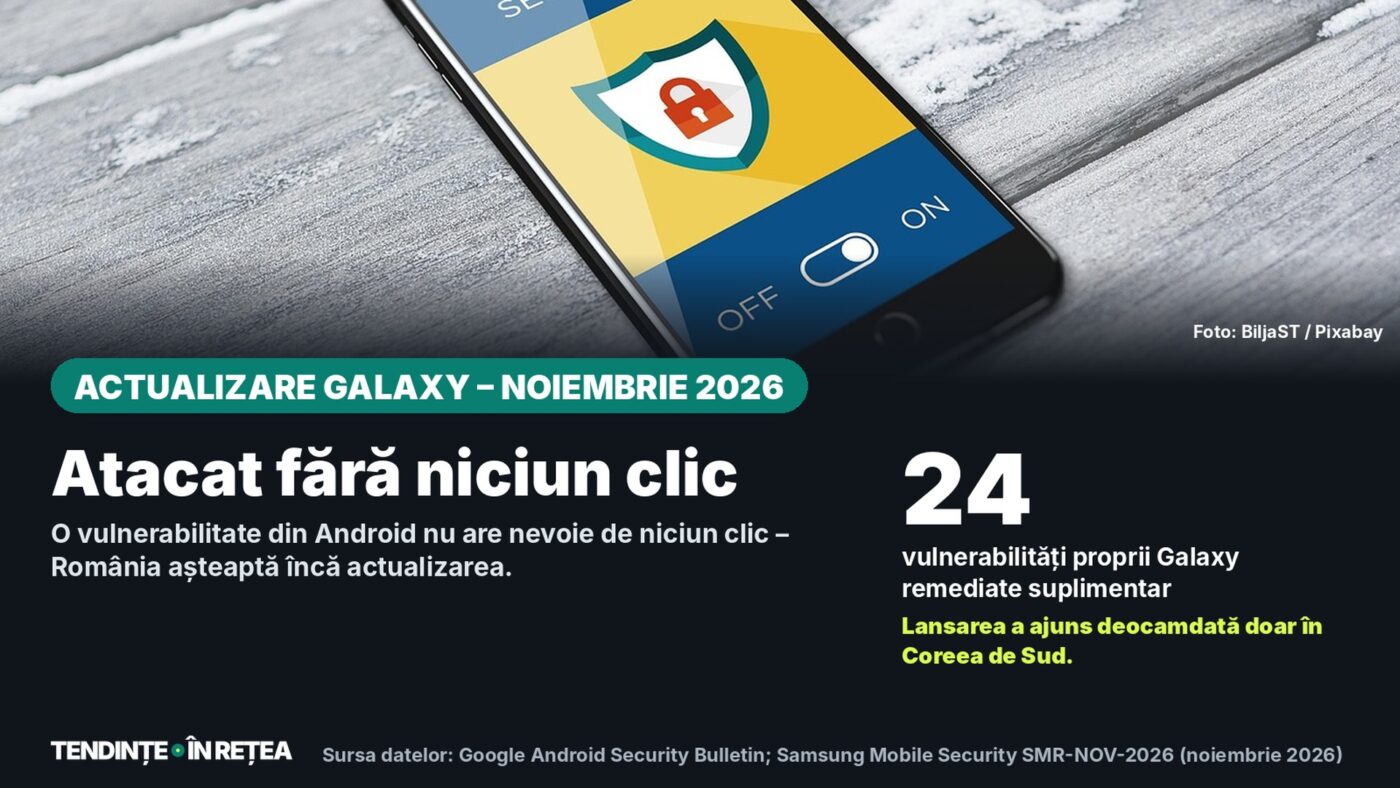
Samsung remediază totodată 24 de vulnerabilități proprii Galaxy; lansarea a ajuns deocamdată doar în Coreea de Sud.
Pe scurt
- Buletinul de securitate Android al Google din 2 noiembrie 2026 (actualizat pe 6 noiembrie) a remediat mai multe vulnerabilități clasificate „Critical”, inclusiv una care, potrivit Google, poate fi exploatată fără nicio acțiune din partea utilizatorului (CVE-2026-58868).
- Samsung a publicat pe 3 noiembrie 2026 (actualizat pe 5 noiembrie) propria actualizare de securitate SMR-NOV-2026, care remediază suplimentar 24 de vulnerabilități specifice Galaxy.
- Potrivit jurnalului oficial de actualizări al Samsung, patch-ul este distribuit din 9 noiembrie 2026 pentru seria Galaxy S26 – deocamdată doar în Coreea de Sud.
- Nicio sursă nu indică încă o dată de lansare pentru România; Directoratul Național de Securitate Cibernetică (DNSC) recomandă, în general, instalarea actualizărilor de securitate imediat ce devin disponibile.
Google și Samsung și-au publicat la începutul lunii noiembrie actualizările lunare de securitate. O vulnerabilitate poate fi exploatată fără niciun clic, iar pentru dispozitivele Galaxy din România lipsește încă o dată de lansare.
Prima săptămână din noiembrie este, în mod tradițional, perioada patch-urilor la producătorii Android: Google își publică buletinul lunar de securitate, iar producători precum Samsung integrează aceste remedieri în propriile actualizări, adăugând vulnerabilitățile din propriul strat software. Luna aceasta, una dintre vulnerabilitățile remediate este deosebit de gravă, iar lansarea către dispozitive abia începe.
Vulnerabilitatea critică fără niciun clic
În centrul buletinului de securitate Android din 2 noiembrie 2026 se află, potrivit Google, o vulnerabilitate cu identificatorul CVE-2026-58868, localizată în Framework-ul Android, o componentă centrală a sistemului de operare. Google o clasifică drept „Critical” și precizează că poate fi exploatată de la distanță, fără privilegii suplimentare și fără nicio acțiune din partea utilizatorului – specialiștii numesc acest tip de atac „zero-click”.
Buletinul Google mai enumeră alte vulnerabilități clasificate „Critical” și „High” în componente de sistem ale diverșilor producători de cipuri. Dacă acestea afectează sau nu un anumit dispozitiv depinde de procesorul instalat și de versiunea de Android. Google precizează că nivelul de patch de securitate din 5 noiembrie 2026 sau ulterior rezolvă toate problemele menționate în buletin.
Cele 24 de vulnerabilități proprii Samsung
Pe lângă remedierile Android ale Google, Samsung publică lunar propria actualizare de securitate pentru dispozitivele Galaxy. Actualizarea actuală, denumită SMR-NOV-2026, a apărut pe 3 noiembrie 2026 și a fost actualizată pe 5 noiembrie. Samsung afirmă că a remediat astfel 24 de așa-numite Samsung Vulnerabilities and Exposures (SVE) – vulnerabilități prezente exclusiv în software-ul propriu al Samsung, de exemplu în aplicații preinstalate.
Dintre aceste 24 de vulnerabilități, Samsung descrie public 17: trei sunt clasificate „High” de producător, 14 „Moderate”. Celelalte șapte nu sunt detaliate în buletin; Samsung precizează doar că unele intrări SVE nu pot fi încă făcute publice, o practică obișnuită până când suficiente dispozitive primesc patch-ul.
Lansare: întâi Coreea de Sud, România așteaptă
Potrivit jurnalului oficial de actualizări pentru Galaxy S26 (modelul SM-S942N), firmware-ul cu numărul de build S942NKSS6BZK1 a apărut pe 9 noiembrie 2026, cu nivelul de patch de securitate din 5 noiembrie 2026. Jurnalul menționează actualizarea pentru piața sud-coreeană; o versiune pentru dispozitivele Galaxy S26 vândute în România nu figurează încă acolo.
Samsung își distribuie de regulă actualizările lunare în etape, în funcție de țară, operator și model, uneori pe parcursul mai multor săptămâni. Din sursele disponibile nu se poate deduce încă o dată pentru România. După seria S26 ar trebui să urmeze pliabilele Z Fold8 și Z Flip8. Toate dispozitivele neactualizate care rulează versiunile de Android menționate în buletin rămân expuse vulnerabilităților de bază, indiferent de producător.
Listă de verificare: ce puteți face acum
- Verificați în Setări > Actualizare software (pe dispozitivele Samsung) sau Setări > Sistem > Actualizare de securitate ce nivel de patch este instalat.
- Lăsați actualizările automate activate, astfel încât patch-ul să se instaleze imediat ce este disponibil pentru dispozitivul dumneavoastră.
- Continuați să descărcați aplicații doar din Google Play Store și lăsați Google Play Protect activat.
- Nu instalați firmware neoficial de pe site-uri terțe doar pentru a obține patch-ul mai repede.
Cei care au un model Galaxy mai vechi, care nu mai primește actualizări lunare de securitate, rămân expuși vulnerabilităților Android de bază. Samsung indică perioadele de actualizare ale modelelor sale pe propria pagină de asistență.
Întrebări frecvente
Este dispozitivul meu Samsung Galaxy afectat de vulnerabilitatea zero-click chiar dacă nu am primit încă actualizarea?
În principiu da, dacă dispozitivul rulează una dintre versiunile de Android menționate în buletin și nu a instalat încă patch-ul din 5 noiembrie 2026. Riscul scade abia după instalarea actualizării.
Ce înseamnă „zero-click” pentru o vulnerabilitate de securitate?
Înseamnă că atacatorii pot exploata vulnerabilitatea fără ca persoana vizată să trebuiască să dea clic, să deschidă sau să confirme ceva. Potrivit Google, acesta este cazul CVE-2026-58868 din Framework-ul Android.
Când vor primi utilizatorii Galaxy din România actualizarea?
Potrivit surselor disponibile, rămâne încă neclar. Samsung își lansează actualizările în etape, în funcție de țară, operator și model; deocamdată jurnalul oficial Samsung menționează actualizarea din noiembrie doar pentru seria Galaxy S26 din Coreea de Sud.
Ce vulnerabilități afectează specific dispozitivele Galaxy și care afectează toate telefoanele Android?
Vulnerabilitățile menționate în buletinul Google, inclusiv CVE-2026-58868, afectează în general toate dispozitivele Android cu versiunile menționate. Cele 24 de vulnerabilități SVE din actualizarea proprie Samsung afectează doar software-ul pe care Samsung îl adaugă el însuși la Android.
Surse și dată
- Android Open Source Project: buletinul de securitate Android din noiembrie 2026, publicat pe 2 noiembrie 2026, actualizat pe 6 noiembrie 2026
- Samsung Mobile Security: buletinul SMR-NOV-2026, publicat pe 3 noiembrie 2026, actualizat pe 5 noiembrie 2026
- Samsung: jurnalul oficial de actualizări firmware pentru Galaxy S26 (SM-S942N)
- Directoratul Național de Securitate Cibernetică (DNSC): recomandări generale privind instalarea actualizărilor de securitate
Documentare și date valabile la: 14 noiembrie 2026.
Notă de transparență: la documentarea, structurarea și redactarea acestui articol au fost folosite instrumente asistate de IA. Sursele utilizate sunt indicate în articol. Publicarea are loc numai după aprobarea editorială manuală. Ediție locală realizată pe baza unui articol de pe Tendințe în Rețea, documentată pentru România. Notă privind imaginea originală: imagine simbolică a unui smartphone securizat.
Distribuie articolul