Eine NETZ-TRENDS-Analyse in zwei Teilen. Es geht um den Entwurf zur Reform des deutschen Nachrichtendienstrechts, den Bundesinnenminister Alexander Dobrindt (CSU) vorgelegt und das Bundeskabinett unter Bundeskanzler Friedrich Merz (CDU) am 12. August 2026 beschlossen hat: rund 700 Seiten, die dem deutschen Auslandsgeheimdienst Bundesnachrichtendienst (BND) und dem Inlandsgeheimdienst Bundesamt für Verfassungsschutz nach den vorliegenden Stellungnahmen und Gutachten die weitreichendsten Befugnisse ihrer Geschichte geben würden – vom heimlichen Durchsuchen privater Computer über das Verändern und Löschen fremder Daten bis zur Sabotage mit „kinetischen“, also physisch wirkenden Mitteln.
Teil 1, der große Faktencheck zu diesem Entwurf, ist bereits erschienen; dieser Teil 2 prüft, was Staaten über KI-Assistenten mit Dateizugriff auf privaten Rechnern erreichen können, und vergleicht dafür dreizehn weitere Staaten – von den USA über das Vereinigte Königreich und Australien bis Russland, China und Iran. NETZ-TRENDS widmet diesem Vorgang eine eigene Miniserie, weil er nach Einschätzung der Redaktion so tief in Bürgerrechte und in die Grundarchitektur des Rechtsstaats eingreift wie kaum ein deutsches Sicherheitsgesetz der vergangenen Jahrzehnte – und weil sich an ihm eine Frage entscheidet, die weit über Deutschland hinausreicht: Was geschieht mit der Freiheit, wenn Instrumente, die man bislang vor allem aus Unrechtsstaaten und Diktaturen kannte, in Demokratien hoffähig werden?
Das Wichtigste in Kürze
- KI-Assistenten dürfen auf privaten Rechnern inzwischen Dateien lesen und schreiben – die Schutzwirkung hängt nach Herstellerangaben vollständig davon ab, welchen Berechtigungsmodus die nutzende Person wählt.
- Keine deutsche Vorschrift zwingt einen Software- oder KI-Anbieter zur Mitwirkung an einem Geräteeingriff: Die Pflicht aus § 100a Abs. 4 StPO trifft nur Telekommunikationsdienste. Australien und das Vereinigte Königreich gehen deutlich weiter.
- Der einzige Fall, in dem forensische Gutachten das Platzieren belastender Dateien belegen, stammt aus Indien – die Ermittlungsbehörde bestreitet die Befunde, und geholfen haben sie den Betroffenen acht Jahre lang nicht.
Auf privaten Rechnern läuft inzwischen Software, die tut, was dort lange niemand zulassen wollte: Sie liest Dateien, sie schreibt Dateien, und sie tut das weitgehend selbstständig. Anthropic beschreibt für den Dateizugriff seiner Desktop-App, dass der Agent innerhalb eines verbundenen Ordners „jede Datei lesen und schreiben kann, die das Betriebssystemkonto der nutzenden Person erreicht“ – so steht es in der technischen Dokumentation zum lokalen Dateizugriff (Abruf: 22. August 2026). Microsoft hat mit den experimentellen agentischen Funktionen in Windows 11 einen vergleichbaren Weg eingeschlagen; wird die Funktion eingeschaltet – sie ist nach Angaben des Unternehmens standardmäßig aus und verlangt ein Administratorkonto –, greifen Agenten auf sechs Ordner des Benutzerprofils zu, darunter Dokumente, Downloads und Desktop.
Daraus ergibt sich eine Frage, die sich nicht mit einem Satz beantworten lässt: Könnte ein Staat diesen Zugang nutzen, um jemandem etwas unterzuschieben? Etwa belastende Dokumente auf dem Rechner einer politisch unliebsamen Person – und anschließend eine Durchsuchung, bei der man findet, was man selbst hingelegt hat. Die Antwort zerfällt in drei Teile, die getrennt gehalten werden müssen, weil sie unterschiedlich gut belegt sind: Was ist technisch möglich? Was erlauben Gesetze – und zwar nicht nur die deutschen? Und was ist tatsächlich nachweislich geschehen?
Der Anlass für diese Serie liegt in Deutschland, ihre Dimension ist international. Am 12. August 2026 beschloss das deutsche Bundeskabinett unter Bundeskanzler Friedrich Merz (CDU) den von Bundesinnenminister Alexander Dobrindt (CSU) vorgelegten Entwurf für eine Reform des Nachrichtendienstrechts, den die Koalition aus CDU/CSU und SPD derzeit durch die parlamentarischen Gremien bringen will – ein rund 700 Seiten starkes Vorhaben, das nach den vorliegenden Stellungnahmen dem deutschen Inlandsgeheimdienst, dem Bundesamt für Verfassungsschutz, erstmals den heimlichen Zugriff auf private Computer und dem Auslandsgeheimdienst Bundesnachrichtendienst (BND) ausdrücklich das Verändern und Löschen fremder Daten erlauben würde. Gemessen an dieser Tragweite wird der Entwurf in der breiten deutschen Öffentlichkeit bislang erstaunlich wenig diskutiert: Die Debatte findet in Fachkreisen, in Stellungnahmen und in sozialen Netzwerken statt – kaum aber dort, wo sie hingehörte, im Zentrum der politischen Öffentlichkeit. Dieser zweite Teil ordnet den deutschen Vorstoß deshalb international ein und prüft neben Deutschland die Rechtslage in den USA, im Vereinigten Königreich, in Frankreich, Italien, Österreich, der Schweiz, in Polen und Australien sowie in Russland, China und im Iran – und dort, wo es um belegte Fälle geht, auch in Indien und Israel.
Was ein KI-Agent auf einem Privatrechner heute darf
Die Berechtigungsarchitektur der verbreiteten Systeme ist dokumentiert – und ihre Schutzwirkung hängt davon ab, welchen Modus die nutzende Person wählt. Anthropic beschreibt in der Sicherheitsdokumentation zu Claude Code zwei Betriebsarten. Im manuellen Modus startet die Software mit reinen Leserechten und fragt vor jedem Schreibvorgang. Im Auto-Modus prüft nach Herstellerangaben „ein separates Klassifikatormodell die Aktionen an Ihrer Stelle“ – und liest Pfade außerhalb der Arbeitsverzeichnisgrenze ohne Rückfrage. Für Cowork nennt Anthropic zusätzlich einen Modus „Skip“, in dem die Software laut Herstellerangaben nicht mehr nachfragt und „nichts ihre Aktionen automatisch prüft“.
Zwei Punkte daran sind für die Ausgangsfrage wichtig. Erstens ist die Durchsetzung nach Angaben des Herstellers ein „Berechtigungssystem auf Anwendungsebene“, keine Sperre des Betriebssystems: Verbotsregeln für Dateipfade wirken auf die Werkzeuge des Assistenten, nicht auf beliebige Unterprozesse wie ein Python-Skript, das selbst Dateien öffnet. Zweitens läuft der Cowork-Standard in der Cloud. Anthropic schreibt in der Architekturübersicht, bei Cloud-Sitzungen werde „die Arbeit des Agenten einschließlich aller lokalen Dateien, die er über die Desktop-App öffnet, auf den Servern von Anthropic verarbeitet und nicht auf dem Gerät“.
Prompt Injection: das ungelöste Problem
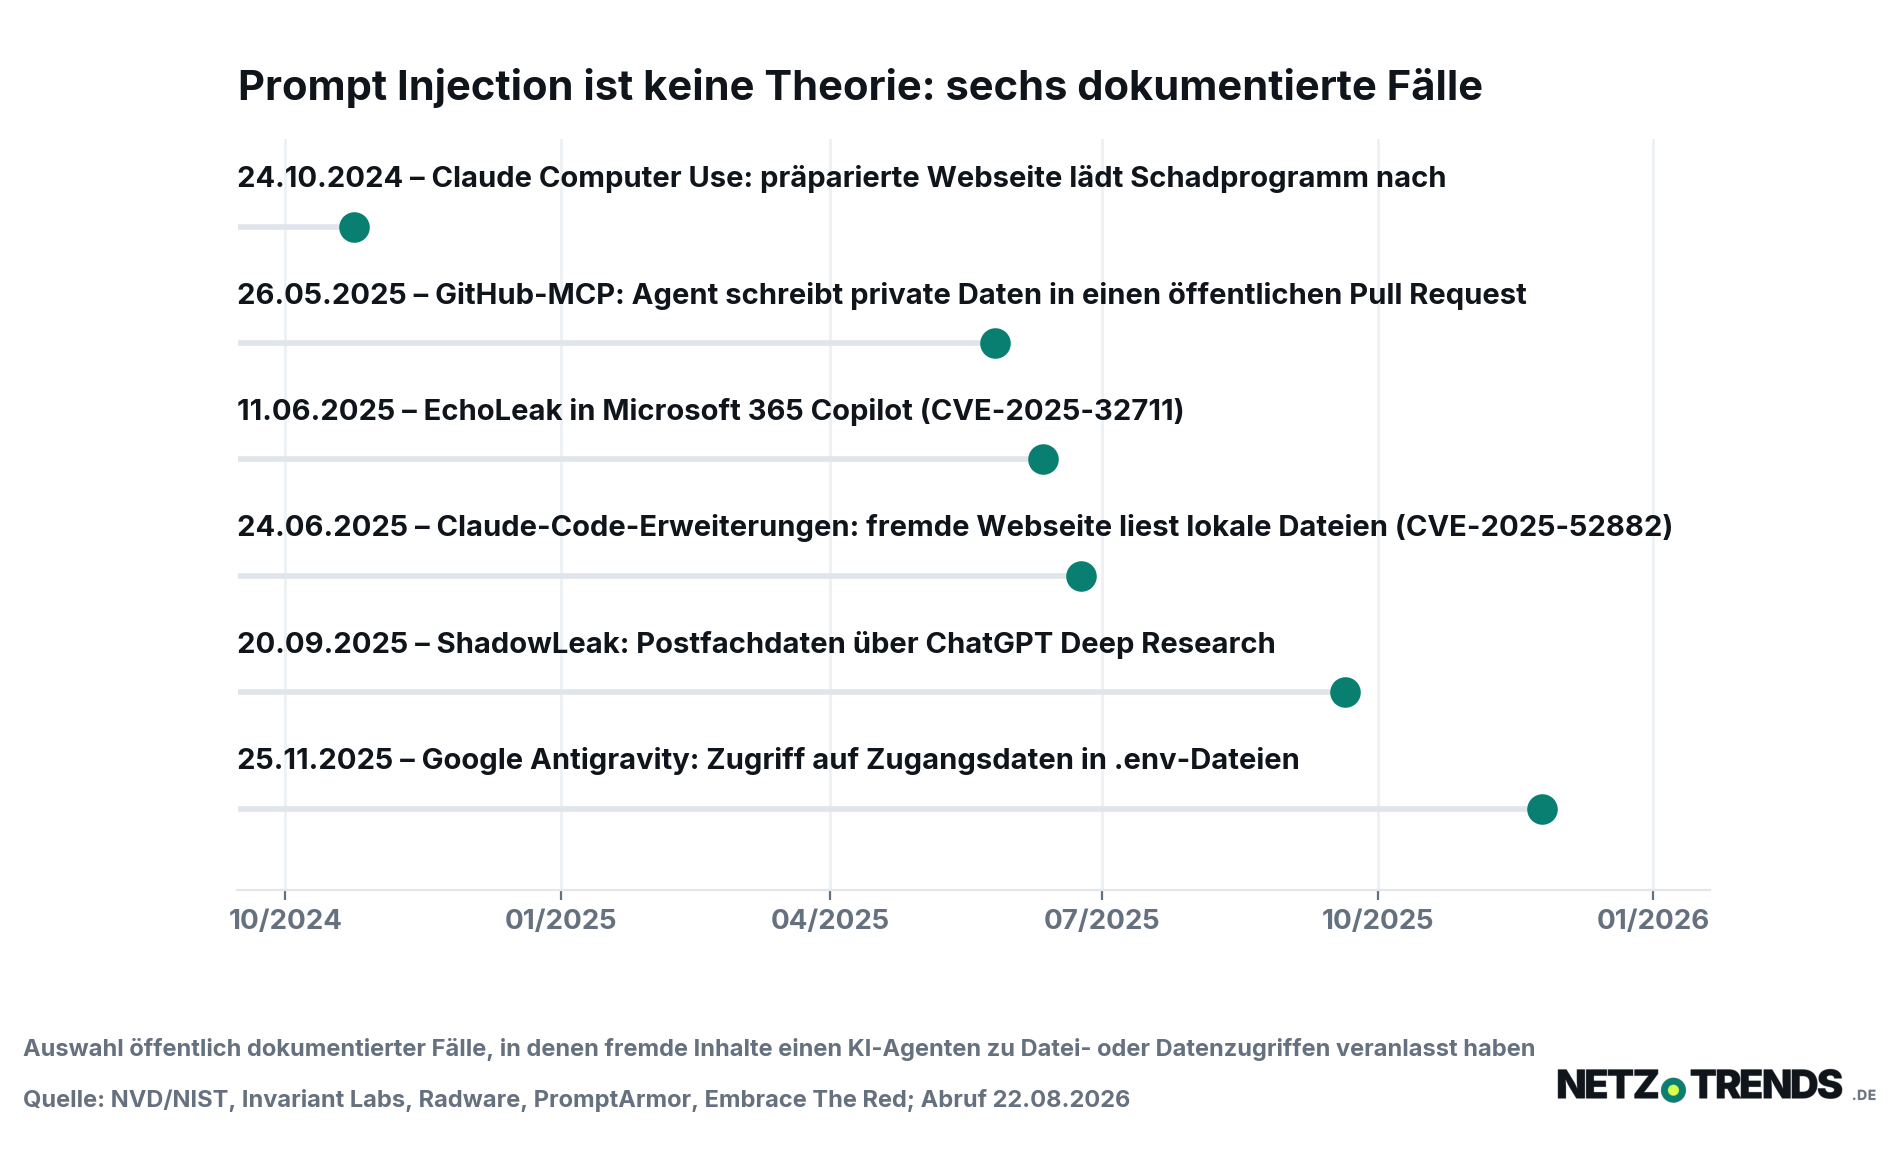
Der praktisch relevanteste Angriffsweg auf einen KI-Agenten ist nicht der Anbieter, sondern ein präparierter Fremdinhalt. Eine Webseite oder ein Dokument enthält Anweisungen, die der Agent für Aufträge seiner nutzenden Person hält. Die OWASP-Liste für LLM-Anwendungen führt Prompt Injection auf Platz eins und hält fest, es sei „unklar, ob es narrensichere Methoden zur Verhinderung gibt“. Microsoft warnt in der eigenen Sicherheitsdokumentation für Windows, eingebettete Schadinhalte könnten Agentenanweisungen überschreiben und zu „Datenabfluss oder Installation von Schadsoftware“ führen. Dokumentiert sind unter anderem die Schwachstelle CVE-2025-32711 in Microsoft 365 Copilot und CVE-2025-52882 in den IDE-Erweiterungen von Claude Code, über die eine fremde Webseite lokale Dateien auslesen konnte.
Kann ein Staat den Anbieter zwingen? In Deutschland fehlt die Norm
Wer im deutschen Recht nach einer Vorschrift sucht, die einen Softwarehersteller zur Mitwirkung an einem Geräteeingriff verpflichtet, findet sie nicht. Die einzige strafprozessuale Mitwirkungspflicht steht in § 100a Abs. 4 StPO und trifft „jeden, der Telekommunikationsdienste erbringt oder daran mitwirkt“. Inhaltlich verlangt sie zweierlei: die Maßnahme zu ermöglichen und Auskünfte zu erteilen. Von Eingriffen in Endgeräte, vom Ausspielen von Software oder vom Verändern von Daten ist dort nicht die Rede.
Entscheidend ist, wer überhaupt erfasst ist. § 3 Nr. 61 des deutschen Telekommunikationsgesetzes definiert Telekommunikationsdienste als Internetzugangsdienste, interpersonelle Telekommunikationsdienste und Dienste, die ganz oder überwiegend in der Übertragung von Signalen bestehen – und nimmt Dienste, die Inhalte anbieten, ausdrücklich aus. Ein KI-Assistent, der lokale Dateien liest und schreibt, ist keines davon. Damit greift auch § 170 TKG nicht, der technische Vorkehrungen für die Überwachung verlangt und an den Betrieb einer Telekommunikationsanlage anknüpft.
Noch deutlicher wird es bei der Online-Durchsuchung selbst: § 100b Abs. 4 StPO verweist für die technischen Anforderungen nur auf § 100a Abs. 5 und 6 – nicht auf die Mitwirkungspflicht des Absatzes 4. Für die heimliche Infiltration eines Rechners kennt das deutsche Strafverfahrensrecht also überhaupt keine Anbieterpflicht. In Österreich gilt derselbe Befund an unerwarteter Stelle: § 11 Abs. 2 des österreichischen Staatsschutz- und Nachrichtendienst-Gesetzes verpflichtet ersuchte Stellen zur Mitwirkung nur in den Fällen der Ziffern 5 bis 8 – die Ziffer 9, die den Einsatz eines Überwachungsprogramms regelt, ist davon ausgenommen. Politisch verantwortet wird die im Juli 2025 beschlossene österreichische Messenger-Überwachung von der Koalition aus konservativer ÖVP, sozialdemokratischer SPÖ und liberalen NEOS unter Bundeskanzler Christian Stocker (ÖVP); federführend war das österreichische Innenministerium unter Gerhard Karner (ÖVP).
Und wenn ein Dienst es doch selbst tut?
Bleibt der zweite Weg: die Behörde greift selbst zu. In Deutschland ist das die Online-Durchsuchung nach § 100b StPO – zulässig nur bei einer Katalogtat, die „auch im Einzelfall besonders schwer“ wiegt, angeordnet von der Staatsschutzkammer eines Landgerichts. Das Bundesamt für Justiz zählte für 2024 bundesweit 16 Verfahren, in denen sie angeordnet wurde, und 15 durchgeführte Maßnahmen.
Auch dort ist das Verändern von Daten aber eng begrenzt: § 100a Abs. 5 Satz 1 Nr. 2 StPO erlaubt an einem infiltrierten System nur Veränderungen, die für die Datenerhebung „unerlässlich“ sind. Das Einbringen fremder Inhalte dient keiner Datenerhebung. Es wäre außerdem strafbar – nach § 274 und § 303a StGB, für Amtsträger nach § 344 StGB sogar als Verbrechen mit einer Mindeststrafe von einem Jahr.
Ob das so bleibt, ist derzeit Gegenstand eines eigenen Gesetzgebungsverfahrens: Der von Bundesinnenminister Alexander Dobrindt (CSU) vorgelegte und am 12. August 2026 vom deutschen Bundeskabinett beschlossene Entwurf zum Nachrichtendienstrecht würde nach den vorliegenden Stellungnahmen dem Bundesamt für Verfassungsschutz erstmals eine Online-Durchsuchung erlauben und dem BND ausdrücklich das Verändern und Löschen fremder Daten. Was dort im Einzelnen steht und welche Behauptungen dazu im Netz kursieren, steht in Teil 1 dieser Analyse: Deutsche Geheimdienstreform im Faktencheck.
An dieser Stelle muss eine Unterscheidung sehr genau gezogen werden, weil an ihr die ganze Debatte hängt. Erlaubt würde das Unterschieben belastender Dateien auch nach dem Entwurf nicht: Keine der vorliegenden Analysen benennt eine Befugnis zum Platzieren von Daten, und wer einem Unschuldigen gefälschte Anschlags-, Umsturz- oder Entführungspläne oder Missbrauchsdarstellungen auf den Rechner spielte, um ihn zu vernichten, beginge ein Verbrechen – nach § 344, § 274 und § 184b des Strafgesetzbuches, ohne jede Ausnahme für Nachrichtendienste. Technisch ausgeschlossen wäre es damit aber nicht mehr, und das ist der Punkt, den man nicht wegdiskutieren kann: Wer die rechtliche Befugnis und die technische Infrastruktur besitzt, heimlich in ein fremdes System einzudringen und dort Daten zu verändern, besitzt in demselben Moment die Fähigkeit, dort Daten abzulegen – die Grenze zwischen beidem ist dann keine technische mehr, sondern nur noch eine rechtliche. Eine rechtliche Grenze schützt jedoch nur so weit, wie ihre Verletzung entdeckt würde. Genau daran fehlt es in der vorgesehenen Konstruktion: Betroffene werden nie benachrichtigt, die Kontrolle tagt geheim, veröffentlichte Entscheidungen gibt es nicht. Dass dieses Szenario keine Fantasie ist, zeigt der einzige durch forensische Gutachten dokumentierte Fall untergeschobener Dateien, den der folgende Abschnitt dokumentiert – begangen nicht von einer Diktatur, sondern im Umfeld der Sicherheitsbehörden einer Demokratie. Die ehrliche Zusammenfassung lautet deshalb: Der Entwurf erlaubt das Unterschieben von Beweisen nicht – aber er senkt die technische Hürde dafür und schwächt zugleich die Kontrolle, die es entdecken müsste. Ausschließen lässt sich Missbrauch dann nicht mehr durch das Verbot allein, sondern nur durch überprüfbare Kontrolle.
Der internationale Vergleich: Zwei Länder gehen deutlich weiter
Wer wissen will, wie ein solcher Zugriff aussähe, wenn ein Gesetzgeber ihn tatsächlich wollte, muss nach London und Canberra schauen.
Im Vereinigten Königreich stammt das maßgebliche Gesetz von den Konservativen: Den Investigatory Powers Act 2016 brachte die damalige Innenministerin Theresa May (Conservative Party) ins Parlament ein; verabschiedet wurde er im November 2016, als May bereits Premierministerin war – die oppositionelle Labour Party ließ ihn im Wesentlichen passieren. Section 253 dieses Gesetzes erlaubt dem britischen Innenministerium, einem Betreiber eine Technical Capability Notice zu erteilen; Absatz 5 Buchstabe c nennt ausdrücklich Pflichten zur „Entfernung elektronischen Schutzes“, Absatz 8 stellt klar, dass eine solche Anordnung auch an Personen außerhalb des Vereinigten Königreichs ergehen kann. Section 255 Absatz 8 verbietet dem Adressaten, überhaupt die Existenz der Anordnung offenzulegen. Seit dem 20. Juni 2025 gibt es zusätzlich Section 258A: Betreiber können verpflichtet werden, geplante Änderungen an ihren Diensten vorher anzuzeigen – also auch geplante Sicherheitsverbesserungen, bevor sie ausgerollt werden.
Wie das in der Praxis wirkt, zeigt der Fall Apple. Nach Berichten der Washington Post vom Februar 2025 erhielt das Unternehmen eine solche Anordnung mit Blick auf iCloud-Daten – erlassen nicht mehr von den Konservativen, sondern von der Labour-Regierung unter Premierminister Keir Starmer und Innenministerin Yvette Cooper: Das Instrument, das das eine politische Lager geschaffen hatte, nutzte wie selbstverständlich das andere; Apple nahm daraufhin die Ende-zu-Ende-verschlüsselte Funktion Advanced Data Protection für neue britische Konten vom Markt – sie ist dort bis heute nicht verfügbar. Das Investigatory Powers Tribunal wies im April 2025 die Auffassung der Regierung zurück, schon die Existenz des Verfahrens müsse geheim bleiben. Nach Berichten der Financial Times zog die britische Regierung die erste Anordnung zurück und erließ eine zweite, auf britische Nutzende beschränkte; Apple hat dagegen nach Angaben mehrerer Medien im August 2026 erneut Beschwerde eingelegt. Bestätigen darf das Unternehmen nichts davon – Section 255 verbietet es.
Australien ist das einzige der geprüften Länder, dessen Gesetz das Verändern fremder Daten wörtlich benennt. Ein data disruption warrant nach § 27KE des Surveillance Devices Act 2004, eingefügt durch den Surveillance Legislation Amendment (Identify and Disrupt) Act 2021, gestattet „adding, copying, deleting or altering other data in the target computer“, ausdrücklich auch auf einem anderen als dem Zielrechner, und in Absatz 9 alles, was „vernünftigerweise notwendig ist, um die Tatsache zu verbergen, dass etwas unter dem Warrant getan wurde“. Voraussetzung ist eine Straftat mit mindestens drei Jahren Höchststrafe; das Ziel muss nicht identifiziert sein. Grenzen setzt Absatz 12: kein dauerhafter Verlust von Geld oder Eigentum – Daten sind dort ausdrücklich ausgenommen.
Gegenüber Anbietern greift in Australien ein zweites Gesetz. Der Telecommunications and Other Legislation Amendment (Assistance and Access) Act 2018 erfasst nach § 317C ausdrücklich auch, wer „Software entwickelt, liefert oder aktualisiert“, und der Katalog des § 317E erlaubt unter anderem die Modifikation eines Dienstes und Handlungen zur Verschleierung. Das oft zitierte Verbot einer „systemic weakness“ ist enger, als es klingt: Nach der Legaldefinition ist eine Schwäche, die gezielt bei den Technologien einer einzelnen Person eingeführt wird, gerade keine systemische – verboten ist sie erst, wenn sie ein „material risk“ für die Sicherheit von Informationen anderer schafft. Eine gerichtliche Klärung dazu gibt es nicht. Politisch zu verantworten hat beide australischen Gesetze die konservative Liberal-Nationale Koalition von Premierminister Scott Morrison (Liberal Party of Australia – trotz des Namens eine Partei rechts der Mitte): Eingebracht wurden sie maßgeblich vom damaligen Innenminister Peter Dutton, das jüngere verabschiedet 2021 unter seiner Nachfolgerin Karen Andrews – jeweils mit den Stimmen der oppositionellen, sozialdemokratischen Australian Labor Party.
Was diese Tabelle zeigt: Wer darf Software- und KI-Anbieter zum Mitmachen zwingen, wer darf Daten auf fremden Geräten verändern – und wo entscheidet noch ein Richter? Der Ländervergleich im Überblick.
| Land | Zwang gegenüber Software- und KI-Anbietern | Behörde darf Daten auf fremden Geräten verändern | Richterliche Anordnung |
|---|---|---|---|
| Deutschland | nein, nur Telekommunikationsdienste (§ 100a Abs. 4 StPO) | geltendes Recht: nein, nur für die Datenerhebung „unerlässliche“ Veränderungen. Nach dem Kabinettsentwurf vom 12. August 2026 dürften BND und Verfassungsschutz künftig Daten verändern und löschen. Ein Platzieren von Daten benennt keine der vorliegenden Analysen; es bliebe als Beweisfälschung und Verfolgung Unschuldiger ein Verbrechen – technisch ausgeschlossen wäre es aber nicht mehr: Wer heimlich verändern darf, kann auch ablegen, bis hin zu untergeschobenen Missbrauchsdarstellungen oder angeblichen Umsturz- und Terrorplänen. Ob das je geschähe, könnte mangels Benachrichtigung und öffentlicher Kontrolle niemand von außen überprüfen (Einzelheiten im Text) | geltendes Recht (Strafverfolgung): ja, Staatsschutzkammer des Landgerichts. Nach dem Kabinettsentwurf vom 12. August 2026 für die deutschen Geheimdienste gerade nicht mehr: Für die Online-Durchsuchung des Verfassungsschutzes und die Datenveränderung durch den BND träte an die Stelle eines Gerichts die geheim tagende G-10-Kommission beziehungsweise der Unabhängige Kontrollrat – Gremien, die keine Urteile veröffentlichen und deren Besetzung die Politik bestimmt; bei behaupteter „Gefahr im Verzug“ dürfte der Eingriff laut den vorliegenden Stellungnahmen sogar zunächst ohne jede Vorabkontrolle beginnen und erst nachträglich genehmigt werden (Einzelheiten in Teil 1 dieser Analyse) |
| Österreich | nein, Trojanereinsatz von der Mitwirkungspflicht ausgenommen | nicht vorgesehen | noch nicht anwendbar, VfGH-Prüfung läuft |
| Vereinigtes Königreich | ja, Technical Capability Notice, auch extraterritorial | Equipment Interference nach Part 5 IPA | Minister plus Judicial Commissioner |
| Australien | ja, ausdrücklich auch Softwareupdates (TOLA § 317C) | ja, wörtlich im Gesetz (§ 27KE SDA) | ja für Warrants, nein für Notices |
| USA | Datenherausgabe ja, Codeänderung gerichtlich ungeklärt | keine vergleichbare Norm | teils, NSL ohne Richter |
| Frankreich, Italien | nein, Zugriff setzt am Gerät an | Fernaktivierung bzw. captatore informatico | ja |
| Russland, China, Iran | ja, umfassend und mit Schweigepflicht | nicht öffentlich normiert | formal teils, praktisch nicht überprüfbar |
USA: Der wichtigste Streit ist seit zehn Jahren unentschieden
In den Vereinigten Staaten fehlt eine Norm, die einem Anbieter das Schreiben von Schadcode aufgibt. Der einzige öffentlich dokumentierte Versuch stammt aus dem Jahr 2016: Ein Bundesgericht in Kalifornien ordnete am 16. Februar 2016 an, Apple habe eine signierte Firmware bereitzustellen, die die Löschautomatik eines iPhones abschaltet. Das Verfahren endete ohne Sachentscheidung, weil das FBI den Zugriff anderweitig erreichte; die Anordnung wurde am 29. März 2016 aufgehoben. Eine begründete Entscheidung in der Sache erging nur in New York – und dort gegen die Regierung. Eine Berufungsrechtsprechung existiert bis heute nicht.
Verschoben hat sich dagegen der Kreis der Verpflichteten. Der Reforming Intelligence and Securing America Act vom April 2024 – unterzeichnet vom demokratischen Präsidenten Joe Biden, beschlossen mit Mehrheiten aus Demokraten und Republikanern – erweiterte die Definition des „electronic communication service provider“ in Section 25 um „jeden anderen Diensteanbieter mit Zugang zu Ausrüstung, die zur Übermittlung oder Speicherung von Kommunikation genutzt wird oder werden kann“. Der Anknüpfungspunkt ist damit nicht mehr der Zugang zu Kommunikation, sondern zu Infrastruktur – dem Wortlaut nach fallen darunter auch Rechenzentrums- und Cloud-Dienstleister. Wie weit die Vorschrift reicht, ist geheim: Die zugrunde liegenden Entscheidungen des Überwachungsgerichts FISC sind nur geschwärzt veröffentlicht. Die Rechtsgrundlage selbst, Section 702, ist nach zwei kurzen Verlängerungen im Juni 2026 ausgelaufen; die im März 2026 erteilten Genehmigungen laufen nach Analyse des Brennan Center for Justice dennoch bis etwa März 2027 weiter.
Für KI-Anbieter hat die US-Regierung im Juni 2026 einen eigenen Rahmen geschaffen. Die von Präsident Donald Trump (Republikaner) unterzeichnete Executive Order 14409 lässt Entwickler der Bundesregierung bis zu 30 Tage vor der allgemeinen Freigabe Zugang zu bestimmten Modellen gewähren – freiwillig, und mit dem ausdrücklichen Zusatz, dass keine Genehmigungs- oder Lizenzpflicht für neue KI-Modelle begründet werde.
EU: Seit vier Tagen gilt ein neuer Hebel
Auf europäischer Ebene ist die praktisch wirksamste Neuerung nicht die viel diskutierte Chatkontrolle, sondern die E-Evidence-Verordnung (EU) 2023/1543. Sie gilt seit dem 18. August 2026. Justizbehörden eines Mitgliedstaats können Herausgabeanordnungen unmittelbar an Anbieter in einem anderen Mitgliedstaat richten, mit einer Antwortfrist von zehn Tagen, in Eilfällen acht Stunden. Adressat ist jeder Anbieter, der Dienste in der Union anbietet, auch mit Sitz außerhalb. Der deutsche Bundesbeauftragte für den Datenschutz weist auf seiner Themenseite darauf hin, dass die Anbieter keine umfassende Rechtmäßigkeitsprüfung treffen und die Justiz des Vollstreckungsstaats umgangen werden könne.
In der Verschlüsselungsfrage bewegte sich die EU dagegen in die Gegenrichtung. Die am 24. Juli 2026 erlassene Verordnung (EU) 2026/1881 setzt das freiwillige Scannen auf Missbrauchsdarstellungen wieder in Kraft, nimmt in Artikel 1 Absatz 3 aber ausdrücklich jede Kommunikation aus, auf die Ende-zu-Ende-Verschlüsselung angewendet wird oder wurde. Die KI-Verordnung wiederum regelt Gerätezugriffe nicht und nimmt in Artikel 2 Absatz 3 die nationale Sicherheit vollständig aus – zweckbezogen und unabhängig davon, welche Stelle handelt.
Frankreich, Italien, Polen: Der Zugriff setzt am Gerät an
In drei weiteren EU-Staaten führt der Weg an den Anbietern vorbei – direkt auf das Gerät. In Frankreich hatte die Regierung von Präsident Emmanuel Macron 2023 versucht, die Fernaktivierung von Mikrofon und Kamera vernetzter Geräte einzuführen; der Conseil constitutionnel erklärte das im November 2023 für unverhältnismäßig, weil es Aufnahmen an jedem Ort einschließlich der Wohnung erlaubt hätte. Enger gefasst steht die Befugnis seit dem Gesetz gegen den Drogenhandel vom 13. Juni 2025 wieder im französischen Recht, in den Artikeln 706-99 und 706-100 der Strafprozessordnung. Politisch getragen wurde dieses Gesetz von der Regierung des Premierministers François Bayrou; als treibende Kraft galt der konservative Innenminister Bruno Retailleau (Les Républicains). Bemerkenswert ist, was im selben Verfahren scheiterte: Eine Pflicht für Messengerdienste, verschlüsselte Kommunikation zugänglich zu machen, lehnte die Assemblée nationale im März 2025 mit 119 zu 24 Stimmen ab – gegen den erklärten Willen ebendieses Innenministers. Eine gesetzliche Entschlüsselungspflicht gibt es in Frankreich damit nicht.
Italien kennt den Staatstrojaner seit Jahren als „captatore informatico“, geregelt in Artikel 266 Absatz 2 der italienischen Strafprozessordnung. Kodifiziert wurde diese Regelung 2017 unter der sozialdemokratisch geführten Regierung von Ministerpräsident Paolo Gentiloni durch Justizminister Andrea Orlando (beide Partito Democratico); der im Folgenden beschriebene Einsatz der Spähsoftware Graphite fällt dagegen in die Amtszeit der rechten Regierung von Ministerpräsidentin Giorgia Meloni (Fratelli d’Italia). Wie schmal der Grat ist, zeigt der Fall der Spähsoftware Graphite des Herstellers Paragon. Das italienische parlamentarische Kontrollgremium COPASIR hielt in seinem Bericht vom Juni 2025 fest, italienische Dienste hätten die Software gegen mehrere Personen aus dem Umfeld von Seenotrettungsorganisationen eingesetzt, den Chefredakteur des Portals Fanpage.it dagegen nicht mit Graphite überwacht. Ein im März 2026 bei den Staatsanwaltschaften Rom und Neapel hinterlegtes forensisches Gutachten kam gleichwohl zu dem Ergebnis, dass auch auf dessen Telefon Spuren von Graphite lagen; das Citizen Lab der Universität Toronto bestätigte diesen Befund am 18. März 2026. Wer den Angriff auf den Journalisten ausführte, ist öffentlich bislang niemandem zugerechnet worden.
In Polen arbeitet die Justiz den Einsatz von Pegasus auf – beschafft wurde die Spähsoftware 2017 unter der nationalkonservativen Regierung der Partei Recht und Gerechtigkeit (PiS), nach den Feststellungen der Obersten Kontrollkammer NIK mit Geldern aus einem Fonds des Justizministeriums unter dem damaligen Minister Zbigniew Ziobro; die strafrechtliche Aufarbeitung begann nach dem Regierungswechsel zu Ministerpräsident Donald Tusk Ende 2023. Der Europäische Gerichtshof für Menschenrechte stellte am 28. Mai 2024 gleich drei Verletzungen von Artikel 8 der Menschenrechtskonvention fest, unter anderem weil überwachte Personen nachträglich nie benachrichtigt wurden. Die polnische Landesstaatsanwaltschaft erhob am 25. Februar 2026 Vorwürfe gegen die früheren Chefs des Inlandsgeheimdienstes ABW und des militärischen Abschirmdienstes SKW: Sie hätten den Einsatz der Software zugelassen, obwohl diese die erforderliche IT-Sicherheitsakkreditierung nicht besessen habe. Beide bestreiten die Vorwürfe.
Russland, China, Iran: Zwang ohne Kontrolle
In autoritär regierten Staaten stellt sich die Frage nach einer Zwangsnorm gegen Anbieter anders – dort ist sie längst beantwortet.
China
In China – einem Einparteienstaat unter Führung der Kommunistischen Partei und ihres Staats- und Parteichefs Xi Jinping – verpflichtet das Cybersicherheitsgesetz Netzbetreiber, den Organen der öffentlichen und der Staatssicherheit „technische Unterstützung und Hilfe“ zu leisten; seit der zum 1. Januar 2026 in Kraft getretenen Novelle steht die Vorschrift in Artikel 30. Das nationale Geheimdienstgesetz verlangt in Artikel 7 von allen Organisationen und Bürgern Unterstützung und verpflichtet sie zugleich zur Geheimhaltung dessen, was sie dabei erfahren. Artikel 36 des Datensicherheitsgesetzes verbietet umgekehrt, Daten aus China ohne Genehmigung an ausländische Justiz- oder Strafverfolgungsbehörden herauszugeben. Seit dem 1. Juli 2024 dürfen Beamte der Staatssicherheit nach Verfahrensregeln des Ministeriums Endgeräte prüfen und elektronische Daten erheben, ohne dass ein Gerichtsbeschluss vorliegen oder ein Strafverfahren anhängig sein muss – so berichtete es Radio Free Asia, ein US-finanzierter Sender; die staatliche Global Times wies Darstellungen zurück, wonach Einreisende routinemäßig kontrolliert würden.
Russland
In Russland besteht die Abhörinfrastruktur SORM seit Mitte der Neunzigerjahre. Die maßgeblichen Verschärfungen der vergangenen Jahre – darunter die 2016 beschlossenen Jarowaja-Gesetze, benannt nach der Abgeordneten Irina Jarowaja der Regierungspartei Einiges Russland – tragen die Handschrift des Systems von Präsident Wladimir Putin. Der Europäische Gerichtshof für Menschenrechte hielt in seinem Urteil Roman Zakharov gegen Russland von 2015 fest, dass russische Anbieter über Abhörmaßnahmen nicht informiert werden müssen und ihnen die richterliche Anordnung nicht vorzulegen ist. Ein Gerichtsbeschluss ist gesetzlich vorgeschrieben, praktisch aber von niemandem außerhalb des Dienstes überprüfbar. 2024 entschied derselbe Gerichtshof im Fall Podchasov, dass die russische Pflicht zur Herausgabe von Entschlüsselungsinformationen die Menschenrechtskonvention verletzt. Seit dem 12. Februar 2026 ist WhatsApp in Russland vollständig gesperrt; der staatlich geförderte Messenger MAX, seit September 2025 auf neuen Geräten vorinstalliert, hat keine Ende-zu-Ende-Verschlüsselung.
Iran
Im Iran – einer Theokratie, in der die letzte Entscheidung beim Obersten Führer Ali Chamenei liegt und konkurrierende Parteien im westlichen Sinn nicht existieren – dokumentierte das Citizen Lab 2023 ein System namens „Legal Intercept“, das der Regulierungsbehörde nicht nur Standort- und Verbindungsdaten liefert, sondern auch erlaubt, einzelne Anschlüsse zu sperren und Geräte technisch auf den 2G-Standard herabzustufen – also auf schwächere Verschlüsselung. Nach den Protesten vom Dezember 2025 verhängten die Behörden im Januar 2026 einen fast vollständigen Internet-Blackout und stellten den Zugang anschließend nur nach Freigabeliste wieder her.
Ein forensisch dokumentierter Fall, in dem Behörden in China, Russland oder Iran belastende Dateien auf ein Gerät geschrieben hätten, ist gleichwohl nicht öffentlich dokumentiert. Das ist keine Entlastung, sondern eine Folge der Verfahren: Beschlagnahmte Geräte gelangen dort praktisch nie zu unabhängigen Gutachtern.
Vom digitalen Eingriff zur physischen Gewalt: Wenn Dienste auch „kinetisch“ dürfen
Bis hierhin ging es um Bits: um Daten, die gelesen, verändert oder gelöscht werden. Doch die Logik staatlicher Eingriffsbefugnisse endet nicht am Bildschirmrand – wer regelt, wie tief ein Dienst in fremde Systeme eingreifen darf, muss auch regeln, wo die Grenze zur physischen Welt verläuft. Genau diese Grenze verschiebt der deutsche Reformentwurf: Seine Begründung erwähnt laut dem Gutachten von Peter Schantz ausdrücklich „kinetische Mittel“ – Militärsprache für physisch wirkende Gewalt durch Wucht, Projektile oder Sprengmittel. Das Handelsblatt fragte dazu am 7. Juli 2026: „Bekommt der Bundesnachrichtendienst eine Lizenz zum Töten?“ Grund genug für einen Blick darauf, wie andere Staaten physische Gewalt ihrer Dienste regeln – die deutsche Debatte im Detail prüft der erste Teil dieser Recherche.
Der deutsche Entwurf steht nicht im luftleeren Raum. Ein Blick auf andere Staaten zeigt, wie unterschiedlich Demokratien und autoritäre Systeme physische Gewalt ihrer Dienste regeln – und wo sich Deutschland einordnen würde.
Was diese Tabelle zeigt: Wie sechs Staaten physische Gewalt ihrer Geheimdienste regeln – von der britischen „James-Bond-Klausel“ über das amerikanische Attentatsverbot bis zur Pager-Attacke des Mossad – und wo sich der deutsche Entwurf einordnen würde.
| Staat | Rechtsgrundlage | Was sie erlaubt | Grenzen und Kontrolle |
|---|---|---|---|
| Deutschland (Entwurf) | §§ 49 ff. BNDG-E, laut Stellungnahmen | Sabotage und „kinetische Mittel“ gegen Sachen; subsidiär auch im Inland |
Gezielte Tötungen Auf dem Papier sind gezielte Tötungen ausgeschlossen (§ 211 StGB). Gutachten belegen jedoch drei gravierende Lücken: Ob eine Krisenlage vorliegt, bewerten im Erstzugriff das Bundeskanzleramt, die BND-Führung oder im Eilfall die Agenten vor Ort. Tötungen als Begleiterscheinung von BND-Sabotageakten („kinetische Mittel“) sind vom Schutzverbot nicht erfasst. Als einzige Schranke agiert der Unabhängige Kontrollrat (UKRat) – eine geheim tagende Bundesbehörde statt eines unabhängigen Gerichts. Mangels Benachrichtigung Betroffener blieben Grenzüberschreitungen unentdeckt. |
| Vereinigtes Königreich | Section 7 Intelligence Services Act 1994 | Der Außenminister kann Auslandshandlungen des MI6 autorisieren – wer autorisiert handelt, haftet im Vereinigten Königreich weder straf- noch zivilrechtlich; in Medien als „James-Bond-Klausel“ bezeichnet | Erforderlichkeit und Angemessenheit laut Gesetz; keine öffentliche Einzelfallkontrolle |
| USA | Executive Order 12333 und 50 U.S.C. § 3093 | verdeckte Operationen im Ausland nach präsidialer Feststellung („covert action“); Drohnentötungen wurden nach vielfach berichteter Praxis in diesem Rahmen durchgeführt | ausdrückliches Attentatsverbot („No person … shall engage in … assassination“); Unterrichtungspflicht gegenüber den Geheimdienstausschüssen des Kongresses |
| Frankreich | nur Dekret zur Aufgabenbeschreibung der DGSE | „entraver“ – Behindern gegnerischer Aktivitäten außerhalb des Staatsgebiets; eine öffentliche Befugnisnorm für Gewaltanwendung existiert nicht | keine öffentlich nachlesbaren Grenzen – das Fehlen der Regelung ist der Befund |
| Russland | Anti-Terror-Gesetz Nr. 35-FZ von 2006, referiert im britischen Litwinenko-Untersuchungsbericht | FSB-Einsätze im Ausland „einschließlich tödlicher Gewalt“ nach Ermächtigung durch den Präsidenten – so der Rechtsgutachter der Untersuchung | keine unabhängige Kontrolle erkennbar; der EGMR sah 2021 im Fall Litwinenko eine dem FSB zuzurechnende Tötung |
| Israel | keine veröffentlichte Rechtsgrundlage für den Mossad | Praxis gezielter Operationen bis hin zur Pager-Attacke vom 17. und 18. September 2024: mit Sprengstoff präparierte Pager und Funkgeräte töteten und verstümmelten im Libanon massenhaft Menschen – die libanesische Regierung nannte vor dem UN-Sicherheitsrat 37 Tote und fast 3.000 Verletzte, die UN-Menschenrechtsexperten rund 500 schwere Augenverletzungen; unter den Toten waren Kinder, viele Überlebende verloren Augen oder Hände. Premierminister Netanjahu räumte die Billigung ein; die UN-Experten werteten die Attacke als Verstoß gegen das Sprengfallen-Verbot des humanitären Völkerrechts und mögliches Kriegsverbrechen (Belege in Teil 1 dieser Analyse) | Oberstes Gericht (Urteil zu gezielten Tötungen, 2006, für die Armee): keine pauschale Erlaubnis, Einzelfallprüfung nach humanitärem Völkerrecht, Festnahme vor Tötung, wo möglich. Die Pager-Attacke zeigt die Grenzen dieser Kontrolle: Für den Mossad gilt das Urteil nicht, und eine internationale Untersuchung, wie sie Amnesty International forderte, ist nicht bekannt geworden |
Die Tabelle zeigt zweierlei. Erstens: Ausdrückliche gesetzliche Gewaltbefugnisse für Geheimdienste sind unter Demokratien die Ausnahme, nicht die Regel – das Vereinigte Königreich immunisiert, die USA verbieten Attentate ausdrücklich und lassen verdeckte Operationen nur unter Kongresskontrolle zu, Frankreich schweigt. Zweitens: Deutschland würde sich mit einem Begriff wie „kinetische Mittel“ in eine Sprache einreihen, die bislang Militärs und – in der Praxis – Diensten wie dem Mossad oder dem russischen FSB vorbehalten war. Ob das gewollt ist, wäre eine Entscheidung, die ein Parlament in Kenntnis des Wortlauts treffen müsste – nicht eine, die in der Begründung eines unzugänglichen 700-Seiten-Entwurfs versteckt sein dürfte.
Links oder rechts? Aus welchem politischen Lager die schärfsten Befugnisse kommen
Wer die in dieser Serie untersuchten Gesetze und Fälle nebeneinanderlegt, kann eine Frage beantworten, die in der aufgeheizten Debatte selten sauber gestellt wird: Kommen die neuen Überwachungs- und Eingriffsbefugnisse und -praktiken – bis hin zu physischer Gewalt durch mit Sprengstoff präparierte Alltagsgeräte – eher von Regierungen des linken oder des rechten Spektrums? Die folgende Übersicht ordnet jede Maßnahme der Regierung zu, die sie politisch zu verantworten hat. Die Sternchen zeigen, wie stark das jeweilige Lager beteiligt war.
Was diese Tabelle zeigt: Welche Regierung welche Befugnis eingeführt hat – die Sternchen zeigen, wie stark das linke und das rechte Lager jeweils beteiligt waren; die rote Bilanzzeile am Ende rechnet beide Spalten in Prozent zusammen.
| Staat | Maßnahme (Jahr) | Politisch verantwortlich | Partei / Lager | linkes Spektrum | rechtes Spektrum |
|---|---|---|---|---|---|
| Deutschland | Entwurf zur Reform des Nachrichtendienstrechts (2026) | Bundesinnenminister Alexander Dobrindt, Kabinett von Bundeskanzler Friedrich Merz | CSU/CDU, konservativ; mitregierend SPD, sozialdemokratisch – als Koalition gleich gewichtet | ★★ | ★★ |
| Vereinigtes Königreich | Investigatory Powers Act (2016) | eingebracht von Innenministerin Theresa May, verabschiedet unter ihr als Premierministerin | Conservative Party, konservativ; Labour ließ das Gesetz passieren | ★ | ★★★ |
| Vereinigtes Königreich | geheime Entschlüsselungs-Anordnung gegen Apple laut übereinstimmenden Medienberichten (2025) | Premierminister Keir Starmer, Innenministerin Yvette Cooper | Labour Party, sozialdemokratisch | ★★★ | – |
| Australien | Anbieterzwang TOLA (2018) und Datenveränderungs-Warrants (2021) | Premierminister Scott Morrison; Innenminister Peter Dutton, dann Karen Andrews | Liberal-Nationale Koalition, konservativ; Labor stimmte zu | ★ | ★★★ |
| Frankreich | Geheimdienstgesetz Loi Renseignement (2015) | Präsident François Hollande, Premierminister Manuel Valls | Parti socialiste, sozialdemokratisch | ★★★ | – |
| Frankreich | Fernaktivierung vernetzter Geräte (2025) | Premierminister François Bayrou; treibende Kraft Innenminister Bruno Retailleau | Mitte-Regierung; Retailleau: Les Républicains, konservativ | – | ★★ |
| Italien | Kodifizierung des Staatstrojaners „captatore informatico“ (2017) | Ministerpräsident Paolo Gentiloni, Justizminister Andrea Orlando | Partito Democratico, sozialdemokratisch | ★★★ | – |
| Italien | Einsatz der Spähsoftware Graphite, u. a. gegen Seenotretter (bis 2025) | Regierung von Ministerpräsidentin Giorgia Meloni | Fratelli d’Italia, rechts | – | ★★★ |
| Österreich | Messenger-Überwachung (2025) | Bundeskanzler Christian Stocker, Innenminister Gerhard Karner | ÖVP, konservativ; mit SPÖ und NEOS – als Koalition gleich gewichtet | ★★ | ★★ |
| Schweiz | Nachrichtendienstgesetz mit Staatstrojaner und Kabelaufklärung (2016) | erarbeitet unter den Verteidigungsministern Ueli Maurer und Guy Parmelin; 65,5 Prozent Ja in der Volksabstimmung | federführendes Departement unter SVP-Leitung; vom Gesamtbundesrat und Parlament getragen, per Volksentscheid über alle Lager legitimiert | ★ | ★★ |
| Polen | Kauf und Einsatz der Spähsoftware Pegasus (2017–2022) | PiS-Regierung; Beschaffung laut Rechnungshof NIK über einen Fonds des Justizministeriums unter Zbigniew Ziobro | PiS, nationalkonservativ | – | ★★★ |
| USA | Verlängerung und Ausweitung der Auslandsüberwachung ohne richterliche Einzelanordnung nach Section 702 (2024) | Präsident Joe Biden; Mehrheiten beider Parteien im Kongress | Demokraten und Republikaner gemeinsam | ★★ | ★★ |
| Indien | Verhaftungswelle im Bhima-Koregaon-Verfahren – die belastenden Dateien waren laut Forensik-Gutachten untergeschoben; wer sie platzierte, ist niemandem zugeordnet (ab 2018, Einzelheiten im Text) | Regierung von Premierminister Narendra Modi | BJP, hindunationalistisch, rechts | – | ★★★ |
| Israel | Pager-Attacke mit Sprengsätzen in Alltagsgeräten (2024) | Regierung von Premierminister Benjamin Netanjahu, der die Billigung einräumte | Likud, rechts | – | ★★★ |
| Russland | Jarowaja-Gesetze, Abhörsystem SORM, WhatsApp-Sperre; EGMR: Tötung Litwinenkos dem FSB zuzurechnen | Präsident Wladimir Putin | Einiges Russland; autoritär, nationalistisch | außerhalb des demokratischen Links-rechts-Schemas | |
| China | Geheimdienst-, Cybersicherheits- und Datengesetze mit umfassender Mitwirkungspflicht | Staats- und Parteichef Xi Jinping | Kommunistische Partei; formal links, praktisch autoritärer Einparteienstaat | außerhalb des demokratischen Links-rechts-Schemas | |
| Iran | Abhörsystem „Legal Intercept“, Internet-Blackout nach Protesten (2026) | Oberster Führer Ali Chamenei | Theokratie ohne Parteien im westlichen Sinn | außerhalb des demokratischen Links-rechts-Schemas | |
| Bilanz über alle 14 demokratischen Maßnahmen dieser Tabelle (Russland, China und Iran stehen außerhalb des Links-rechts-Schemas): 46 vergebene Sternchen | 18 von 46 ≈ 39 % |
28 von 46 ≈ 61 % |
|||
Das Ergebnis dieser Zuordnung ist für beide politischen Lager unbequem. Gezählt nach Federführung stammen die meisten der schärfsten Befugnisse in dieser Übersicht von Regierungen rechts der Mitte: der britische Investigatory Powers Act von den Konservativen, die australischen Gesetze von der Liberal-Nationalen Koalition, der polnische Pegasus-Einsatz von der PiS, die indische Verhaftungswelle unter der BJP. Der deutsche Entwurf kommt zwar aus dem CSU-geführten Bundesinnenministerium, wird aber – wie die österreichische Messenger-Überwachung – von einer Koalition aus konservativen und sozialdemokratischen Parteien gemeinsam beschlossen und deshalb in der Tabelle für beide Lager gleich gewichtet. Auch die beiden physischen Extremfälle – die mit Sprengsätzen präparierten Pager, die im Libanon Menschen töteten und verstümmelten, und die vom Europäischen Gerichtshof für Menschenrechte dem FSB zugerechnete Tötung des Kremlkritikers Alexander Litwinenko – fallen in die Verantwortung einer rechtsnationalen beziehungsweise einer autoritären Regierung. Wer daraus jedoch ein reines Problem des rechten Lagers macht, liest die Tabelle nur zur Hälfte: Frankreichs großes Geheimdienstgesetz von 2015 schrieb eine sozialistische Regierung, Italiens Staatstrojaner-Regelung eine sozialdemokratische, die laut übereinstimmenden Medienberichten ergangene geheime Anordnung gegen Apple erließ ausgerechnet die britische Labour-Regierung – und in Berlin, Wien und Canberra stimmten Sozialdemokraten zu oder regieren mit. In Zahlen: Von den 46 Sternchen, die die Tabelle über die 14 demokratischen Maßnahmen vergibt, entfallen 28 – rund 61 Prozent – auf das rechte und 18 – rund 39 Prozent – auf das linke Spektrum; die politische Federführung lag in acht Fällen bei Regierungen rechts der Mitte, in drei Fällen bei Regierungen links der Mitte und dreimal – in Deutschland, Österreich und den USA – bei beiden Lagern gemeinsam.
Der nüchterne Befund lautet deshalb: Diese Befugnisse sind kein Projekt eines Lagers. Sie werden in den untersuchten Demokratien überproportional oft von Regierungen rechts der Mitte eingeführt, vom linken Lager aber mitgetragen, geerbt und weitergenutzt – kein einziges der hier untersuchten Gesetze wurde nach einem Regierungswechsel wieder abgeschafft. Daraus folgt die Lehre, die sich durch beide Teile dieser Analyse zieht: Verlässlich schützt die Bürgerinnen und Bürger nicht die politische Farbe der jeweils Regierenden, sondern allein eine Kontrolle, die von der Regierung unabhängig und für die Öffentlichkeit überprüfbar ist. Genau an dieser Stelle ist der deutsche Entwurf, wie Teil 1 dieser Serie im Einzelnen zeigt, am schwächsten.
Der einzige forensisch dokumentierte Fall stammt aus einer Demokratie
Bis hierher ging es um Möglichkeiten. Die Frage, ob jemals belastende Dateien nachweislich untergeschoben wurden, hat dagegen nur eine durch unabhängige Gutachten untermauerte Antwort – und sie führt nach Indien, in die Amtszeit der hindunationalistischen Regierung von Premierminister Narendra Modi und seiner Bharatiya Janata Party (BJP).
Im Verfahren um die Gewalt bei Bhima Koregaon erhielt der Beschuldigte Rona Wilson 2020 eine geklonte Kopie seiner beschlagnahmten Festplatte. Das US-Forensikunternehmen Arsenal Consulting untersuchte sie und kam zu dem Ergebnis, der Rechner sei rund 22 Monate mit dem kommerziellen Fernzugriffstrojaner NetWire kompromittiert gewesen; 22 von 24 belastenden Dateien seien über diese Schadsoftware in einen versteckten Ordner geliefert worden. Für den Anwalt Surendra Gadling stellten die Gutachter dasselbe Muster fest, mit identischer Schadsoftware und identischem Steuerserver; im Juli 2017 waren die Angreifer innerhalb von 20 Minuten auf beiden Rechnern aktiv.
Am deutlichsten formuliert es der fünfte Gutachten vom 11. Dezember 2022 zum Rechner des Jesuitenpaters Stan Swamy: Arsenal habe „keinen Hinweis darauf gefunden, dass mit den Dokumenten jemals auf legitime Weise interagiert wurde“ (Übersetzung aus dem Englischen). Die Kompromittierung habe von Oktober 2014 bis zur Beschlagnahme im Juni 2019 gedauert. Das Sicherheitsunternehmen SentinelOne ordnete die Angriffe im Bericht vom 9. Februar 2022 einer seit 2012 aktiven Gruppe zu, die es ModifiedElephant nennt, und beschreibt deren Vorgehen als langfristige Überwachung, die zeitlich abgestimmt mit der Lieferung belastender Dateien und anschließenden Festnahmen ende. SentinelOne schreibt, die Aktivität decke sich mit indischen Staatsinteressen – eine Interessenkongruenz, keine Zuordnung zu einer benannten Behörde. Das Magazin Wired berichtete im Juni 2022, Wiederherstellungsdaten der gekaperten Konten hätten zu einem mit dem Fall befassten Beamten der Polizei von Pune geführt; das ist eine Indizienkette aus Kontometadaten, kein Nachweis einer Täterschaft. Die indische Ermittlungsbehörde NIA wies die Gutachten vor dem Bombay High Court zurück.
Einordnung: Warum ausgerechnet Indien
Dass der einzige forensisch dokumentierte Fall aus einer Demokratie stammt, spricht nicht für autoritäre Staaten, sondern erklärt sich aus dem Verfahren: Der Nachweis war nur möglich, weil die Verteidigung ein forensisches Duplikat der Festplatte erhielt. In Russland, China und Iran gelangen beschlagnahmte Geräte praktisch nie zu unabhängigen Gutachtern. Für diese drei Länder sind erzwungene Entsperrungen, inszenierte Beweisaufnahmen und massenhaftes Durchsuchen vorhandener Inhalte dokumentiert – ein forensisch dokumentiertes Platzieren von Dateien ist es nicht. Das ist ein Rechercheergebnis, keine Entlastung.
Und noch etwas gehört zu diesem Fall: Der forensische Nachweis hat die Betroffenen nicht befreit. Rona Wilson kam im Januar 2025 nach rund sieben Jahren Haft frei; für Surendra Gadling entschied der Bombay High Court im Mai 2026 nach mehr als acht Jahren Untersuchungshaft auf Kaution, wegen eines gesonderten Verfahrens blieb er zunächst dennoch in Haft. Begründet wurden beide Entscheidungen mit der Verfahrensdauer, nicht mit den Gutachten. Stan Swamy starb 2021 in Haft, siebzehn Monate bevor das Gutachten zu seinem Rechner vorlag. Der Hauptprozess hat bis heute nicht begonnen.
Was Forensik erkennen kann – und was nicht
Bleibt die Frage, ob eine untergeschobene Datei überhaupt auffiele. Die beste verfügbare Untersuchung dazu stammt von Palmbach und Breitinger und wurde 2020 in Forensic Science International: Digital Investigation veröffentlicht. Sie zeigt beides: Manipulationen hinterlassen an mehreren unabhängigen Stellen Spuren – im Änderungsjournal des Dateisystems, in Ausführungsartefakten, in Verknüpfungsdateien. Und: Jede dieser Stellen lässt sich einzeln angreifen. Das Fazit der Autoren lautet, keines der getesteten Artefakte sei für sich genommen eine verlässliche Informationsquelle, weil ein versierter Angreifer es ausnutzen könne.
Dass digitale Spuren weniger eindeutig sind, als sie wirken, ist auch aus anderen Zusammenhängen bekannt: Ein österreichisches Forschungsteam zeigte im August 2026, dass Gruppenchats in WhatsApp, Signal, iMessage und Threema manipulierbar sind, ohne dass dafür die Verschlüsselung gebrochen werden muss. Beweiskraft entsteht deshalb aus Redundanz. Wer über Dateisystem-Schnappschüsse aus der Zeit vor dem behaupteten Zeitpunkt verfügt, zwingt einen Manipulator dazu, sämtliche Schnappschüsse konsistent zu fälschen. Vor allem aber liegen die überzeugendsten Gegenbelege gar nicht auf dem betroffenen Rechner, sondern dort, wo niemand sie nachträglich anfassen kann: in Serverprotokollen von Anbietern, in Verbindungsdaten von Providern, in unabhängigen Zeitstempeln.
Für KI-Assistenten ist dieser Punkt bemerkenswert zweischneidig. Anthropic weist selbst darauf hin, dass alle Vorgänge in Cloud-Sitzungen protokolliert werden und dass die Zusatzvereinbarung über Nullaufbewahrung von Daten ausgerechnet Cowork nicht abdeckt. Dieselbe Eigenschaft, die datenschutzrechtlich unangenehm ist, wäre im Streitfall die Entlastung: Serverprotokolle, die zeigen, was der Agent tatsächlich getan hat.
Was Betroffene selbst tun können
Praxishinweise – und ihre Grenzen
- Ordner sparsam freigeben. Die wirksamste Einzelmaßnahme ist, einem Agenten nur den Ordner zu geben, den er für die Aufgabe braucht. Anthropic empfiehlt selbst, sensible Dateien gar nicht erst freizugeben; in Windows lässt sich der Zugriff pro Agent auf „Nie zulassen“ stellen.
- Nachfragen zulassen. Der manuelle Modus kostet Zeit und ist der einzige, in dem ein Mensch jede Schreiboperation sieht. Der Modus „Skip“ hebt genau das auf.
- Sandbox statt Verbotsliste. Nach Herstellerangaben ist die Sandbox die einzige Maßnahme, die auf Betriebssystemebene greift; Pfadverbote wirken nur auf die Werkzeuge des Assistenten.
- Festplattenverschlüsselung hilft hier nicht. FileVault, BitLocker und LUKS schützen ein ausgeschaltetes oder entwendetes Gerät. Gegen Software, die im entsperrten System mit den eigenen Rechten läuft, wirken sie nicht.
- Zeitstempel wirken nur im Voraus. Ein qualifizierter Zeitstempel nach RFC 3161 beweist, dass ein Datenbestand zu einem Zeitpunkt bereits existierte. Wer regelmäßig Prüfsummen seines Bestands stempeln lässt, kann später zeigen, was damals nicht dabei war. Rückwirkend lässt sich das nicht nachholen.
- Lokale Modelle sind nicht automatisch sicher. Ein lokal laufendes Modell verhindert die Übertragung an einen Anbieter. Gegen Prompt Injection ist es genauso anfällig, sobald es Dateizugriff und Netzverbindung hat.
Was die Anbieter tun – und wo ihre Zusagen enden
Am weitesten geht bislang Apple. Für Private Cloud Compute beschreibt das Unternehmen in einer technischen Darstellung nicht nur Zusagen, sondern deren Überprüfbarkeit: Messwerte der eingesetzten Software werden in ein fälschungssicheres, nur anfügbares Transparenzprotokoll geschrieben, Images stehen für unabhängige Prüfung bereit, und ausdrücklich adressiert wird die Nicht-Zielbarkeit – ein kompromittierter Serverknoten soll nicht dazu benutzt werden können, Anfragen einer bestimmten Person dorthin zu lenken. Seit Oktober 2024 gibt es dafür eine virtuelle Forschungsumgebung.
Für die Desktop-Clients der übrigen Anbieter ist ein vergleichbares öffentliches Protokoll ausgelieferter Programmversionen in deren Dokumentation nicht beschrieben. Anthropic veröffentlicht Prüfsummen und signiert das Freigabemanifest, was Manipulationen durch Dritte auf dem Downloadweg erkennbar macht – aber nicht die Frage beantwortet, ob alle Nutzenden dieselbe Datei erhalten haben. Genau dafür wurde das Konzept der Binary Transparency entwickelt, das etwa Google für Pixel-Geräte betreibt. Das ist ein Befund über eine Dokumentationslücke, keine Behauptung über tatsächliches Verhalten.
Wie oft Behörden überhaupt anfragen, lässt sich näherungsweise beziffern. Anthropic weist im Transparenzbericht für das zweite Halbjahr 2025 zwei Anfragen nach Inhaltsdaten und 20 nach Bestandsdaten aus; Anfragen aus dem Bereich der nationalen Sicherheit dürfen US-Unternehmen nach 50 U.S.C. § 1874 nur in Bändern melden, hier „0 bis 99″. Aus keinem Transparenzbericht der geprüften Anbieter geht hervor, ob es je eine Anordnung zu Softwareänderungen oder Geräteeingriffen gab – eine solche Kategorie ist im gesetzlichen Meldeschema schlicht nicht vorgesehen.
Was belegt ist – und was nicht
Belegt: KI-Agenten mit Dateizugriff lassen sich durch fremde Inhalte zu Datei- und Netzaktionen verleiten; das ist in mehreren datierten Fällen zwischen Oktober 2024 und Dezember 2025 vorgeführt worden. Belegt ist auch, dass Behörden in mehreren Staaten heimlich in Endgeräte eindringen dürfen – und dass in Australien das Verändern fremder Daten ausdrücklich im Gesetz steht.
Nicht belegt: Dass ein Anbieter einer einzelnen Person über den Update-Weg eine manipulierte Version zugestellt hätte. Es gibt dafür keinen öffentlich dokumentierten Fall. Die technischen Voraussetzungen sind vorhanden, die Mechanismen, die eine solche Zustellung überprüfbar machen würden, sind bei den geprüften Anbietern – von Apples Serverseite abgesehen – nicht dokumentiert. Benennbar ist damit die Lücke, nicht der Vorwurf.
Wie es weitergeht
Mehrere Verfahren entscheiden in den kommenden Monaten darüber, wohin sich die Rechtslage bewegt. In Australien läuft die Befugnis zu data disruption warrants nach dem Wortlaut des Gesetzes am 3. September 2026 aus, sofern das Parlament in Canberra sie nicht verlängert. In London ist für September 2026 eine Verfahrenskonferenz im neuen Apple-Verfahren angesetzt, die Sachanhörung der Beschwerde von Privacy International ist für Dezember 2026 terminiert. In Wien hat der Verfassungsgerichtshof am 22. Juni 2026 über Anträge von 67 Abgeordneten gegen die Messenger-Überwachung verhandelt; eine Entscheidung steht aus, und die Regelung ist mangels Verordnung des Innenministeriums bislang nicht anwendbar. In Brüssel geht der Trilog zur dauerhaften Missbrauchsverordnung nach Angaben beteiligter Organisationen Ende September 2026 weiter. Und in Berlin beginnt das parlamentarische Verfahren zur Reform des Nachrichtendienstrechts.
Für die Ausgangsfrage bleibt ein nüchternes Ergebnis. Wer heute einen KI-Assistenten mit Schreibrechten auf dem eigenen Rechner betreibt, vergrößert seine Angriffsfläche messbar – am ehesten gegenüber manipulierten Inhalten aus dem Netz, nicht gegenüber dem eigenen Anbieter. Ein staatlich erzwungener Zugriff über den Anbieter ist im deutschen Recht nicht vorgesehen, und das Unterschieben von Dateien bleibt für Amtsträger ein Verbrechen. Rechtsordnungen, die weiter gehen, gibt es – und der einzige Fall, in dem forensische Gutachten das Platzieren von Dateien belegen, zeigt zugleich, wie wenig ein forensischer Nachweis nützt, wenn das Verfahren acht Jahre dauert.
Dies war Teil 2 der NETZ-TRENDS-Miniserie zur deutschen Geheimdienstreform und zum staatlichen Zugriff auf private Computer. Teil 1 – der große Faktencheck zum Gesetzentwurf, zu „kinetischen Mitteln“ und zur Frage, wer künftig töten dürfte – ist hier zu lesen: „Haben wir in Deutschland bald eine Geheimpolizei?“
Wie halten Sie es mit KI-Assistenten, die auf Ihre Dateien zugreifen dürfen – und welche Ordner würden Sie niemals freigeben? Schreiben Sie uns Ihre Meinung gerne in die Kommentare.
Quellen
- Bundesverfassungsgericht: Pressemitteilung Nr. 22/2008 zum Urteil vom 27. Februar 2008
- Gesetze im Internet: § 100a StPO, § 100b StPO, § 100e StPO, § 49 BKAG, § 3 TKG, § 170 TKG, § 274 StGB, § 303a StGB, § 344 StGB
- Rechtsinformationssystem des Bundes (Österreich): § 11 SNG; Verfassungsgerichtshof: Mitteilung zur Verhandlung am 22. Juni 2026
- Schweizerischer Bundesrat: Botschaft zur Revision des Nachrichtendienstgesetzes, 28. Januar 2026
- legislation.gov.uk: Section 253, Section 255 und Section 258A Investigatory Powers Act 2016; Investigatory Powers Tribunal: Apple Inc v Secretary of State for the Home Department
- legislation.gov.uk: Section 7 Intelligence Services Act 1994; US-Nationalarchiv: Executive Order 12333; 50 U.S.C. § 3093; The Litvinenko Inquiry: Abschlussbericht, Januar 2016; ICRC Casebook: Israel, Targeted Killings Case (HCJ 769/02)
- legislation.gov.au: Surveillance Legislation Amendment (Identify and Disrupt) Act 2021 und Telecommunications and Other Legislation Amendment (Assistance and Access) Act 2018
- govinfo.gov: Reforming Intelligence and Securing America Act, Pub. L. 118-49; Weißes Haus: Executive Order 14409 vom 2. Juni 2026; U.S. District Court E.D.N.Y.: Beschluss vom 29. Februar 2016
- EUR-Lex: Verordnung (EU) 2023/1543 (E-Evidence) und Verordnung (EU) 2026/1881; BfDI zur E-Evidence-Verordnung
- Légifrance: LOI n° 2025-532 vom 13. Juni 2025; Camera dei deputati: COPASIR-Bericht Doc. XXXIV n. 4 zum Einsatz von Graphite; Citizen Lab: Bestätigung vom 18. März 2026
- Europäischer Gerichtshof für Menschenrechte: Pietrzak und Bychawska-Siniarska u. a. gegen Polen, 28. Mai 2024 und Roman Zakharov gegen Russland, 4. Dezember 2015; polnische Landesstaatsanwaltschaft: Mitteilung vom 25. Februar 2026
- China Law Translate: novelliertes Cybersicherheitsgesetz, nationales Geheimdienstgesetz und Datensicherheitsgesetz; Radio Free Asia: Bericht vom 8. Mai 2024; Citizen Lab: Irans Legal-Intercept-System
- Arsenal Consulting: Gutachten vom 11. Dezember 2022; SentinelOne: ModifiedElephant, 9. Februar 2022
- Anthropic: Sicherheitsdokumentation, Cowork-Architektur, lokaler Dateizugriff, Zero Data Retention und Transparenzbericht (Abruf jeweils 22. August 2026)
- Microsoft: Sicherheit agentischer Systeme in Windows und experimentelle agentische Funktionen; Apple: Private Cloud Compute und Sicherheitsforschung dazu
- OWASP: LLM01 Prompt Injection; NIST National Vulnerability Database: CVE-2025-32711 und CVE-2025-52882
- Palmbach, Breitinger: Artifacts for Detecting Timestamp Manipulation in NTFS on Windows and Their Reliability, 2020; IETF: RFC 3161; Binary Transparency
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.