Das Wichtigste in Kürze
- Die Ludwig-Maximilians-Universität München hat am 19. September 2026 mitgeteilt, dass ein Unbefugter auf ein IT-System mit Stammdaten zu Immatrikulationen zugegriffen hat; der Vorfall wurde nach Angaben der Hochschule am 16. September identifiziert.
- Zu den betroffenen Datenkategorien zählen laut der Mitteilung Name, Geburtsdatum, Anschrift, Telefonnummer und Bankdaten wie die IBAN; möglich sind außerdem Krankenversicherungsnummer, BAföG-Nummer und Angaben zum Studienverlauf.
- Wie viele Personen und Datensätze betroffen sind, teilt die LMU nicht mit – zum Vergleich: Im Wintersemester 2025/26 waren dort nach eigenen Zahlen 52.658 Studierende eingeschrieben.
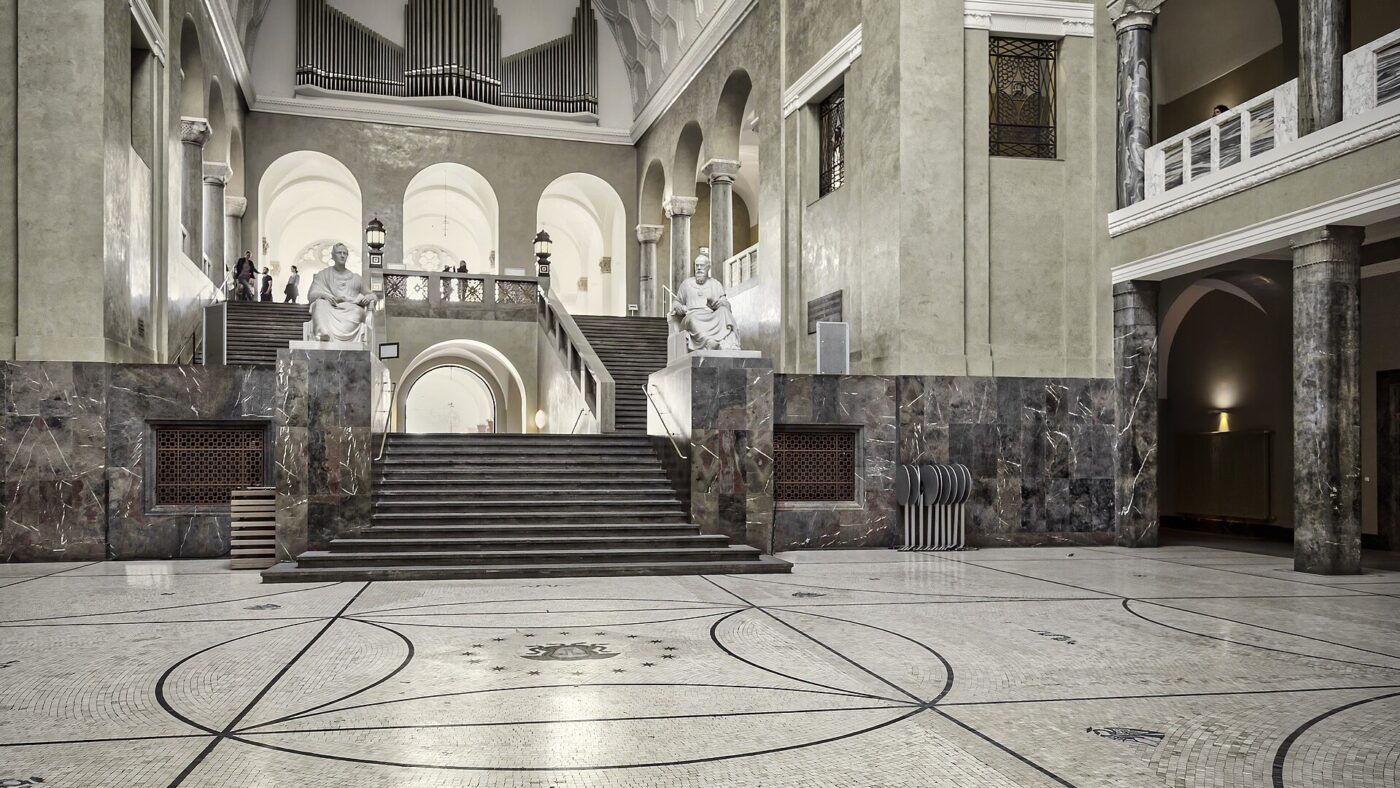
Die Ludwig-Maximilians-Universität München, eine der größten Hochschulen Deutschlands, ist Ziel eines Angriffs auf ihre IT-Systeme geworden. Das teilte die Hochschulleitung am Samstag, dem 19. September 2026, in einer Mitteilung nach Artikel 34 der EU-Datenschutz-Grundverordnung mit: Einem unbefugten Angreifer sei es gelungen, auf gespeicherte Stammdaten zu Immatrikulationen zuzugreifen. Und weiter: „Derzeit müssen wir davon ausgehen, dass diese Daten auch abgerufen wurden.“
Für die Betroffenen ist das keine abstrakte Datenschutzfrage. Es geht um Kontoverbindungen, Adressen und Nummern, die sich nicht wie ein Passwort in zwei Minuten ändern lassen.
Welche Daten die LMU als betroffen benennt
Die Hochschule listet die Datenkategorien in ihrer Mitteilung und in einer ergänzenden Fragen-und-Antworten-Seite selbst auf – jeweils mit der Einschränkung, dass es darauf ankommt, welche Angaben bei der Immatrikulation gemacht wurden. Betroffen ist ausschließlich der Datenbestand dieses einen Systems; Prüfungsergebnisse gehören nach Darstellung der LMU ausdrücklich nicht dazu.
| Datenkategorie | Beispiele laut Mitteilung | Einstufung der LMU |
|---|---|---|
| Identifizierende Daten | Name, Geburtsdatum, Geschlecht, ggf. Geburtsort oder -land | betroffen |
| Kontaktdaten | Semester- und Heimatanschrift, ggf. Telefonnummer, E-Mail-Adressen | betroffen |
| Bankdaten | IBAN, Name des Kontoinhabers | betroffen |
| Krankenversicherungsnummer | – | grundsätzlich möglich |
| Studienbezogene Angaben | BAföG-Nummer, Studienverlauf, frühere Schul- oder Studienabschlüsse | können betroffen sein |
| Daten nach Artikel 9 DSGVO | Angaben, die für Beurlaubungsgründe relevant sind | im Einzelfall |
| Prüfungsinformationen, Studieninhalte, individuelle Leistungen | – | ausdrücklich nicht betroffen |
Die letzte Zeile der Aufstellung ist dabei der bemerkenswerteste Punkt der Mitteilung: Artikel 9 der Datenschutz-Grundverordnung erfasst besondere Kategorien personenbezogener Daten, darunter Gesundheitsdaten. Dass solche Angaben „im Einzelfall“ betroffen sein können, räumt die Hochschule selbst ein – und zwar bei Angaben, die für Beurlaubungsgründe relevant sind. Welche Gründe das im Einzelnen sind, führt die Mitteilung nicht aus.
Drei Tage zwischen Entdeckung und öffentlicher Mitteilung
Auf die Frage, wann der Vorfall festgestellt wurde, antwortet die LMU präzise: „Der Vorfall wurde am 16.09.2026 identifiziert.“ Zu Beginn und Dauer des unbefugten Zugriffs könne man „derzeit keine abschließenden Angaben machen“. Die öffentliche Mitteilung erschien am 19. September, einem Samstag. Zwischen beiden Daten liegen drei Tage.
Daraus lässt sich kein Vorwurf ableiten, und zwar aus einem sachlichen Grund: Die vielzitierte 72-Stunden-Frist aus Artikel 33 Absatz 1 DSGVO betrifft die Meldung an die Aufsichtsbehörde, nicht die Information der Öffentlichkeit. Für die Benachrichtigung der betroffenen Personen verlangt Artikel 34 Absatz 1 lediglich, dass sie „unverzüglich“ erfolgt, sobald ein voraussichtlich hohes Risiko besteht. Ob und wann die LMU die zuständige Aufsichtsbehörde eingeschaltet hat, geht aus ihrer Mitteilung nicht hervor; sie schreibt allgemein von der Einschaltung „aller zuständigen Ermittlungs- und Aufsichtsbehörden“ und nennt daneben das Landeskriminalamt.
Zuständige Aufsichtsbehörde für die öffentlichen Stellen des Freistaats ist nach Artikel 15 Absatz 1 des Bayerischen Datenschutzgesetzes der Bayerische Landesbeauftragte für den Datenschutz. Auf dessen Presseseite fand sich am Sonntagmittag keine Mitteilung zu dem Vorgang; die Seite trug den Stand 17. September 2026.
Warum die IBAN der unangenehmste Posten auf der Liste ist
Unter allen genannten Datenkategorien ist die Kontoverbindung diejenige, die sich am schlechtesten zurückholen lässt. Ein Passwort wird geändert, eine E-Mail-Adresse notfalls aufgegeben – eine IBAN bleibt. In Kombination mit Name, Geburtsdatum und Anschrift ergibt sie einen Datensatz, der sich für zwei Dinge eignet: für ungewollte Lastschriften und für Betrugsversuche, die glaubwürdig wirken, weil der Absender korrekte persönliche Angaben kennt.
Die LMU beantwortet die naheliegende Frage, ob Betroffene ihre Bankverbindung ändern sollten, in ihrer Fragen-und-Antworten-Seite nicht konkret. Dort heißt es nur, man empfehle „ganz generell besondere Aufmerksamkeit und die genannten allgemeinen Vorsichtsmaßnahmen“. Das ist keine falsche Auskunft – die Einschätzung, ob ein Wechsel der Bankverbindung nötig ist, bleibt damit aber bei den Betroffenen.
Praxishinweis: Welche Fristen in Deutschland bei Lastschriften gelten
Wer in Deutschland eine unberechtigte Abbuchung auf dem Kontoauszug findet, ist nicht schutzlos – aber an Fristen gebunden:
- Acht Wochen ab der Belastung für die Rückgabe einer SEPA-Basislastschrift. Nach § 675x Absatz 2 und 4 des Bürgerlichen Gesetzbuchs besteht der Erstattungsanspruch ohne Angabe von Gründen; das kontoführende Institut muss nach Absatz 5 binnen zehn Geschäftstagen erstatten oder die Ablehnung begründen.
- 13 Monate ab der Belastung, wenn der Zahlungsvorgang gar nicht autorisiert war – so § 676b Absatz 2 BGB. Nach Absatz 1 ist die Bank zudem „unverzüglich nach Feststellung“ zu unterrichten.
- Beide Fristen setzen voraus, dass die Kontoauszüge überhaupt angesehen werden. Genau das ist der praktische Punkt: Wer erst nach einem Jahr hinsieht, hat die kurze Frist verpasst.
In Österreich und der Schweiz gelten eigene Regeln; die genannten Paragrafen sind deutsches Recht.
Wie viele Menschen betroffen sind, ist offen
Die zentrale Zahl fehlt. „Zu einer verlässlichen Gesamtzahl, dem Datenvolumen und den betroffenen Zeiträumen können wir derzeit keine Angaben machen“, schreibt die LMU – die technische Aufklärung dauere an. Auch auf die Frage „Sind meine Daten betroffen?“ gibt es bislang keine individuelle Antwort; die Hochschule kündigt an, Betroffene zu informieren, sobald sie nähere Kenntnis habe.
Eine Größenordnung lässt sich nur indirekt abschätzen, und auch das nur grob. Nach den eigenen Zahlen der Universität waren im Wintersemester 2025/26 insgesamt 52.658 Studierende eingeschrieben, darunter 11.658 aus dem Ausland. Wie viele frühere Semester der angegriffene Datenbestand umfasst, ist unbekannt – und die Fragen-und-Antworten-Seite richtet sich ausdrücklich auch an Menschen, die sich für ein Studium beworben haben, sowie an weitere Personen, deren Daten in dem System verarbeitet werden. Der Kreis der Betroffenen dürfte damit über die aktuell Eingeschriebenen hinausreichen; belegt ist das bislang nicht.
Was die Hochschule nach eigenen Angaben unternommen hat
Die LMU beschreibt eine Reihe von Sofortmaßnahmen: Isolierung des betroffenen Servers vom Netzwerk, Einschaltung externer IT-Forensik, Zusammenarbeit mit dem Landeskriminalamt, erweiterte Sicherheitsüberwachung und eine technische wie organisatorische Härtung der Systeme. Zusätzlich beobachteten Fachleute, ob in einschlägigen Portalen im sogenannten Darknet Hinweise auf die Daten auftauchen. Nach bisherigen Erkenntnissen gebe es keine Anhaltspunkte dafür, dass der Angreifer den Datensatz veröffentlicht habe, dies beabsichtige oder ihn anderweitig missbräuchlich verwende.
Vorsorglich wurden neben dem Immatrikulationsserver weitere, nicht betroffene Systeme heruntergefahren; einzelne interne Dienste sind deshalb vorübergehend nicht erreichbar. Der Studienbetrieb sei nicht beeinträchtigt, die Immatrikulation ab der kommenden Woche wieder möglich, betroffene Fristen würden verlängert. Wer vor der Abschaltung bereits immatrikuliert war, muss den Vorgang nach Angaben der Hochschule nicht wiederholen.
Die offene Stelle
„Keine Anhaltspunkte“ ist eine Aussage über den heutigen Kenntnisstand, nicht über den Verbleib der Daten. Die LMU schreibt selbst, dass Beginn und Dauer des Zugriffs noch nicht feststehen und die forensische Aufklärung andauert. Solange offen ist, wie lange jemand Zugriff hatte und welche Datensätze abgeflossen sind, lässt sich auch nicht sagen, ob und wo sie später auftauchen. Unbeantwortet bleibt zudem, ob es sich um einen gezielten Angriff auf die Hochschule oder um das Ausnutzen einer allgemein bekannten Schwachstelle handelte – dazu äußert sich die Mitteilung nicht.
Was Betroffene laut LMU tun sollen
Die Empfehlungen der Hochschule bleiben im Rahmen des Üblichen und zielen vor allem auf Phishing: Anhänge und Links auch in vermeintlich persönlich adressierten E-Mails nicht ungeprüft öffnen, bei Kontaktversuchen per E-Mail, Telefon oder Nachricht besonders aufmerksam sein – gerade dann, wenn ein Bezug zur LMU oder zum Studium hergestellt wird –, keine Bankdaten und Passwörter preisgeben und Unterlagen mit Bezug zur Universität sorgfältig prüfen. Für weitere Hinweise verweist die LMU auf das deutsche Bundesamt für Sicherheit in der Informationstechnik. Rückfragen nimmt die Hochschule unter der Adresse cybersicherheit@lmu.de entgegen.
Dass ein Datenabfluss vor allem als Rohstoff für spätere Täuschungsversuche gefährlich wird, ist kein neuer Befund – die Frage, wie schnell und wie vollständig Sicherheitsvorfälle überhaupt gemeldet werden, beschäftigt Aufsichtsbehörden derzeit auch bei KI-Anbietern. Und wie eng die Grenzen des Datenschutzrechts inzwischen gezogen werden, zeigte zuletzt die Bewertung von Kamerabrillen durch die Hamburger Datenschutzaufsicht.
Was als Nächstes ansteht
Belegbar ist derzeit dreierlei: Die forensische Aufklärung läuft, und erst sie wird ergeben, wie viele Datensätze aus welchen Jahrgängen abgeflossen sind. Die LMU hat zugesagt, Betroffene unverzüglich zu informieren, falls sich Hinweise auf eine Veröffentlichung oder einen Missbrauch ergeben. Und die Immatrikulation soll ab der kommenden Woche wieder laufen, mit verlängerten Fristen.
Alles Weitere – eine belastbare Zahl der Betroffenen, eine Bewertung durch die bayerische Aufsichtsbehörde, Erkenntnisse zum Täterkreis – steht aus. Bis dahin bleibt für die Betroffenen der unspektakulärste Rat der wirksamste: Kontoauszüge lesen und jede E-Mail, die sich auf das Studium beruft, zweimal ansehen.
Sind Sie an der LMU eingeschrieben oder haben sich dort beworben – hat Sie die Universität bereits erreicht, und wie beurteilen Sie ihre Informationspolitik? Schreiben Sie uns Ihre Meinung gerne in die Kommentare.
Quellen
- Ludwig-Maximilians-Universität München: Information über einen Datenschutzvorfall, Mitteilung nach Artikel 34 DSGVO vom 19. September 2026
- Ludwig-Maximilians-Universität München: Fragen zum Datenschutzvorfall, Stand 19. September 2026
- Ludwig-Maximilians-Universität München: Zahlen und Fakten – Studierende, Wintersemester 2025/26
- Verordnung (EU) 2016/679 (DSGVO): Artikel 33 und Artikel 34
- Bayerisches Datenschutzgesetz: Artikel 15; Presseseite des Bayerischen Landesbeauftragten für den Datenschutz, abgerufen am 20. September 2026
- Bürgerliches Gesetzbuch: § 675x und § 676b
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.