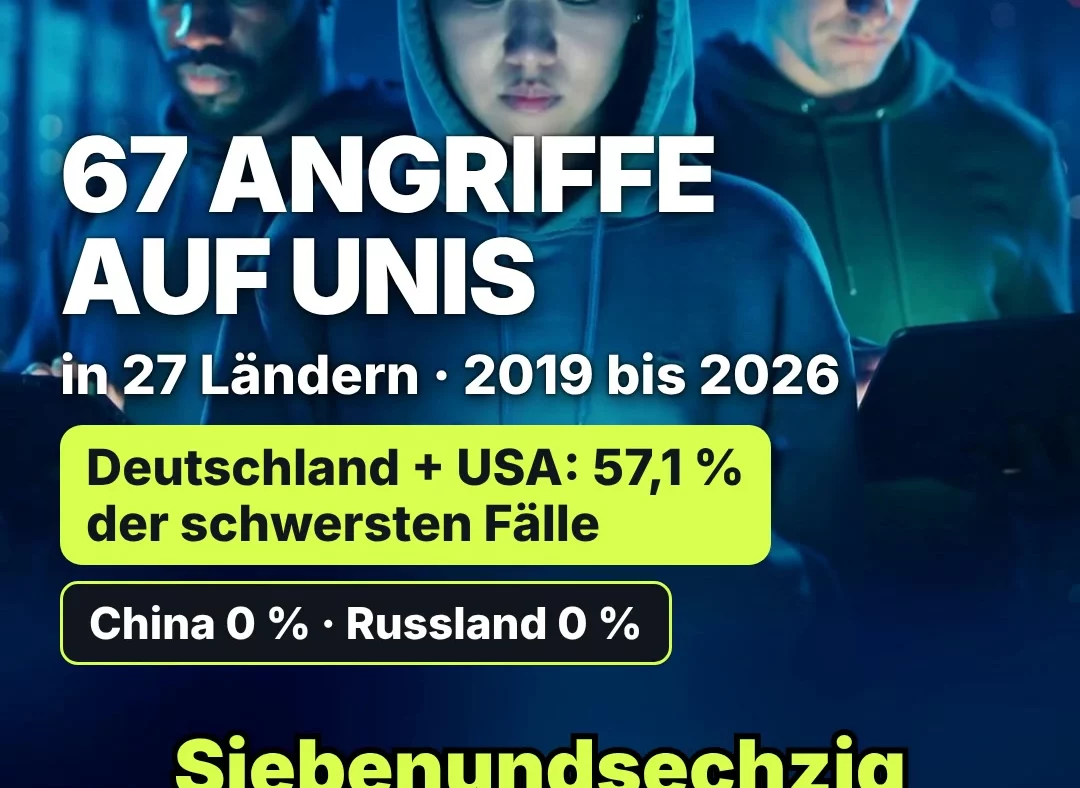
Eigene Auswertung dokumentierter Fälle von 2019 bis 2026: Wo schwere Angriffe sichtbar werden und was die Zahlen nicht zeigen
Das Wichtigste in Kürze
- NETZ-TRENDS.de hat 67 öffentlich gewordene Hackerangriffe auf Hochschulen in 27 Ländern ausgewertet.
- Deutschland und die USA stellen 57,1 Prozent der 14 schwersten Fälle und 22,4 Prozent aller Fälle, China 0 und 1,5 Prozent.
- China, Indien, Iran und Pakistan kommen zusammen auf 10 Fälle, aber auf keinen der schwersten.
- Die Anteile zeigen, wo Fälle öffentlich dokumentiert sind, und nicht, wo das Risiko am größten ist.
Nach dem Hackerangriff auf die Universität Leipzig hat NETZ-TRENDS.de 67 öffentlich gewordene Angriffe auf Hochschulen ausgewertet. Deutschland und die USA stellen 57,1 Prozent der 14 schwersten Fälle, China 0 Prozent.
Nur dieses Reel teilen:⇩ Herunterladen (MP4) WhatsApp Telegram X Facebook LinkedIn SMS E-Mail
Leipzig, 20. November 2026. Nach dem Hackerangriff auf die Universität Leipzig vom 28. Oktober 2026 hat NETZ-TRENDS.de 67 öffentlich gewordene Angriffe auf Hochschulen aus den Jahren 2019 bis 2026 ausgewertet. 14 davon stuft die Redaktion als schwer oder als Vollkatastrophe ein. Auf Deutschland entfallen 35,7 Prozent dieser schwersten Fälle, auf die USA 21,4 Prozent, zusammen 57,1 Prozent. China kommt auf 0 Prozent. Auffällig: Mindestens 56 der 67 Hochschulen bieten MINT-Fächer an; statistisch belegt ist ein Zusammenhang noch nicht.
Deutschland und USA im Vergleich mit China, Indien, Pakistan, Iran und Russland
| Land | Fälle von 67 | Anteil an allen Fällen | Schwerste Fälle von 14 | Anteil an den schwersten Fällen |
|---|---|---|---|---|
| Deutschland | 8 | 11,9 % | 5 | 35,7 % |
| USA | 7 | 10,4 % | 3 | 21,4 % |
| Deutschland und USA zusammen | 15 | 22,4 % | 8 | 57,1 % |
| China | 1 | 1,5 % | 0 | 0 % |
| Indien | 4 | 6,0 % | 0 | 0 % |
| Pakistan | 3 | 4,5 % | 0 | 0 % |
| Iran | 2 | 3,0 % | 0 | 0 % |
| Russland | 1 | 1,5 % | 0 | 0 % |
Der einzige öffentlich gewordene Fall aus China betrifft die Northwestern Polytechnical University in Xi’an (2022). Bekannt machte ihn eine chinesische Behörde selbst. Die Werte bilden ab, was öffentlich wurde. Ob chinesische Hochschulen seltener angegriffen werden, lässt sich daraus nicht ableiten. Dasselbe gilt für Indien, Pakistan, Iran und Russland: Zusammen kommen diese vier Staaten auf 10 Fälle, aber auf keinen der 14 schwersten.
Die Ergebnisse im Überblick
- 67 Fälle in 27 Ländern. Erfasst sind Angriffe, die durch die Hochschule selbst, eine Behörde oder Medien öffentlich wurden. Es ist eine Sammlung dokumentierter Fälle und keine Weltstatistik.
- 57,1 Prozent der schwersten Fälle in Deutschland und den USA, 0 Prozent in China. Das sind 8 von 14 Fällen. Über alle 67 Fälle kommen Deutschland und die USA zusammen auf 22,4 Prozent, China auf 1,5 Prozent.
- Auffällig viele MINT-Hochschulen. Die Redaktion hat geprüft, welche von 21 MINT-Studienrichtungen die betroffenen Hochschulen anbieten. Mindestens 56 der 67 Hochschulen (83,6 Prozent) bieten wenigstens eine davon an. Statistisch belegen lässt sich ein Zusammenhang noch nicht, weil eine Vergleichsgruppe fehlt. Die Werte reichen von 0 bis 62 Prozent. Keine einzelne Richtung findet sich an mehr als 39 Prozent der Hochschulen.
- Wochen ohne E-Mail. An der Berliner Hochschule für Technik war der E-Mail-Dienst 2024 nach dem Angriff 27 Tage lang nicht nutzbar: Über die Adressen der Hochschule ließen sich keine E-Mails senden oder empfangen. Das ist der längste Ausfall mit belegten Daten. Die Universität Leipzig stand am 20. November bei 23 Tagen seit dem Angriff.
- Lösegeld. Die Universität Maastricht zahlte nach eigenen Angaben 30 Bitcoin. Duisburg-Essen, Paris-Saclay und die Autonome Universität Barcelona erklärten, nicht gezahlt zu haben.
Der Anlass: Universität Leipzig
Am 28. Oktober 2026 entdeckte das Universitätsrechenzentrum den Angriff und trennte alle Netzwerkverbindungen. Die Angreifer kamen nach Angaben der Universität über zwei übernommene Benutzerkonten. Einen ersten Zugriffsversuch gab es bereits am 21. Oktober.
Betroffen sind laut Universität Systeme der Universitätsbibliothek und virtuelle Server einzelner Fakultätsprojekte. Die Universität muss davon ausgehen, dass Daten abgeflossen sind. Passwörter gehören nach ihrem Kenntnisstand nicht dazu. Eine Zahl betroffener Server oder Personen nennt sie nicht.
Die Kernsysteme AlmaWeb, Moodle, Netzlaufwerke und der Mail-Server gelten laut Universität als nicht betroffen. Trotzdem kündigte die Rektorin am 10. November an, dass Mail, Netzlaufwerke und Moodle erst in der übernächsten Woche zurückkehren sollen. Ob der Maildienst inzwischen läuft, hat die Universität nicht mitgeteilt. Quelle: Statement der Rektorin zum Wiederanlauf der IT-Infrastruktur, Universität Leipzig, 10.11.2026, zuletzt geändert 19.11.2026.
Nach der Einstufung der Redaktion ist Leipzig ein ernster Fall mit 3 von 5 Sternen: Datenabfluss ist anzunehmen, die Kernsysteme sind laut Universität aber nicht kompromittiert. Bei der Dauer ohne E-Mail liegt Leipzig dagegen in der Spitzengruppe.
Die 14 schwersten Fälle
Fünf Sterne vergibt die Redaktion, wenn eine Hochschule schließen musste oder der Wiederaufbau Monate dauerte und zusätzlich Daten veröffentlicht wurden, Backups verloren gingen oder mehr als 100.000 Personen betroffen waren. Vier Sterne stehen für den Ausfall der gesamten zentralen IT mit einem Wiederaufbau von mehr als einem Monat oder für gezahltes Lösegeld.
| Sterne | Hochschule | Land, Jahr | Was dokumentiert ist | Beleg |
|---|---|---|---|---|
| ★★★★★ | Universität Duisburg-Essen | Deutschland, 2022 | Angriff am 27.11.2022, Neuaufbau zentraler Systeme bis etwa Mitte 2023, Daten im Darknet veröffentlicht, kein Lösegeld | Hochschule |
| ★★★★★ | Université Paris-Saclay | Frankreich, 2024 | Alle internen Server am 11.08.2024 betroffen, E-Mail ab 30.08. ohne Altbestand, zwei Datenveröffentlichungen, kein Lösegeld | Hochschule |
| ★★★★★ | HAW Hamburg | Deutschland, 2022 | Festgestellt am 29.12.2022, zentraler Speicher verschlüsselt, Backups gelöscht, Daten am 05.03.2023 im Darknet | Hochschule |
| ★★★★★ | Osaka Metropolitan University | Japan, 2026 | Rund 500 Server, Backups verschlüsselt, rund 170.000 Betroffene, E-Mail nach 11 Tagen | Angabe der Hochschule |
| ★★★★★ | TU Berlin | Deutschland, 2021 | E-Mail über ein Notsystem nach rund 14 Tagen, regulärer Betrieb nach rund 3 Monaten | nur Medien |
| ★★★★★ | Lincoln College | USA, 2021 | Das College schloss 2022 | nur Medien |
| ★★★★ | Berliner Hochschule für Technik | Deutschland, 2024 | Zugriff über ein Studierendenkonto, 252 virtuelle Maschinen abgeschaltet, Backups intakt, 27 Tage ohne E-Mail | Hochschule |
| ★★★★ | Universitat Autònoma de Barcelona | Spanien, 2021 | Angriff am 11.10.2021, Neuaufbau von Grund auf, 3,7 Millionen Euro von der Regionalregierung, kein Lösegeld | Hochschule |
| ★★★★ | Universität Gießen | Deutschland, 2019 | Offline ab 08.12.2019, rund 38.000 Konten mit neuen Passwörtern, volles Netz als Ziel für Mitte Februar 2020 | Hochschule |
| ★★★★ | Universität Maastricht | Niederlande, 2019 | 267 Server betroffen, 30 Bitcoin Lösegeld gezahlt | Angabe der Hochschule |
| ★★★★ | Millersville University | USA, 2021 | Ransomware am 28.02.2021, Dienste über rund sechs Monate schrittweise zurück, Netz neu aufgebaut | Hochschule |
| ★★★★ | Universität Maribor | Slowenien, 2024 | E-Mail binnen vier Wochen zurück | Hochschule |
| ★★★★ | Tokai University | Japan, 2025 | Ausfall der zentralen IT, Wiederaufbau über mehr als einen Monat (Einstufung der Redaktion) | Fachstelle |
| ★★★★ | Regis University, Denver | USA, 2019 | Lösegeld gezahlt | Hochschule und Medien |
Verteilung nach Ländern
Die Werte zeigen, wo Fälle öffentlich wurden. Sie sagen nicht, wo am häufigsten angegriffen wird. Länder mit Meldepflichten und offener Berichterstattung sind stärker vertreten.
| Land | Alle Fälle | Anteil an 67 | Schwerste Fälle | Anteil an 14 |
|---|---|---|---|---|
| Brasilien | 10 | 14,9 % | 0 | 0 % |
| Deutschland | 8 | 11,9 % | 5 | 35,7 % |
| USA | 7 | 10,4 % | 3 | 21,4 % |
| Indien | 4 | 6,0 % | 0 | 0 % |
| Italien | 3 | 4,5 % | 0 | 0 % |
| Pakistan | 3 | 4,5 % | 0 | 0 % |
| Portugal | 3 | 4,5 % | 0 | 0 % |
| Japan | 2 | 3,0 % | 2 | 14,3 % |
| Frankreich | 2 | 3,0 % | 1 | 7,1 % |
| Spanien | 2 | 3,0 % | 1 | 7,1 % |
| Niederlande | 2 | 3,0 % | 1 | 7,1 % |
| Großbritannien, Kanada, Australien, Tschechien, Iran | je 2 | je 3,0 % | 0 | 0 % |
| Slowenien | 1 | 1,5 % | 1 | 7,1 % |
| Russland, China, Irland, Zypern, Österreich, Dänemark, Polen, Belgien, Ungarn, Estland | je 1 | je 1,5 % | 0 | 0 % |
Rechenweg: 10 + 8 + 7 + 4 + 9 + 18 + 11 = 67 Fälle. Schwerste Fälle: 5 + 3 + 2 + 1 + 1 + 1 + 1 = 14.
Tage ohne E-Mail
Gezählt ist die Zeit vom Angriff bis zum ersten wieder nutzbaren Maildienst. Aufgenommen sind nur Fälle mit datierbaren Angaben.
| Hochschule | Jahr | Tage ohne E-Mail |
|---|---|---|
| Berliner Hochschule für Technik | 2024 | 27 |
| Universität Leipzig | 2026 | 23, Stand 20.11.2026, Rückkehr nicht bestätigt |
| Université Paris-Saclay | 2024 | 19 |
| Universität Maastricht | 2019 | 15 |
| TU Berlin | 2021 | rund 14 (Notsystem) |
| Osaka Metropolitan University | 2026 | 11 |
| Universität Gießen | 2019 | 11 |
| Universitat Autònoma de Barcelona | 2021 | unter 10 |
| UT El Paso | 2021 | 7 |
| Truman State University | 2023 | 7 |
| TU Eindhoven | 2025 | rund 7 |
| Universität Castilla-La Mancha | 2021 | 3 |
| Vanderbilt University | 2026 | rund 2 |
Der Wert für Leipzig ergibt sich aus dem Datum des Angriffs und dem Stand vom 20. November. Die Universität hatte die Rückkehr des Maildienstes für die übernächste Woche nach dem 10. November angekündigt.
Wie hat Ihre Hochschule über einen Angriff informiert?
Uns interessiert, wie offen Hochschulen mit solchen Vorfällen umgehen.
- Offen und schnell
- Spät oder lückenhaft
- Gar nicht
- Bei uns gab es keinen Angriff
Nicht repräsentative Leserumfrage von NETZ-TRENDS. Teilnehmende: –. Zeitraum: 2026-11-20–2026-11-21. Fragestellung wie oben.
Abstimmung ohne Namensangabe. Zum Schutz vor Mehrfachstimmen wird kurzzeitig (höchstens 24 Stunden) ein pseudonymer Prüfwert gespeichert. Das Ergebnis erscheint nach Ihrer Stimme und nach Ende der Umfrage; nach dem Neuladen ist es bis zum Ende erneut verborgen. Mehr in der Datenschutzerklärung.
Die Umfrage ist nicht repräsentativ. Sie ergänzt die Auswertung um Erfahrungen aus der Leserschaft.
Auffällig: 56 von 67 Hochschulen bieten MINT-Fächer an
Die Redaktion hat für jede Hochschule geprüft, welche von 21 Studienrichtungen aus Mathematik, Informatik, Naturwissenschaft und Technik (MINT) sie anbietet. Gezählt wurde eine Richtung nur, wenn ein Studiengang dieses Namens oder desselben Fachs in der Studiengangsliste steht. Schwerpunkte innerhalb eines anderen Studiengangs zählen nicht.
Das Ergebnis: Die Werte reichen von 0 bis 62 Prozent und streuen in jeder Schweregruppe breit. Unter den schwersten Fällen stehen 52 Prozent (TU Berlin) neben 0 Prozent (Lincoln College). Auffällig ist der hohe Anteil: Mindestens 56 der 67 Hochschulen bieten wenigstens eine der 21 Richtungen an, 4 keine, bei 7 war das Angebot nicht ermittelbar. Rechenweg: 56 : 67 = 83,6 Prozent. Statistisch belegen lässt sich ein Zusammenhang zwischen MINT-Angebot und Angriff damit noch nicht, weil Daten zu nicht betroffenen Hochschulen fehlen. Mit der Schwere eines Angriffs hängt das Angebot in diesen Daten nicht erkennbar zusammen.
Wie viele der 67 Hochschulen welche Richtung anbieten
Alle Angaben sind Mindestwerte, weil viele Studiengangslisten nur teilweise lesbar waren.
| Bereich | Studienrichtung | Hochschulen | Anteil an 67 |
|---|---|---|---|
| Technik | Verfahrenstechnik / Chemieingenieurwesen | 26 | 39 % |
| Mathematik | Data Science | 24 | 36 % |
| Naturwissenschaft | Biochemie / Molekularbiologie | 23 | 34 % |
| Technik | Medizintechnik | 22 | 33 % |
| Technik | Luft- und Raumfahrttechnik | 22 | 33 % |
| Informatik | Künstliche Intelligenz | 20 | 30 % |
| Technik | Energietechnik / Erneuerbare Energien | 19 | 28 % |
| Technik | Werkstoffwissenschaft | 18 | 27 % |
| Informatik | Wirtschaftsinformatik | 17 | 25 % |
| Technik | Fahrzeugtechnik | 12 | 18 % |
| Technik | Mechatronik / Robotik | 12 | 18 % |
| Informatik | IT-Sicherheit | 9 | 13 % |
| Naturwissenschaft | Forstwissenschaft / Agrarbiologie | 8 | 12 % |
| Informatik | Medizinische Informatik | 7 | 10 % |
| Naturwissenschaft | Geophysik / Meteorologie | 7 | 10 % |
| Mathematik | Wirtschafts- und Finanzmathematik | 6 | 9 % |
| Naturwissenschaft | Nanowissenschaften | 5 | 7 % |
| Naturwissenschaft | Lebensmittelchemie | 3 | 4 % |
| Mathematik | Technomathematik | 2 | 3 % |
| Informatik | Game Engineering | 2 | 3 % |
| Mathematik | Biostatistik | 1 | 1 % |
Alle 67 Fälle
Sterne: 5 Vollkatastrophe, 4 schwer, 3 ernst, 2 begrenzt, 1 glimpflich. Beleg der MINT-Angabe: H Liste der Hochschule vollständig gelesen, T Liste nur teilweise gelesen (Mindestwert), P nur Studienportal oder Lexikon, – nicht ermittelbar.
| Sterne | Hochschule | Land, Jahr | Beleg | MINT-Richtungen von 21 | Anteil |
|---|---|---|---|---|---|
| 5 | TU Berlin | Deutschland, 2021 | P | 11 | 52 % |
| 5 | Universität Duisburg-Essen | Deutschland, 2022 | H | 9 | 43 % |
| 5 | HAW Hamburg | Deutschland, 2022 | H | 7 | 33 % |
| 5 | Osaka Metropolitan University | Japan, 2026 | T | 5 | ≥ 24 % |
| 5 | Université Paris-Saclay | Frankreich, 2024 | T | 5 | ≥ 24 % |
| 5 | Lincoln College | USA, 2021 | T | 0 | 0 % |
| 4 | Berliner Hochschule für Technik | Deutschland, 2024 | H | 8 | 38 % |
| 4 | Universitat Autònoma de Barcelona | Spanien, 2021 | T | 8 | ≥ 38 % |
| 4 | Regis University, Denver | USA, 2019 | T | 6 | ≥ 29 % |
| 4 | Tokai University | Japan, 2025 | T | 4 | ≥ 19 % |
| 4 | Universität Gießen | Deutschland, 2019 | H | 3 | 14 % |
| 4 | Millersville University | USA, 2021 | T | 2 | ≥ 10 % |
| 4 | Universität Maribor | Slowenien, 2024 | T | 2 | ≥ 10 % |
| 4 | Universität Maastricht | Niederlande, 2019 | T | 2 | ≥ 10 % |
| 3 | Universität São Paulo | Brasilien, 2025 | H | 13 | 62 % |
| 3 | Sapienza Rom | Italien, 2026 | T | 10 | ≥ 48 % |
| 3 | Universität Aveiro | Portugal, 2026 | T | 7 | ≥ 33 % |
| 3 | Dr. KN Modi University | Indien, 2022 | T | 7 | ≥ 33 % |
| 3 | Universität Leipzig | Deutschland, 2026 | H | 6 | 29 % |
| 3 | Open University of Cyprus | Zypern, 2023 | T | 6 | ≥ 29 % |
| 3 | QUT Brisbane | Australien, 2022 | T | 6 | ≥ 29 % |
| 3 | Universität Tübingen | Deutschland, 2026 | T | 6 | ≥ 29 % |
| 3 | Universität Pisa | Italien, 2022 | T | 4 | ≥ 19 % |
| 3 | Karls-Universität Prag | Tschechien, 2026 | T | 4 | ≥ 19 % |
| 3 | UMT Lahore | Pakistan, 2024 | T | 4 | ≥ 19 % |
| 3 | Newcastle University | Großbritannien, 2020 | T | 3 | ≥ 14 % |
| 3 | Munster Technological University | Irland, 2023 | T | 3 | ≥ 14 % |
| 3 | University of Winnipeg | Kanada, 2024 | T | 2 | ≥ 10 % |
| 3 | Northwestern Polytechnical University | China, 2022 | T | 2 | ≥ 10 % |
| 3 | Universität Kopenhagen | Dänemark, 2026 | T | 1 | ≥ 5 % |
| 3 | Universität Zielona Góra | Polen, 2024 | T | 1 | ≥ 5 % |
| 3 | Medizinische Universität Innsbruck | Österreich, 2022 | H | 0 | 0 % |
| 3 | AIIMS Delhi | Indien, 2022 | – | nicht ermittelbar | |
| 2 | RMIT | Australien, 2021 | T | 9 | ≥ 43 % |
| 2 | Bundesuniversität Pernambuco | Brasilien, 2025 | T | 8 | ≥ 38 % |
| 2 | UT San Antonio | USA, 2026 | T | 8 | ≥ 38 % |
| 2 | Universität Brasília | Brasilien, 2025 | T | 7 | ≥ 33 % |
| 2 | IIT Madras | Indien, 2020 | T | 7 | ≥ 33 % |
| 2 | UT El Paso | USA, 2021 | T | 6 | ≥ 29 % |
| 2 | TU Eindhoven | Niederlande, 2025 | T | 5 | ≥ 24 % |
| 2 | UFMS | Brasilien, 2023 | T | 5 | ≥ 24 % |
| 2 | University of Hertfordshire | Großbritannien, 2021 | T | 5 | ≥ 24 % |
| 2 | ČVUT Prag | Tschechien, 2026 | T | 5 | ≥ 24 % |
| 2 | Universidade Católica de Pernambuco | Brasilien, 2025 | T | 4 | ≥ 19 % |
| 2 | Universität Teheran | Iran, 2021 | P | 4 | ≥ 19 % |
| 2 | GC University Faisalabad | Pakistan, 2026 | T | 3 | ≥ 14 % |
| 2 | Hogeschool VIVES | Belgien, 2022 | T | 3 | ≥ 14 % |
| 2 | Vanderbilt University | USA, 2026 | T | 3 | ≥ 14 % |
| 2 | Bundesuniversität Sergipe | Brasilien, 2026 | P | 3 | ≥ 14 % |
| 2 | Truman State University | USA, 2023 | H | 2 | 10 % |
| 2 | Universität Castilla-La Mancha | Spanien, 2021 | T | 2 | ≥ 10 % |
| 2 | Politécnico de Leiria | Portugal, 2023 | T | 2 | ≥ 10 % |
| 2 | Institute of Space Technology | Pakistan, 2023 | P | 2 | ≥ 10 % |
| 2 | Higher School of Economics | Russland, 2023 | T | 1 | ≥ 5 % |
| 2 | Roma Tre | Italien, 2025 | T | 1 | ≥ 5 % |
| 2 | Pázmány-Universität | Ungarn, 2020 | T | 0 | ≥ 0 % |
| 2 | Memorial University, Grenfell Campus | Kanada, 2023 | P | 0 | 0 % |
| 2 | Tallinn Health Care College | Estland, 2024 | – | nicht ermittelbar | |
| 2 | Universidade Positivo | Brasilien, 2023 | – | nicht ermittelbar | |
| 2 | Universität Lissabon | Portugal, 2021 | – | nicht ermittelbar | |
| 1 | Universität Heidelberg | Deutschland, 2025 | H | 5 | 24 % |
| 1 | Sharif University of Technology | Iran, 2026 | T | 4 | ≥ 19 % |
| 1 | Unicamp | Brasilien, 2025 | H | 2 | 10 % |
| 1 | University of Madras | Indien, 2019 | T | 2 | ≥ 10 % |
| 1 | Aix-Marseille Université | Frankreich, 2023 | – | nicht ermittelbar | |
| 1 | Bundesuniversität Piauí | Brasilien, Jahr offen | – | nicht ermittelbar | |
| 1 | Universidade Católica do Salvador | Brasilien, Jahr offen | – | nicht ermittelbar |
Belege im Überblick: 10 H, 45 T, 5 P, 7 nicht ermittelbar. Summe 67.
Was Angreifer suchen und wo die Lücken liegen
Die folgende Einordnung stammt aus der Tiefenrecherche mit dem KI-System Gemini. Die Redaktion hat sie mit den 67 Fällen abgeglichen. Sie beschreibt typische Muster und ist keine Auszählung der 67 Fälle.
Wie verbreitet Angriffe sind, zeigt eine amtliche Erhebung aus Großbritannien: 98 Prozent der 49 befragten Hochschulen stellten binnen zwölf Monaten einen Angriff oder eine Sicherheitsverletzung fest. Bei Unternehmen waren es 43 Prozent. Quelle: Cyber Security Breaches Survey 2025/2026, britische Regierung, 30.04.2026.
Was gestohlen wird
| Beute | Beispiele | Wozu Angreifer sie nutzen |
|---|---|---|
| Personen- und Verwaltungsdaten | Namen, Adressen, Geburtsdaten, Matrikelnummern, Bewerbungs- und Beschäftigtendaten, teils Bank- und Abrechnungsdaten | Erpressung, Identitätsdiebstahl, gezielte Betrugsmails, Weiterverkauf |
| Zugangsdaten und Identitäten | Konten von Studierenden, Lehrenden und Verwaltung, Zugänge zu Fernzugriff, E-Mail und Cloud-Diensten | Türöffner für den tieferen Einbruch ins Netz |
| Forschungsdaten und geistiges Eigentum | Unveröffentlichte Ergebnisse, Rohdaten, Labor- und Ingenieurunterlagen, Forschung mit zivilem und militärischem Nutzen | Spionage und Abfluss von Technologie |
| Finanz-, Vertrags- und Partnerdaten | Rechnungen, Drittmittel- und Projektunterlagen, Verträge, an medizinischen Fakultäten auch patientennahe Daten | Erpressung und Druck auf Partner |
Zwei Fälle der Auswertung zeigen den Weg über Zugangsdaten: In Leipzig kamen die Angreifer nach Angaben der Universität über zwei übernommene Benutzerkonten, an der Berliner Hochschule für Technik über ein Studierendenkonto.
Wo die Einfallstore liegen
| Schwachstelle | Typisch an Hochschulen | Folge beim Angriff |
|---|---|---|
| Offene, dezentrale Strukturen | Viele Fakultäten, Institute und Projekte mit eigener IT | Lückenlose Übersicht, einheitlicher Schutz und schnelles Abschotten sind schwer |
| Offene Dienste und alte Software | Fernzugänge, Mail- und Webserver, Forschungsserver, gewachsene Altsysteme | Erster Zugriff oder Ausbreitung, bevor Updates eingespielt sind |
| Zugangsdaten ohne zweiten Faktor | Mehrfach genutzte Passwörter, gestohlene Zugangsdaten, schwach gesicherte Gast- und Dienstkonten | Angreifer bewegen sich mit scheinbar echten Konten durch das Netz |
| Zu wenig Trennung der Netze | Campusnetz, Verwaltung, Forschung und Kernsysteme hängen zusammen | Schadsoftware und Datenabfluss erreichen große Teile der Infrastruktur |
| Dienstleister, Cloud und Lernplattformen | Zentrale Plattformen wie Canvas mit nach Herstellerangaben mehr als 30 Millionen Nutzern an über 8.000 Einrichtungen | Eine Lücke beim Anbieter trifft viele Hochschulen zugleich |
| Scheinschutz | Dateien wie robots.txt regeln nur, was Suchprogramme abrufen sollen | Kein Schutz gegen Angreifer |
Warum Hochschulen angegriffen werden
- Geld und Erpressung. Lösegeld, Erpressung mit gestohlenen Daten und der Verkauf von Zugängen. Hochschulen stehen unter Zeitdruck, weil Vorlesungen, Prüfungen und Forschung weiterlaufen müssen.
- Spionage. Staaten oder staatlich gestützte Gruppen suchen Forschungsergebnisse und strategische Technik. Das betrifft inhaltlich oft MINT-Bereiche.
- Gelegenheit. Viele Angriffe gelten keiner bestimmten Hochschule. Programme suchen automatisch nach bekannten Lücken und gestohlenen Zugangsdaten.
- Störung. Auch ohne Lösegeldforderung schadet der Ausfall zentraler Dienste dem Ruf und dem Betrieb im Semester.
Wo Lösegeld gezahlt wurde
Eine vollständige Liste gibt es nicht. Hochschulen bestätigen Zahlungen nur in Ausnahmen, und Angaben von Angreifern sind nicht verlässlich. In den 67 Fällen sind zwei Zahlungen dokumentiert: Die Universität Maastricht zahlte nach eigenen Angaben 30 Bitcoin, die Regis University in Denver zahlte ebenfalls. Duisburg-Essen, Paris-Saclay und die Autonome Universität Barcelona erklärten, nicht gezahlt zu haben. Für die übrigen Fälle liegt keine belegte Angabe vor.
Wie ein Ausfall verläuft
| Phase | Dauer | Was passiert |
|---|---|---|
| 1. Abschaltung | Stunden bis Tage | Netze werden getrennt, ein Krisenstab ermittelt die Lage. So begann es in Leipzig am 28. Oktober 2026 |
| 2. Übergangsbetrieb | mehrere Wochen | E-Mail, Lernplattform und Verwaltung kehren schrittweise zurück, oft zuerst über Notlösungen. In den 13 belegten Fällen dauerte es bei der E-Mail rund 2 bis 27 Tage |
| 3. Aufarbeitung | Wochen bis Monate | Spurensicherung, neue Passwörter, Neuaufbau betroffener Systeme, Prüfung der abgeflossenen Daten |
Die Tiefenrecherche mit Gemini zählte abweichend 65 Fälle in 24 Ländern, mit 14 Fällen in den USA und 11 in Deutschland. Zu diesen Zahlen liegt keine Fallliste mit Quellen vor. Die Auswertung bleibt deshalb bei den 67 einzeln belegten Fällen.
Nebenbefund: Eine Sperrliste hält keine Angreifer auf
Die Technische Universität Berlin verbietet in ihrer Datei robots.txt 188 namentlich genannten Programmen den Abruf ihrer Website, darunter die Abrufprogramme großer KI-Anbieter. Suchmaschinen bleiben zugelassen. Die Datei ist eine Bitte an Programme, die sich daran halten. Der zugrunde liegende Internetstandard hält fest, dass diese Regeln keine Zugriffskontrolle sind. Gegen Angreifer hilft sie nicht. Quellen: robots.txt der TU Berlin, Stand 20.11.2026, und RFC 9309.
So wurde ausgewertet
| Punkt | Vorgehen |
|---|---|
| Zeitraum | Angriffe aus den Jahren 2019 bis 2026, Stand der Recherche 20.11.2026 |
| Aufnahme | Angriffe auf Hochschulen, die durch die Hochschule, eine Behörde oder Medien öffentlich wurden. Reine Behauptungen von Angreifern ohne Bestätigung zählen nicht |
| Quellen der Fälle | Zu jedem der 67 Fälle nennt die Quellenliste mindestens eine Quelle. Bei 25 Fällen ist es die Hochschule selbst, bei 2 eine Behörde, bei 5 eine Fachstelle, bei 35 allein ein Medienbericht. Vollständig gelesen wurden 9 Originalseiten von Hochschulen |
| Sterne | Einstufung der Redaktion nach fester Regel: Dauer des Ausfalls, Umfang der betroffenen IT, Datenabfluss, Verlust von Backups, Zahl der Betroffenen, Lösegeld |
| MINT-Prüfung | 21 Studienrichtungen, geprüft an den Studiengangslisten der Hochschulen, an staatlichen Registern oder an Studienportalen |
| Werkzeuge | Recherche und Auswertung erfolgten mit Hilfe von Tiefenrecherchen der KI-Systeme Claude (Modell Fable 5.2 im Abo Max), Gemini und ChatGPT. Auswahl der Fälle, Einstufung und Text verantwortet die Redaktion. Angaben der KI-Systeme ohne auffindbaren Beleg wurden nicht übernommen |
Grenzen der Auswertung
- Keine Vollerhebung. Die 67 Fälle sind die, die öffentlich wurden und gefunden wurden. Wo ausführlich berichtet wird, stehen mehr Fälle. Russland und China sind mit je einem Fall vertreten, was die Lage dort kaum abbildet.
- Sichtbarkeit statt Häufigkeit. Die Länderanteile zeigen, wo Fälle dokumentiert sind. Eine Aussage über das Risiko je Land erlauben sie nicht.
- Mindestwerte. 45 der MINT-Angaben beruhen auf teilweise gelesenen Listen, 5 auf Portalen oder Lexika. Für 7 Hochschulen war das Angebot nicht ermittelbar. Vollständig an der Liste der Hochschule geprüft sind 10.
- Keine Vergleichsgruppe. Ob MINT-Hochschulen häufiger angegriffen werden als andere, lässt sich ohne Daten zu nicht betroffenen Hochschulen nicht sagen.
- Eigene Einstufung. Die Sterne folgen einer offenen Regel der Redaktion und sind keine amtliche Bewertung.
- Quellenlage. Bei 35 der 67 Fälle stützt sich die Auswertung allein auf Medienberichte. Sie sind nicht an Dokumenten der Hochschulen gegengeprüft.
- Verweise. Die Verweise in der Quellenliste wurden am 20.11.2026 per Websuche ermittelt. Vollständig gelesen wurden 9 Originalseiten. Die übrigen Quellen sind nach Titel und Textauszug zugeordnet.
- Offene Angaben. Bei 2 Fällen ist das Jahr offen. Für die Universität Leipzig ist die Rückkehr der E-Mail nicht bestätigt, Stand 20.11.2026.
- KI-Einsatz. Recherche mit KI-Systemen kann Fehler enthalten. Jede Zahl sollte vor einer Weiterverwendung an der verlinkten Quelle geprüft werden.
Was die Auswertung trotzdem zeigt
Die Auswertung ist keine Statistik über alle Angriffe auf Hochschulen. In den dokumentierten Fällen wiederholen sich aber drei Tendenzen.
- Schwere Fälle werden dort sichtbar, wo offen berichtet wird. 11 der 14 schwersten Fälle liegen in den G7-Staaten, das sind 78,6 Prozent. An allen 67 Fällen haben diese Staaten einen Anteil von 38,8 Prozent (26 Fälle).
- Ein schwerer Angriff legt eine Hochschule für Wochen lahm. In den 13 Fällen mit belegten Daten war der E-Mail-Dienst der Hochschule zwischen rund 2 und 27 Tagen nicht nutzbar.
- Viele betroffene Hochschulen bieten MINT-Fächer an. Mindestens 56 von 67 (83,6 Prozent) haben wenigstens eine der 21 geprüften Richtungen im Angebot. Ein statistischer Beleg für einen Zusammenhang steht noch aus. Je Hochschule reicht der Anteil der MINT-Richtungen von 0 bis 62 Prozent. Keine Richtung kommt an mehr als 39 Prozent der betroffenen Hochschulen vor.
Auffälligkeiten unter den Ländern
Die sieben großen westlichen Industriestaaten (G7: USA, Kanada, Japan, Deutschland, Frankreich, Großbritannien, Italien) stellen 26 der 67 Fälle und 11 der 14 schwersten. China, Indien, Iran und Pakistan kommen zusammen auf 10 Fälle, aber auf keinen der 14 schwersten.
| Land | Fälle von 67 | Anteil | Schwerste Fälle von 14 | Anteil |
|---|---|---|---|---|
| Deutschland | 8 | 11,9 % | 5 | 35,7 % |
| USA | 7 | 10,4 % | 3 | 21,4 % |
| Italien | 3 | 4,5 % | 0 | 0 % |
| Japan | 2 | 3,0 % | 2 | 14,3 % |
| Frankreich | 2 | 3,0 % | 1 | 7,1 % |
| Großbritannien | 2 | 3,0 % | 0 | 0 % |
| Kanada | 2 | 3,0 % | 0 | 0 % |
| G7 zusammen | 26 | 38,8 % | 11 | 78,6 % |
| Indien | 4 | 6,0 % | 0 | 0 % |
| Pakistan | 3 | 4,5 % | 0 | 0 % |
| Iran | 2 | 3,0 % | 0 | 0 % |
| China | 1 | 1,5 % | 0 | 0 % |
| China, Indien, Iran, Pakistan zusammen | 10 | 14,9 % | 0 | 0 % |
| Russland | 1 | 1,5 % | 0 | 0 % |
Rechenweg: Anteil gleich Fälle des Landes geteilt durch 67 beziehungsweise durch 14, gerundet auf eine Nachkommastelle.
- China. Der einzige Fall ist die Northwestern Polytechnical University (2022). Bekannt gemacht hat ihn eine chinesische Behörde, die den Angriff dem US-Geheimdienst NSA zuschreibt. Unabhängig bestätigt ist diese Zuschreibung nicht.
- Indien. Vier Fälle aus den Jahren 2019 bis 2022. Alle vier sind nur aus Medienberichten bekannt, ein eigener Bericht einer Hochschule liegt nicht vor.
- Iran. Zwei Fälle, Universität Teheran (2021) und Sharif University of Technology (2026). Die Berichte ordnen beide politisch ein und nicht als Erpressung.
- Pakistan. Drei Fälle aus den Jahren 2023 bis 2026: zweimal Ransomware, einmal manipulierte Prüfungsnoten. Alle drei sind nur aus Medienberichten bekannt.
Alle vier Staaten haben sehr große Hochschulsysteme. Die geringe Zahl dokumentierter Fälle spricht deshalb eher dafür, dass dort weniger veröffentlicht wird, als dafür, dass es weniger Angriffe gibt. Dasselbe gilt für Russland mit einem Fall. Brasilien hat mit 10 die meisten Fälle (14,9 Prozent), aber keinen unter den 14 schwersten. Die Anteile zeigen, wo Fälle öffentlich dokumentiert sind. Eine Aussage über das Risiko in einem Land sind sie nicht.
Was Hochschulen jetzt tun können
- Netze trennen und Konten schützen. Kernsysteme vom Campusnetz abgrenzen, einen zweiten Faktor bei der Anmeldung durchsetzen und gestohlene Zugangsdaten laufend überwachen.
- Bestand kennen und Updates einspielen. Dezentrale Systeme erfassen, offene Dienste verringern und Sicherheitsupdates zügig einspielen.
- Dienstleister prüfen. Für Cloud-Dienste und Lernplattformen klären, was bei einem Ausfall gilt und welche Ausweichlösung es gibt.
- Den Wiederanlauf üben. Notbetrieb und Wiederherstellung aus Backups für Lehre, Prüfungen, Verwaltung und Forschung regelmäßig testen.
Studierende und Beschäftigte können nach einem Angriff vor allem eines tun: das Passwort ändern, es nirgends doppelt verwenden und auf Betrugsmails achten, die sich auf den Vorfall beziehen.
Häufige Fragen
Wie viele Hackerangriffe auf Hochschulen wurden ausgewertet?
67 öffentlich gewordene Fälle aus 27 Ländern aus den Jahren 2019 bis 2026. Es ist eine Sammlung dokumentierter Fälle und keine Weltstatistik.
Welche Länder stellen die schwersten Fälle?
Deutschland stellt 5 der 14 schwersten Fälle, die USA 3. Zusammen sind das 57,1 Prozent. China, Indien, Iran und Pakistan kommen auf keinen der schwersten Fälle.
Werden Hochschulen mit MINT-Fächern häufiger angegriffen?
Auffällig ist: Mindestens 56 der 67 betroffenen Hochschulen (83,6 Prozent) bieten MINT-Fächer an. Statistisch belegen lässt sich ein Zusammenhang noch nicht, weil eine Vergleichsgruppe nicht betroffener Hochschulen fehlt.
Wie lange fällt die E-Mail nach einem Angriff aus?
In den 13 Fällen mit belegten Daten war der E-Mail-Dienst der Hochschule zwischen rund 2 und 27 Tagen nicht nutzbar. Am längsten dauerte es an der Berliner Hochschule für Technik im Jahr 2024.
Was stehlen Angreifer an Hochschulen?
Vor allem Personen- und Verwaltungsdaten, Zugangsdaten, Forschungsdaten sowie Finanz- und Vertragsunterlagen.
Zeigen die Zahlen, wo das Risiko am größten ist?
Nein. Die Anteile zeigen, wo Fälle öffentlich dokumentiert sind. Eine Aussage über das Risiko in einem Land erlauben sie nicht.
Ihre Meinung ist gefragt: Kennen Sie einen Angriff auf eine Hochschule, der in der Liste fehlt? Schreiben Sie uns Ihre Erfahrung in die Kommentare.
Quellen und Stand
Die Liste nennt zu jedem der 67 Fälle mindestens eine Quelle. Die Spalte „Art der Quelle“ zeigt, woher die Angabe stammt: von der Hochschule selbst (eigene Seite oder eigenes Dokument), von einer Behörde, von einer Fachstelle (Forschungsnetz oder Forschungseinrichtung) oder aus einem Medienbericht. Bei 25 Fällen ist die beste Quelle die Hochschule, bei 2 eine Behörde, bei 5 eine Fachstelle und bei 35 ein Medienbericht. Summe 67.
Weitere Quellen: britische Regierung, Cyber Security Breaches Survey 2025/2026, Bildungseinrichtungen (amtliche Statistik, 30.04.2026). Instructure, Unternehmensangaben zu Canvas. Technische Universität Berlin, robots.txt, Stand 20.11.2026. Internetstandard RFC 9309.
Stand: 20.11.2026
Autor: Dr. K. Korosides, ehrenamtlicher Herausgeber von NETZ-TRENDS.de
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen
Kommentieren Sag uns deine Meinung →