Unit 42 meldet über 22,6 Millionen potenziell verwundbare Instanzen; Warnungen und Schutzmaßnahmen reichen von den USA bis Japan
Das Wichtigste in Kürze
- Die PHP-Sicherheitslücken lösen Warnungen auf mehreren Kontinenten aus. Die niederländische Regierung und Japans Finanzministerium melden vorsorgliche Abschaltungen.
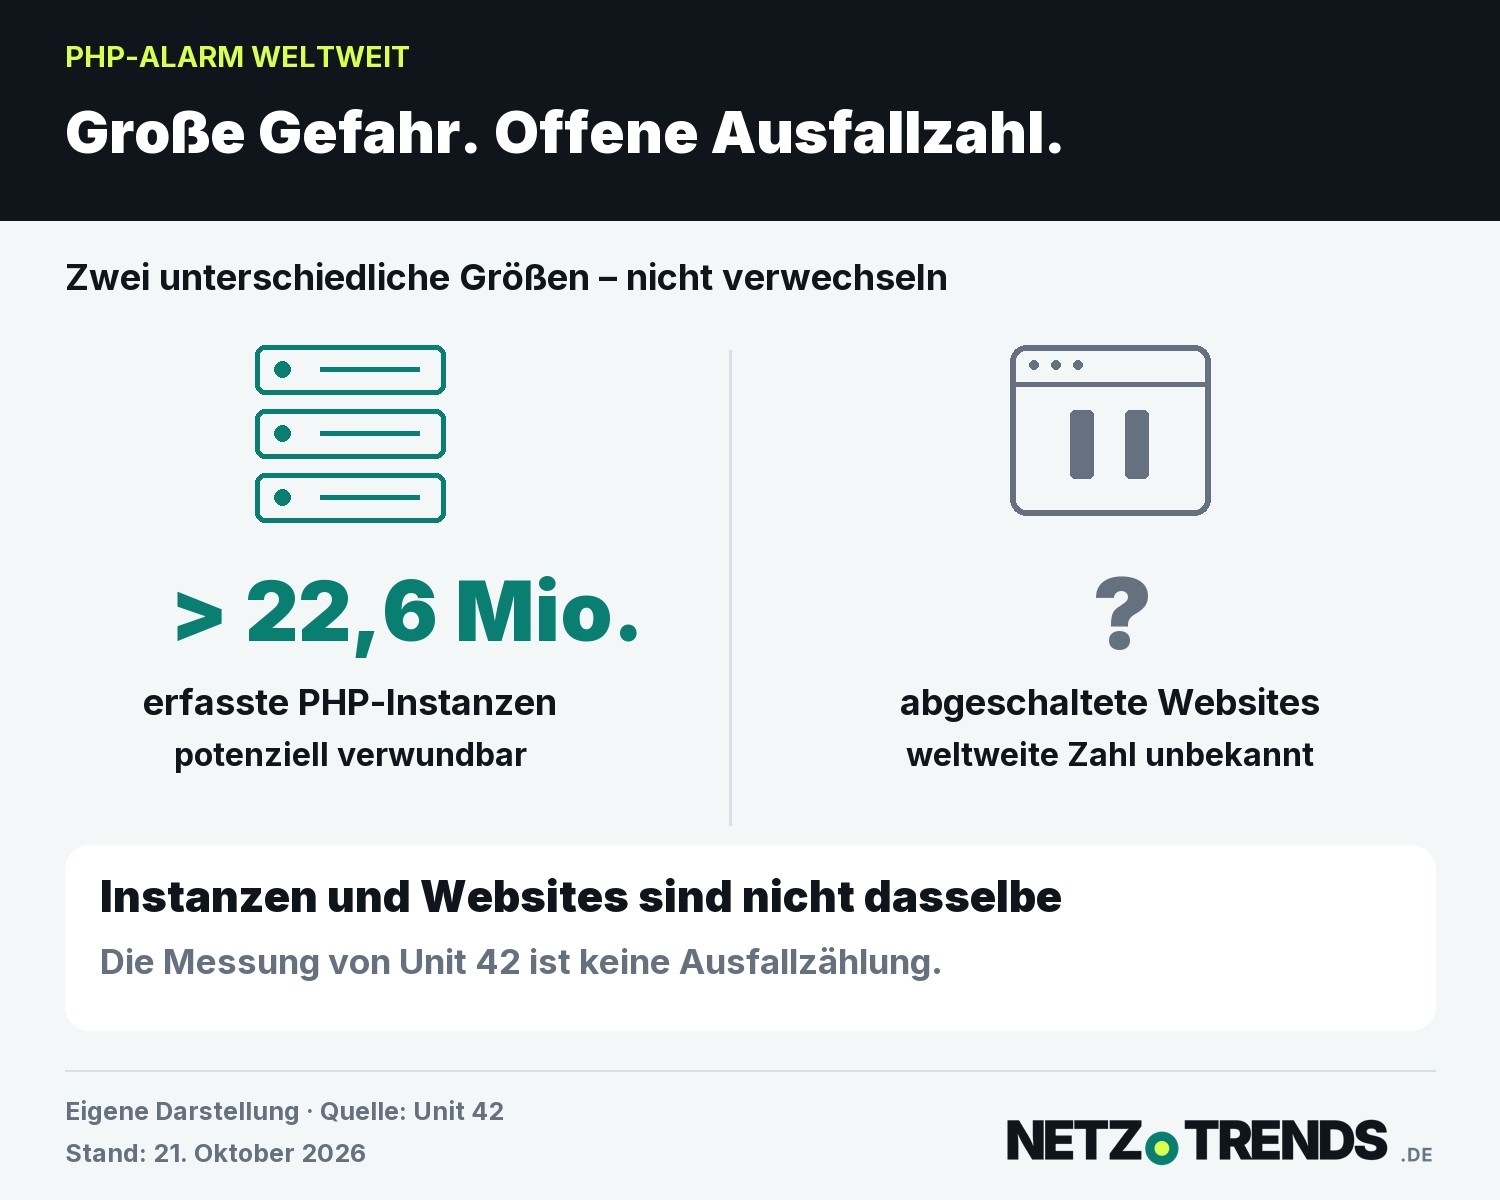
- Unit 42 nennt über 22,6 Millionen öffentlich erreichbare, potenziell verwundbare PHP-Instanzen. Diese Zahl zählt weder einzelne Websites noch Abschaltungen.
- Cloudflare meldet bereits Angriffsverkehr. Das BSI warnt vor schneller Ausnutzung mithilfe von KI; ein KI-Einsatz bei diesen beobachteten Angriffen ist damit nicht nachgewiesen.
Ein weltweiter Sicherheitsalarm trifft einen Grundbaustein des Internets: Wegen zweier kritischer PHP-Lücken warnen Behörden von den USA über Europa bis Asien vor Angriffen auf Webserver. In den Niederlanden wurden Regierungswebseiten vorsorglich vom Netz genommen, Japans Finanzministerium stoppte einzelne Inhalte und Dienste. Das deutsche BSI hält eine schnelle, breite Ausnutzung nach Veröffentlichung der Sicherheitsupdates für wahrscheinlich und verweist auf KI-gestützte Angriffswerkzeuge.
Die Folgen sind damit längst im Alltag sichtbar. Eine vorübergehend nicht erreichbare Website kann eine bewusste Schutzmaßnahme sein, während im Hintergrund Sicherheitsupdates installiert werden. Sie beweist für sich genommen keinen erfolgreichen Einbruch. Zugleich ist die Gefahr nicht bloß theoretisch: Cloudflare berichtet in seiner eigenen technischen Mitteilung von beobachtetem Angriffsverkehr gegen seine Kundschaft.
Über 22,6 Millionen erfasste Instanzen zeigen die Dimension
Eine konkrete Größenordnung liefert die Sicherheitsforschung von Palo Alto Networks: Unit 42 meldet am 21. Oktober über 22,6 Millionen aus dem Internet erreichbare Instanzen, die nach der eigenen Telemetrie potenziell für die beiden PHP-Lücken verwundbar sind. Das ist die Darstellung des Sicherheitsanbieters, keine weltweite amtliche Vollerhebung.
Eine solche technische Instanz ist nicht dasselbe wie eine Website. Eine Serverumgebung kann mehrere Internetauftritte bedienen; umgekehrt kann eine große Website auf mehreren technischen Umgebungen laufen. Die 22,6 Millionen dürfen deshalb weder als Gesamtzahl aller PHP-Websites noch als Zahl bereits gehackter oder abgeschalteter Angebote gelesen werden.
Wie weit PHP verbreitet ist, zeigt eine andere Erhebung: W3Techs weist für den 21. Oktober einen Anteil von 69,3 Prozent aus – bezogen auf Websites, deren serverseitige Programmiersprache der Dienst erkennt. PHP steckt damit hinter fast sieben von zehn Websites dieser erfassten Gruppe. Das erklärt die globale Tragweite. Die Quote sagt jedoch nicht, dass 69,3 Prozent sämtlicher Websites aktuell ungeschützt sind: Bereits korrigierte Installationen bleiben ebenfalls PHP-Websites.
Regierungsseiten und Ministeriumsdienste wurden vorsorglich abgeschaltet
Die niederländische Regierung meldete um 15:13 Uhr, dass mehrere Websites aus Vorsicht offline genommen worden seien. Sie nannte unter anderem Overheid.nl, MijnOverheid.nl und die Website von DigiD. Die Mitteilung dokumentiert die damaligen Abschaltungen; daraus folgt weder ein Ausfall jeder angeschlossenen Anmeldefunktion noch eine dauerhafte Nichterreichbarkeit bis zum Abend.
In Japan erklärte das Finanzministerium in einer eigenen Mitteilung, wegen der PHP-Lücken Webserver und verbundene Systeme dringend zu prüfen und Korrekturen einzuspielen. Einzelne Inhalte und Dienste wurden dafür vorübergehend gestoppt. Das Ministerium nennt insbesondere mit PHP betriebene Webinhalte. Es meldet damit eine Schutzmaßnahme, keinen bestätigten Diebstahl von Daten.
Wie schnell sich der Zustand ändern kann, zeigt das Forum Something Awful auf seiner eigenen Statusseite: Zunächst kündigte es eine vorsorgliche Abschaltung an, später am selben Tag die Rückkehr nach dem PHP-Update. Solche Wiederinbetriebnahmen machen eine undatierte Liste vermeintlich noch ausgefallener Websites schnell unzuverlässig.
USA, Großbritannien und Brasilien raten unter Bedingungen zum Trennen vom Netz
Die US-amerikanische NSA ruft Organisationen mit PHP-Systemen zu Sicherheitsmaßnahmen auf. Falls eine sofortige Aktualisierung nicht möglich sei, empfiehlt sie, das System bis zur ausreichenden Absicherung offline zu nehmen. Damit kommt der Aufruf ausdrücklich auch aus den USA.
Das britische National Cyber Security Centre fordert ebenfalls schnelle Updates. Können weder die Korrektur noch vorübergehende Schutzmaßnahmen rechtzeitig umgesetzt werden, soll eine Abschaltung erwogen werden. Sind Systeme weiter ungesichert erreichbar gewesen, rät die Behörde auch zur Prüfung auf mögliche Kompromittierung.
Das brasilianische staatliche Zentrum CTIR.Gov empfiehlt in seiner Empfehlung 19/2026 die sofortige Aktualisierung betroffener Installationen. Wenn das nicht umgehend möglich ist, sollen Organisationen die zeitweise Isolation öffentlich erreichbarer Anwendungen prüfen.
Weitere geprüfte Warnungen zeigen die internationale Breite:
- Frankreich: Das CERT-FR der Cybersicherheitsbehörde ANSSI warnt vor Codeausführung aus der Ferne. Für betroffene, nicht mehr unterstützte PHP-Zweige empfiehlt es Isolation und den Wechsel auf eine gepflegte, korrigierte Version.
- Singapur: Die Cyber Security Agency fordert sofortige Updates, vorrangig für aus dem Internet erreichbare Systeme. Auch PHP in eingebetteten Drittanbieterkomponenten soll erfasst werden.
- China, Sonderverwaltungsregion Hongkong: GovCERT.HK veröffentlichte eine Warnung mit hoher Gefährdungseinstufung und forderte dazu auf, PHP-Anwendungen zu erfassen und die Sicherheitsupdates vorzubereiten. Das ist eine regionale Behördenwarnung, kein belegter landesweiter Abschaltaufruf der chinesischen Zentralregierung.
- Russischsprachiger Raum: Kaspersky warnt in einer eigenen technischen Analyse und nennt auch die zeitweise Isolation öffentlich erreichbarer PHP-Anwendungen als Schutzoption. Hier spricht ein Sicherheitsunternehmen, keine russische Regierungsbehörde.
Angriffsverkehr ist gemeldet – die KI-Rolle muss gesondert belegt werden
Das BSI beschreibt in seinem Sicherheitshinweis ein enges Zeitfenster: KI-gestützte Werkzeuge könnten veröffentlichte Korrekturen rasch analysieren und bei der Entwicklung von Angriffscode helfen. Die Behörde hält eine kurzfristige breite Ausnutzung für wahrscheinlich. Die Warnung betrifft also nicht nur die Existenz einer Lücke, sondern das Tempo, in dem Kriminelle sie nutzbar machen könnten.
Cloudflare meldet bereits Angriffsverkehr und Versuche, Schutzmechanismen zu umgehen. Diese Beobachtung belegt die Angriffsversuche nach Angaben des Unternehmens. Sie belegt für sich genommen weder deren Erfolg noch, dass dabei KI eingesetzt wurde. Die geprüfte BSI-Fassung konnte erste Angriffsberichte noch nicht verifizieren; das ist von der eigenen Beobachtung eines Sicherheitsanbieters zu unterscheiden.
KI spielt auch auf der Abwehrseite eine Rolle. OpenAI erklärt in seiner eigenen Darstellung, dass Calif mit KI-Unterstützung eine kritische Lücke gefunden und Wiz beide Schwachstellen unabhängig gemeldet habe. PHP-Verantwortliche führten die Korrekturen aus. Eine mit KI entdeckte Schwachstelle und ein nachweislich mit KI ausgeführter Angriff sind unterschiedliche Sachverhalte.
Warum sich die weltweite Zahl der Offline-Websites nur grob erahnen lässt
Die geprüften Quellen zeichnen das Bild eines internationalen Sicherheitsereignisses mit erheblichen Folgen. Eine belastbare weltweite Gesamtzahl vorsorglich abgeschalteter Websites liefern sie nicht. Das Ausmaß lässt sich anhand der Verbreitung von PHP und der bestätigten Maßnahmen grob erahnen; eine rechnerisch begründete Millionenzahl für Abschaltungen ergibt sich daraus nicht.
Dafür fehlen mehrere Informationen gleichzeitig:
- Die Einheiten unterscheiden sich: Eine einzelne Webseite, eine ganze Website, eine Domain, ein Server und eine PHP-Instanz sind keine austauschbaren Zählgrößen. Mehrere Seiten können zu derselben Website gehören.
- Die Reaktionen sind nicht vollständig erfasst: Manche Organisationen schalten ab, andere aktualisieren sofort oder beschränken den Zugang. Welcher Anteil welche Maßnahme wählt, ist unbekannt.
- Der Zustand ändert sich laufend: Dienste gehen nach Updates wieder online. Eine Zahl müsste denselben Zeitpunkt weltweit erfassen; eine Tagesgesamtzahl aller vorübergehenden Abschaltungen wäre wieder eine andere Größe.
Die Zahl zeitweise abgeschalteter Websites könnte beträchtlich sein. Wie groß sie tatsächlich ist, lässt sich aus den geprüften Daten jedoch nicht einmal als belastbare Spanne ableiten. Die vorhandenen Befunde zeigen die große Angriffsfläche und konkrete Schutzmaßnahmen; ihr weltweites Gesamtvolumen bleibt offen.
Updates und Prüfung entscheiden über die Rückkehr zum normalen Betrieb
Das PHP-Projekt nennt die korrigierten Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Sie beheben die Schwachstellen CVE-2026-109618 und CVE-2026-109619, zusammen als PHP2Shell bekannt. Für Distributionspakete und länger gepflegte Systeme zählen auch vom jeweiligen Anbieter bestätigte, zurückübertragene Sicherheitskorrekturen. Vorübergehende Schutzmaßnahmen reduzieren nur bestimmte Angriffsmöglichkeiten; sie ersetzen nach Angaben des PHP-Projekts kein vollständiges Update.
Wer eine Website betreiben lässt, sollte sich vom Hosting-Anbieter bestätigen lassen, dass die tatsächlich verwendete PHP-Umgebung abgesichert ist. Ein aktualisiertes Redaktionssystem allein beantwortet diese Frage nicht. Die technische Einordnung und die Update-Zweige erläutert auch der bereits erschienene NETZ-TRENDS-Bericht zur PHP-Warnung.
Für die Nutzung eines betroffenen Dienstes zählt zunächst dessen eigene Statusmeldung. Eine vorübergehende Abschaltung ist keine Bestätigung, dass persönliche Daten gestohlen wurden. Bei bestätigtem unbefugtem Zugriff sind dagegen die konkreten Hinweise des jeweiligen Anbieters maßgeblich.
Häufige Fragen
Sind weltweit 70 Prozent der Websites abgeschaltet oder gehackt?
Das ist durch die geprüften Quellen nicht belegt. Die 69,3 Prozent von W3Techs messen PHP-Nutzung bei Websites mit erkennbarer Serversprache. Sie messen weder den aktuellen Sicherheitsstand noch Angriffe oder Abschaltungen.
Sind die 22,6 Millionen PHP-Instanzen die Gesamtzahl aller PHP-Websites?
Nein. Unit 42 nennt einen eigenen Telemetriebefund zu öffentlich erreichbaren, potenziell verwundbaren technischen Instanzen. Das ist keine Website-Vollerhebung und keine Obergrenze für die Zahl der Internetauftritte, die PHP nutzen.
Ist ein weltweiter KI-Angriff bereits nachgewiesen?
Cloudflare meldet Angriffsverkehr gegen seine Kundschaft. Das BSI warnt vor schneller Ausnutzung mit KI-Hilfe. Ein KI-Einsatz bei den konkret beobachteten Versuchen ist damit nicht nachgewiesen.
War ein von Ihnen genutzter Dienst wegen der PHP-Warnung vorübergehend nicht erreichbar? Schreiben Sie uns Ihre Meinung gerne in die Kommentare.
Quellen und Stand
- Unit 42: Threat Brief vom 21. Oktober 2026
- BSI: PHP – kritische Schwachstellen, Fassung 1.1 vom 21. Oktober 2026
- Cloudflare: eigene Beobachtungen und Schutzmaßnahmen vom 21. Oktober 2026
- Niederländische Regierung: Mitteilung vom 21. Oktober 2026, 15:13 Uhr
- Japans Finanzministerium: vorübergehende Abschaltung einzelner Inhalte und Dienste
- US-Geheimdienst NSA: PHP-Sicherheitshinweis vom 21. Oktober 2026
- Britisches NCSC: Critical security issue affecting PHP
- Brasiliens CTIR.Gov: Recomendação 19/2026 vom 21. Oktober 2026
- Frankreichs CERT-FR/ANSSI: Alarm CERTFR-2026-ALE-014
- Singapurs CSA: Critical Vulnerabilities in PHP
- Hongkongs GovCERT: Sicherheitswarnung A26-10-36
- Kaspersky: russischsprachige technische Warnung zu PHP2Shell
- Something Awful: eigene Statusmeldungen zu Abschaltung und Wiederinbetriebnahme
- W3Techs: PHP-Nutzungsstatistik, 21. Oktober 2026
- OpenAI: eigene Darstellung der koordinierten Schwachstellenbehebung
- PHP-Projekt: Sicherheitsmeldung und Update-Anleitung vom 21. Oktober 2026
Recherche- und Datenstand: 21. Oktober 2026, 19:45 Uhr deutscher Zeit. Behördliche Warnungen und Statusmeldungen können sich ändern. Keine weltweite Zählung abgeschalteter Websites verfügbar; Anbieterzahlen sind als solche zugeordnet.
Transparenz: Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.