Comment les criminels interceptent les codes de confirmation – et quels réglages protègent les utilisateurs de Telegram, WhatsApp et Signal
L’essentiel en bref
- Sans protection supplémentaire, il suffit aux escrocs du numéro de téléphone et d’un code de confirmation intercepté pour se connecter à un compte Telegram, WhatsApp ou Signal sur un nouvel appareil.
- Les autorités et associations de défense des consommateurs en Europe mettent régulièrement en garde contre de nouvelles vagues de ce type de piratage de compte. Les escrocs récupèrent le code par tromperie, via une messagerie vocale mal protégée, ou au sein même du réseau mobile — certains de ces points peuvent être vérifiés sur son propre téléphone, d’autres seulement par l’opérateur.
- Un mot de passe long et distinct protège efficacement : « double authentification » sur Telegram, « vérification en deux étapes » et clés d’accès (passkeys) sur WhatsApp, « verrou d’enregistrement » sur Signal.
Des criminels piratent régulièrement des comptes Telegram, WhatsApp et Signal avec le seul code de confirmation envoyé au numéro de la victime. Ce n’est pas un cas isolé, mais la conséquence directe du réglage par défaut : sans mot de passe supplémentaire, seul ce code protège le compte.
Le code de confirmation est généralement un nombre à cinq ou six chiffres. La messagerie l’envoie par SMS, sous forme de message dans l’application déjà connectée ailleurs, ou par un appel automatique, dès que quelqu’un tente de se connecter avec ce numéro sur un nouvel appareil. Les escrocs déclenchent eux-mêmes cette connexion et n’ont plus qu’à récupérer le code. S’ils y parviennent, ils peuvent lire les conversations et écrire au nom de la victime — souvent pour demander de l’argent à ses proches.
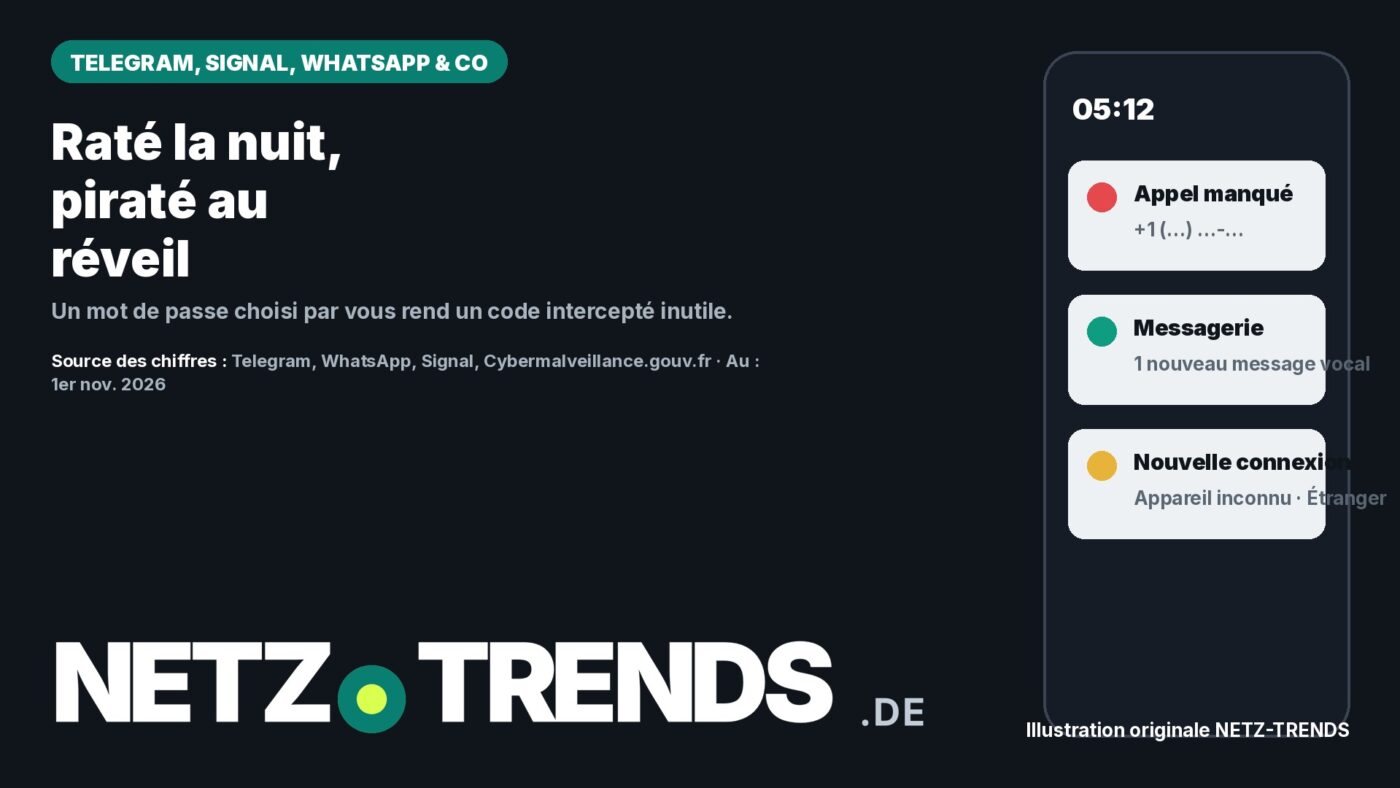
Un scénario classique : tôt le matin, le téléphone affiche un appel manqué d’un numéro étranger inconnu, puis quelques minutes plus tard la messagerie signale une « nouvelle connexion » depuis un appareil situé sur un autre continent. Les autorités et associations de consommateurs en Europe ont multiplié les alertes en 2026 contre ce type de piratage de compte, décrivant à la fois l’interception liée à la carte SIM et les arnaques dites de « couplage d’appareil », qui poussent la victime à valider elle-même un second appareil.
Quatre façons d’obtenir le code
Telegram envoie ses codes de connexion, selon sa propre page d’aide, par SMS ou sous forme de message dans le chat officiel « Telegram » ; chez certains opérateurs, un appel avec une voix automatique lisant le code est également possible. Telegram précise que les codes de connexion ne doivent jamais être transmis à qui que ce soit, y compris à d’autres services ou applications. Les méthodes d’attaque les plus courantes visent précisément cette règle :
- La tromperie : un message, semblant venir d’un proche ou d’un « support », demande de transmettre un code tout juste reçu ou de le saisir sur un site, par exemple pour un faux vote ou concours.
- La messagerie vocale piratée : si les escrocs se font envoyer le code par appel, souvent la nuit, l’annonce peut arriver sur la messagerie vocale. Si l’accès à distance à celle-ci n’est protégé que par un code PIN facile à deviner ou jamais changé, ils y récupèrent le code. Plusieurs autorités européennes de cybersécurité ont mis en garde contre exactement cette technique et recommandent de changer immédiatement le code PIN par défaut de sa messagerie vocale.
- L’interception sur le réseau mobile : via le système de signalisation SS7 (Signalling System No. 7), utilisé mondialement par les opérateurs pour communiquer entre eux, SMS et appels peuvent, dans certains cas, être détournés vers d’autres lignes. Plusieurs gouvernements ont reconnu dans des réponses parlementaires que les procédures de connexion par SMS pouvaient être vulnérables de cette façon, tout en précisant que les opérateurs ont pris des mesures de protection. Le protocole est utilisé dans le monde entier, la faille ne concerne donc pas un seul pays. Une carte SIM de remplacement obtenue frauduleusement agit de façon tout aussi invisible.
- Le couplage d’appareil (« ghost pairing ») : sur WhatsApp, les escrocs peuvent activer un appareil supplémentaire via un code de couplage. Selon les associations de défense des consommateurs, WhatsApp continue alors de fonctionner normalement sur le téléphone de la victime, ce qui retarde souvent la découverte de l’attaque. Plusieurs organismes européens ont signalé en 2026 cette arnaque sous couvert d’un faux vote pour une école de danse ou un concours.
Une fois le compte pris en main, les escrocs écrivent généralement aux contacts de la victime. Les associations de consommateurs conseillent donc de se méfier des liens et des demandes d’argent même venant apparemment de contacts connus, et de vérifier toute demande inhabituelle par un autre moyen de contact.
Vérifier soi-même le renvoi d’appel et la messagerie vocale
Un renvoi secret des appels ou des SMS peut se vérifier avec des codes selon la norme GSM (Global System for Mobile Communications). Ces codes sont normalisés au niveau international et fonctionnent de la même façon dans la plupart des pays, dont la France. Ils se saisissent dans l’application téléphone et s’envoient avec la touche d’appel ; le téléphone affiche ensuite le statut.
- *#21# indique si tous les appels et SMS sont renvoyés en permanence.
- *#61# indique où vont les appels sans réponse — par exemple la nuit, si personne ne décroche.
- *#62# indique où vont les appels quand le téléphone est injoignable.
- ##002# supprime tous les renvois en une fois.
Si le résultat indique « désactivé » ou le numéro de messagerie vocale de son propre opérateur, tout est en ordre ; un numéro inconnu, a fortiori étranger, est un signal d’alarme. Qui utilise sa messagerie vocale devrait changer son code PIN dans le menu de la messagerie ou l’espace client de l’opérateur — ou la désactiver si elle n’est pas utile. Si rien n’est configuré pour les appels sans réponse et qu’aucun message vocal n’existe, la piste de la messagerie vocale peut être écartée.
Une interception au sein du réseau mobile ou une carte SIM de remplacement frauduleuse ne se détecte pas sur le téléphone lui-même. Seul l’opérateur mobile peut vérifier s’il y a eu des accès suspects à la ligne. Pour la protection du compte, la réponse est secondaire : avec un mot de passe supplémentaire, un code intercepté ne vaut plus rien.
Code PIN ou mot de passe : la différence
Le second facteur de protection, en plus du code, est un secret que seul le titulaire du compte connaît — techniquement une forme d’authentification à deux facteurs (2FA). Telegram le décrit ainsi dans son aide : avec la double authentification activée, un code et un mot de passe sont nécessaires pour se connecter.
Ce qui compte, c’est la solidité de ce secret. Un code PIN n’est composé que de chiffres ; quatre chiffres ne donnent que 10 000 combinaisons, et beaucoup choisissent une date comme un anniversaire — exactement ce que les attaquants essaient en premier, surtout s’ils ont déjà pu lire des conversations mentionnant des dates. Un vrai mot de passe mélange lettres, chiffres et caractères spéciaux et peut être de longueur quelconque. Sur Telegram, le mot de passe supplémentaire est libre ; sur Signal, le code PIN peut être défini comme un mot de passe alphanumérique ; WhatsApp utilise un code PIN à six chiffres et a annoncé un mot de passe plus long avec caractères spéciaux dans le cadre du déploiement des clés d’accès.
Recommandation de la rédaction pour les mots de passe de messagerie
- Au moins 24 caractères, mêlant majuscules, minuscules, chiffres et caractères spéciaux — délibérément au-dessus des minimums habituellement recommandés par les autorités de cybersécurité (souvent 8 à 12 caractères avec les quatre types de caractères, ou 20 à 25 caractères avec deux types).
- Le générer aléatoirement plutôt que l’inventer soi-même — idéalement avec le générateur intégré à un gestionnaire de mots de passe. N’utiliser des générateurs en ligne que chez des fournisseurs sérieux qui créent le mot de passe directement dans le navigateur.
- Éviter noms, dates de naissance, suites de touches comme « azertyu » ; éviter les caractères absents de certains claviers.
- Un mot de passe différent pour chaque service, conservé dans un gestionnaire de mots de passe — jamais dans des messages, des e-mails ou des notes. Ces outils sont intégrés à iPhone et Android, ou disponibles en applications séparées, et sont eux-mêmes protégés par un mot de passe maître solide.
L’adresse e-mail demandée lors de la configuration ne protège pas le compte à elle seule. C’est l’issue de secours en cas de mot de passe perdu : le service y envoie un code de réinitialisation. Telegram recommande de sécuriser aussi cette boîte mail, avec un mot de passe fort et, si possible, une double authentification.
Activer la protection : Telegram, WhatsApp, Signal
Telegram : « Paramètres », « Confidentialité et sécurité », « Double authentification », puis « Définir un mot de passe ». Saisir le mot de passe deux fois, indiquer une adresse e-mail et la confirmer avec le code reçu. Si Telegram demande un « mot de passe actuel » jamais défini, c’est probablement qu’un tiers en a déjà créé un.
WhatsApp : « Paramètres », « Compte », « Vérification en deux étapes », puis « Activer », définir un code PIN et ajouter une adresse e-mail. Selon l’aide WhatsApp, l’adresse e-mail est facultative ; sans elle, il faut attendre sept jours en cas de PIN oublié. Dans « Paramètres », « Compte », « Clés d’accès », il est aussi possible de créer des clés numériques stockées sur son téléphone et déverrouillées par empreinte digitale, reconnaissance faciale ou verrouillage d’écran. Sous « Appareils liés » figure chaque appareil pouvant lire les messages.
Signal : ouvrir « Paramètres », « Compte » via la photo de profil, définir un code PIN Signal — idéalement sous forme de mot de passe plus long — et activer le « verrou d’enregistrement ». Selon l’aide Signal, cela empêche l’enregistrement du numéro sur un autre appareil sans le code PIN. En cas de PIN oublié, l’accès peut être bloqué jusqu’à sept jours ; Signal ne peut pas le récupérer. Sous « Appareils couplés », Signal affiche tous les ordinateurs et tablettes où le compte fonctionne également.
Compte piraté : les 10 premières minutes
Si la messagerie signale une connexion non déclenchée soi-même, chaque minute compte :
- Fermer la session inconnue : sur Telegram sous « Paramètres », « Appareils », toucher l’appareil inconnu et choisir « Mettre fin à la session » ; sur WhatsApp sous « Appareils liés » ; sur Signal sous « Appareils couplés ». Selon l’aide Telegram, l’escroc ne peut plus se reconnecter ensuite sans connaître le mot de passe supplémentaire.
- Activer ou changer immédiatement le mot de passe supplémentaire, et vérifier qu’aucune adresse e-mail étrangère ni nom d’utilisateur modifié n’a été enregistré.
- Repasser en revue les conversations depuis la connexion frauduleuse et prévenir ses contacts par un autre moyen si des messages ont été envoyés en son nom.
- Considérer comme compromis tout mot de passe, code ou donnée de compte déjà partagé dans des conversations, et les changer.
- Ne pas rappeler les numéros inconnus et déposer plainte en cas de préjudice — souvent possible en ligne. En France, la plateforme Cybermalveillance.gouv.fr et le numéro national 17Cyber permettent aussi de signaler l’incident.
Questions fréquentes
Qu’est-ce qu’un escroc pouvait voir avec une session Telegram détournée ?
En principe, toutes les conversations et groupes classiques avec leur historique, les contacts ainsi que les photos et fichiers partagés, car Telegram conserve ces contenus dans le cloud. Les « discussions secrètes » font exception : elles ne se trouvent que sur l’appareil où elles ont été menées. Telegram n’indique pas si un contenu a effectivement été lu.
Comment savoir si quelqu’un s’est connecté ?
Telegram signale les nouvelles connexions dans le chat officiel « Telegram » avec une coche bleue ; sous « Paramètres », « Appareils » figurent toutes les sessions actives avec le type d’appareil et une localisation approximative. Ces indications de lieu reposent sur la connexion réseau et ne sont qu’approximatives.
Dois-je retenir un mot de passe de 24 caractères ?
Non. Le gestionnaire de mots de passe le mémorise et peut le saisir automatiquement sur le téléphone. Les messageries ne redemandent le mot de passe supplémentaire qu’occasionnellement, par rappel, et à chaque connexion sur un nouvel appareil.
Sources et date
- Telegram : Foire aux questions (FAQ)
- WhatsApp : Aide sur la vérification en deux étapes ; Annonce sur les clés d’accès et la sécurité des comptes, 25 août 2026
- Signal : Aide sur le verrou d’enregistrement
- Cybermalveillance.gouv.fr (dispositif national français d’assistance aux victimes de cybermalveillance) : cybermalveillance.gouv.fr
Recherche et données arrêtées au : 1er novembre 2026.
Note de transparence : des outils assistés par l’IA ont été utilisés pour la recherche, la structuration et la rédaction de cet article. Les sources utilisées sont indiquées dans l’article. La publication n’intervient qu’après validation éditoriale manuelle. Traduction de l’article original allemand de NETZ-TRENDS.de, adaptée avec les contacts de signalement français. Mention image : illustration originale de la rédaction de NETZ-TRENDS.