Wie Kriminelle Bestätigungscodes abfangen – und mit welchen Einstellungen sich Nutzer in Deutschland, Österreich und der Schweiz schützen
Das Wichtigste in Kürze
- Ist ein Messenger-Konto nicht zusätzlich gesichert, genügen Tätern die Handynummer und ein abgefangener Bestätigungscode, um sich bei Telegram, WhatsApp oder Signal auf einem fremden Gerät anzumelden.
- Behörden und Verbraucherschützer in Deutschland, Österreich und der Schweiz warnen vor neuen Wellen solcher Übernahmen. Den Code greifen die Täter durch Täuschung, über schlecht gesicherte Mailboxen oder im Mobilfunknetz ab – manches davon lässt sich am eigenen Handy prüfen, anderes nur beim Anbieter.
- Wirksam schützt ein zusätzliches, langes Passwort: „Zweistufige Bestätigung“ bei Telegram, „Verifizierung in zwei Schritten“ und Passkeys bei WhatsApp, „Registrierungssperre“ bei Signal.
Kriminelle kapern Telegram-, WhatsApp- und Signal-Konten oft allein mit dem Bestätigungscode, der an die Handynummer des Opfers geht. Das ist kein Sonderfall, sondern die Folge der Grundeinstellung: Ohne Zusatzpasswort schützt nur dieser eine Code das Konto.
Der Bestätigungscode ist eine meist fünf- bis sechsstellige Zahl. Der Messenger schickt sie per SMS, als Nachricht in die bereits angemeldete App oder per automatischem Anruf, sobald sich jemand mit dieser Nummer auf einem neuen Gerät anmelden will. Die Täter lösen diese Anmeldung selbst aus und müssen den Code dann nur noch abgreifen. Gelingt das, können sie Chats lesen und im Namen des Opfers schreiben – häufig mit Geldbitten an Freunde und Familie.
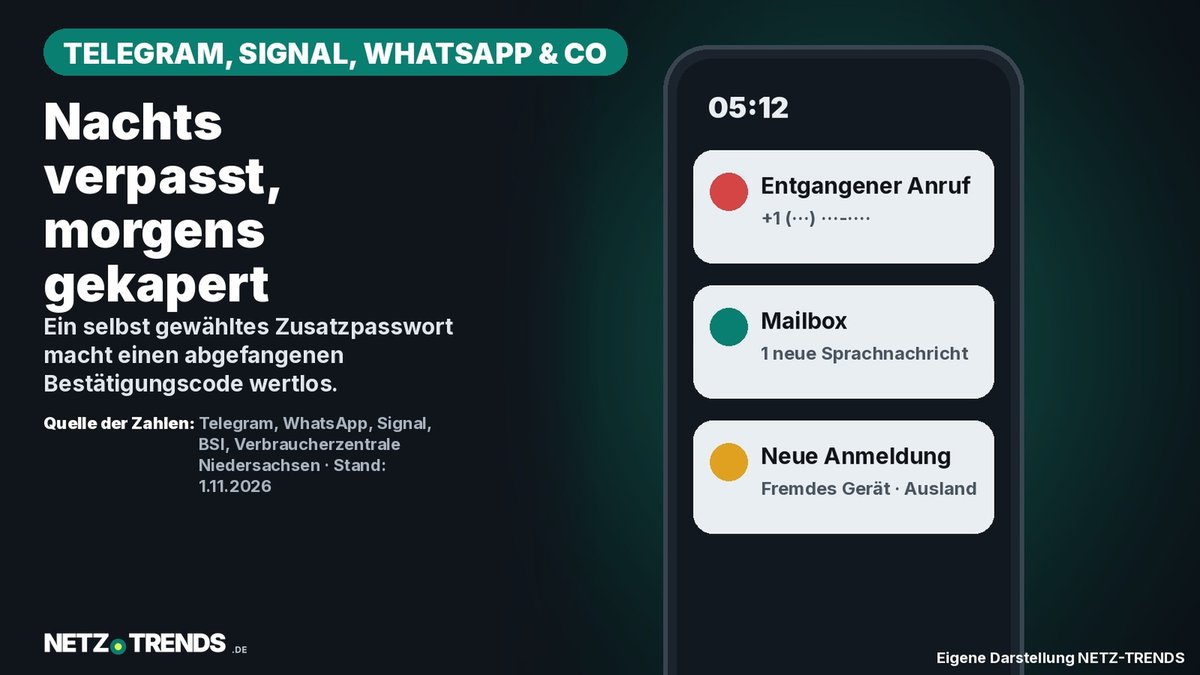
Ein typisches Muster: Frühmorgens zeigt das Handy einen entgangenen Anruf von einer unbekannten ausländischen Nummer, wenige Minuten später meldet der Messenger eine „Neue Anmeldung“ von einem Gerät auf einem anderen Kontinent. Die deutsche Verbraucherzentrale Niedersachsen hat am 6. Oktober 2026 erneut vor solchen Kontoübernahmen gewarnt. Das Schweizer Bundesamt für Cybersicherheit (BACS) verzeichnete nach eigenen Angaben allein im Oktober 2026 mehr als 40 Meldungen zu gekaperten WhatsApp-Konten, viele davon erfolgreich.
Vier Wege, wie Täter an den Code kommen
Telegram verschickt Login-Codes nach eigenen Angaben per SMS oder als Nachricht im offiziellen Chat „Telegram“; bei bestimmten Anbietern ist auch ein Anruf möglich, bei dem eine Computerstimme den Code vorliest. Login-Codes dürfen laut Telegram niemals an jemanden weitergegeben werden, auch nicht an andere Dienste oder Apps. Genau darauf zielen die gängigen Angriffswege:
- Täuschung: Eine Nachricht, scheinbar von Bekannten oder einem „Support“, bittet darum, einen gerade erhaltenen Code weiterzugeben oder auf einer Webseite einzutippen – etwa für eine angebliche Abstimmung.
- Abgehörte Mailbox: Lassen sich Täter den Code per Anruf schicken, oft nachts, kann die Ansage auf der Mailbox landen. Ist deren Fernabfrage mit einer leicht zu erratenden oder nie geänderten PIN zugänglich, hören sie den Code dort ab. Vor genau dieser Masche hat das Schweizer Nationale Zentrum für Cybersicherheit, heute das BACS, bereits im August 2023 gewarnt und geraten, Standardpasswörter von Mailboxen sofort zu ändern.
- Abfangen im Mobilfunknetz: Über das Signalisierungssystem SS7 (Signalling System No. 7), mit dem sich Netzbetreiber weltweit verständigen, lassen sich SMS und Anrufe unter Umständen auf andere Anschlüsse umleiten. Die deutsche Bundesregierung räumt in einer Antwort an den Bundestag (Drucksache 20/7420, Juni 2023) ein, dass SMS-basierte Anmeldeverfahren gefährdet sein können; die deutschen Netzbetreiber hätten Schutzmaßnahmen getroffen. Das Protokoll wird weltweit genutzt, die Schwachstelle betrifft also nicht nur ein Land. Ähnlich unsichtbar ist eine erschlichene Ersatz-SIM.
- Gerätekopplung („Ghost Pairing“): Bei WhatsApp lassen sich Täter über einen Kopplungscode ein zusätzliches Gerät freischalten. Nach Angaben der Verbraucherzentrale Niedersachsen läuft WhatsApp auf dem Handy des Opfers dann normal weiter, weshalb der Angriff oft spät auffällt. In Österreich warnte die Plattform Watchlist Internet des Österreichischen Instituts für angewandte Telekommunikation (ÖIAT) im September 2026 vor einer solchen Masche mit einer angeblichen Tanzschul-Abstimmung; das Schweizer BACS beschreibt dieselbe Vorgehensweise mit gefälschten Schul- und Tanzwettbewerben.
Ist das Konto übernommen, schreiben die Täter häufig die Kontakte an. Die Verbraucherzentrale Niedersachsen rät deshalb, auch Links und Geldbitten von bekannten Kontakten mit Vorsicht zu behandeln und ungewöhnliche Anfragen über einen anderen, bekannten Weg zu überprüfen.
Umleitung und Mailbox selbst prüfen
Ob Anrufe oder SMS heimlich umgeleitet werden, lässt sich mit Tastencodes nach dem GSM-Standard (Global System for Mobile Communications) prüfen. Die Codes sind international genormt und funktionieren in Deutschland, Österreich und der Schweiz gleich. Sie werden in der Telefon-App eingetippt und mit der Wähltaste abgeschickt; das Handy zeigt danach den Status an.
- *#21# zeigt, ob alle Anrufe und SMS dauerhaft umgeleitet werden.
- *#61# zeigt, wohin unbeantwortete Anrufe gehen – etwa nachts, wenn niemand abnimmt.
- *#62# zeigt, wohin Anrufe gehen, wenn das Handy nicht erreichbar ist.
- ##002# löscht alle Umleitungen auf einmal.
Steht dort „Deaktiviert“ oder die Mailbox-Nummer des eigenen Anbieters, ist alles in Ordnung; eine fremde Nummer, gar aus dem Ausland, ist ein Alarmzeichen. Wer die Mailbox nutzt, sollte ihre PIN im Mailbox-Menü oder im Kundenportal des Anbieters ändern – oder sie abschalten, wenn sie nicht gebraucht wird. Ist für unbeantwortete Anrufe gar nichts eingerichtet und keine Sprachnachricht vorhanden, scheidet der Mailbox-Weg aus.
Ein Abfangen im Mobilfunknetz oder eine Ersatz-SIM ist am Handy dagegen nicht zu erkennen. Ob es auffällige Zugriffe auf den Anschluss gab, kann nur der Mobilfunkanbieter prüfen. Für den Schutz des Kontos ist die Antwort zweitrangig: Mit Zusatzpasswort ist ein abgefangener Code wertlos.
PIN oder Passwort: der Unterschied
Der zweite Schutzfaktor neben dem Code ist ein Geheimnis, das nur die Kontoinhaberin oder der Kontoinhaber kennt. Fachlich ist das eine Form der Zwei-Faktor-Authentifizierung (2FA). Telegram beschreibt es in seiner Hilfe so: Mit aktivierter zweistufiger Bestätigung sind für die Anmeldung ein Code und ein Passwort nötig.
Entscheidend ist, wie stark dieses Geheimnis ist. Eine PIN besteht nur aus Ziffern; vier Ziffern ergeben gerade einmal 10.000 Kombinationen, und viele wählen ein Datum wie „0708“ – genau das probieren Angreifer zuerst, vor allem, wenn sie aus mitgelesenen Chats Geburts- oder Jahrestage kennen. Ein echtes Passwort mischt Buchstaben, Ziffern und Sonderzeichen und kann beliebig lang sein. Bei Telegram ist das Zusatzpasswort frei wählbar, bei Signal lässt sich die PIN als Passwort aus Buchstaben und Ziffern anlegen. WhatsApp nutzt eine sechsstellige PIN und hat ein längeres Passwort mit Sonderzeichen angekündigt.
Empfehlung der Redaktion für Messenger-Passwörter
- Mindestens 24 Zeichen aus Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen. Das liegt bewusst über den Mindestwerten des deutschen Bundesamts für Sicherheit in der Informationstechnik (BSI), das 8 bis 12 Zeichen mit allen vier Zeichenarten oder 20 bis 25 Zeichen aus zwei Zeichenarten nennt.
- Zufällig erzeugen lassen statt selbst ausdenken – am sichersten mit dem Generator, der in gängigen Passwort-Managern eingebaut ist. Generator-Webseiten nur von seriösen Anbietern nutzen, die das Passwort im eigenen Browser erzeugen.
- Keine Namen, Geburtsdaten, Tastaturmuster wie „asdfgh“; Umlaute und „ß“ meiden, weil sie auf manchen Tastaturen fehlen.
- Für jeden Dienst ein eigenes Passwort und es im Passwort-Manager („Passwortsafe“) hinterlegen – nie in Chats, E-Mails oder Notizen. Das BSI empfiehlt solche Programme; sie sind etwa in iPhone und Android eingebaut oder als eigenständige Programme erhältlich und werden selbst mit einem starken Hauptpasswort gesichert.
Die bei der Einrichtung abgefragte E-Mail-Adresse schützt das Konto nicht selbst. Sie ist der Notausgang, falls das Passwort verloren geht: Dorthin schickt der Dienst einen Code zum Zurücksetzen. Telegram empfiehlt, auch dieses Postfach mit einem starken Passwort und möglichst mit Zwei-Faktor-Schutz abzusichern.
Schutz einrichten: Telegram, WhatsApp, Signal
Telegram: „Einstellungen“, „Privatsphäre und Sicherheit“, „Zweistufige Bestätigung“, dann „Passwort festlegen“. Passwort zweimal eingeben, E-Mail-Adresse eintragen und mit dem Code aus der E-Mail bestätigen. Fragt Telegram nach einem „aktuellen Passwort“, das man nie vergeben hat, hat es vermutlich ein Fremder gesetzt.
WhatsApp: „Einstellungen“, „Konto“, „Verifizierung in zwei Schritten“, dann „Einschalten“, PIN festlegen und E-Mail-Adresse hinzufügen. Laut WhatsApp-Hilfe ist die E-Mail-Adresse freiwillig; ohne sie muss man bei vergessener PIN sieben Tage warten. Zusätzlich lassen sich unter „Einstellungen“, „Konto“, „Passkeys“ digitale Schlüssel anlegen, die auf dem eigenen Handy liegen und per Fingerabdruck, Gesichtserkennung oder Bildschirmsperre freigegeben werden. Unter „Verknüpfte Geräte“ steht jedes Gerät, das mitlesen kann.
Signal: Über das Profilbild „Einstellungen“, „Konto“ öffnen, eine Signal-PIN anlegen – am besten als längeres Passwort – und die „Registrierungssperre“ einschalten. Sie verhindert laut Signal-Hilfe, dass die Nummer ohne PIN auf einem anderen Gerät registriert wird. Wer die PIN vergisst, kann bis zu sieben Tage ausgesperrt sein; Signal kann sie nicht wiederherstellen. Unter „Gekoppelte Geräte“ zeigt Signal alle Computer und Tablets, auf denen das Konto mitläuft. Das BSI rät in seinem Leitfaden außerdem, die eigene Telefonnummer in Signal zu verbergen.
Konto gekapert: die ersten 10 Minuten
Meldet der Messenger eine Anmeldung, die man nicht selbst ausgelöst hat, zählt jede Minute:
- Fremde Sitzung beenden: bei Telegram unter „Einstellungen“, „Geräte“ das unbekannte Gerät antippen und „Sitzung beenden“ wählen, bei WhatsApp unter „Verknüpfte Geräte“, bei Signal unter „Gekoppelte Geräte“. Laut Telegram-Hilfe kann sich der Täter danach nicht erneut anmelden, wenn er das Zusatzpasswort nicht kennt.
- Sofort das Zusatzpasswort einschalten oder ändern und prüfen, ob eine fremde E-Mail-Adresse oder ein geänderter Benutzername eingetragen wurde.
- Chats seit der fremden Anmeldung durchsehen und Kontakte über einen anderen Weg warnen, falls Nachrichten im eigenen Namen verschickt wurden.
- Passwörter, Codes oder Kontodaten, die je in Chats geteilt wurden, als bekannt behandeln und ändern.
- Unbekannte Anrufer nicht zurückrufen und bei Schaden Anzeige bei der Polizei erstatten – vielerorts ist das auch online möglich. In der Schweiz nimmt zusätzlich das BACS Meldungen entgegen, in Österreich die Plattform Watchlist Internet.
Häufige Fragen
Was konnte ein Täter mit einer fremden Telegram-Sitzung sehen?
Grundsätzlich alle normalen Chats und Gruppen samt Verlauf, Kontakte sowie geteilte Fotos und Dateien, weil Telegram diese Inhalte in der Cloud speichert. „Geheime Chats“ liegen dagegen nur auf dem Gerät, auf dem sie geführt wurden. Ob tatsächlich etwas gelesen wurde, zeigt Telegram nicht an.
Woran erkenne ich, dass sich jemand angemeldet hat?
Telegram meldet neue Anmeldungen im offiziellen Chat „Telegram“ mit blauem Haken; unter „Einstellungen“, „Geräte“ stehen alle aktiven Sitzungen mit Gerätetyp und ungefährem Ort. Ortsangaben beruhen auf der Netzverbindung und sind nur grob.
Muss ich mir ein 24-stelliges Passwort merken?
Nein. Der Passwort-Manager speichert es und füllt es auf dem Handy auf Wunsch aus. Messenger fragen das Zusatzpasswort nur gelegentlich zur Erinnerung ab und bei jeder Anmeldung auf einem neuen Gerät.
Quellen und Stand
- Telegram: Häufige Fragen (FAQ)
- WhatsApp: Hilfe zur Verifizierung in zwei Schritten; Ankündigung zu Passkeys und Kontosicherheit, 25. August 2026
- Signal: Hilfe zur Registrierungssperre
- Bundesamt für Sicherheit in der Informationstechnik (BSI): Sichere Passwörter erstellen; Passwort-Manager; Leitfaden Signal-Support
- Deutscher Bundestag: Antwort der Bundesregierung zu Sicherheitslücken im Mobilfunknetz (SS7), Drucksache 20/7420, 22. Juni 2023
- Bundesamt für Cybersicherheit (BACS), Schweiz: Woche 43: Betrüger kapern erneut WhatsApp-Konten mit gefälschten Abstimmungen, 27. Oktober 2026; Nationales Zentrum für Cybersicherheit (NCSC), Schweiz: Wochenrückblick 32, 15. August 2023
- Watchlist Internet (ÖIAT), Österreich: Account-Takeover: Tanz-Voting-Masche hat wieder WhatsApp-Konten im Visier, 16. September 2026
- Verbraucherzentrale Niedersachsen: Ghost Pairing erkennen und stoppen, Stand 6. Oktober 2026
Recherche- und Datenstand: 1. November 2026.
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.