Am 20. Oktober in einem T-Online-Postfach eingegangen: Eine angebliche Zertifikatsprüfung setzt Empfänger unter Druck.
Das Wichtigste in Kürze
- Eine vorliegende E-Mail gibt sich als Nachricht des ELSTER-Portals aus und verlangt eine Datenbestätigung vor dem 23. Oktober 2026.
- Als Absender wird eine Hotmail-Adresse angezeigt; der verlinkte Button führt zunächst auf eine Adresse außerhalb von elster.de.
- Den Link nicht benutzen: Das echte ELSTER-Portal unabhängig über die selbst eingegebene Adresse elster.de aufrufen.
Eine angebliche ELSTER-Mail droht mit eingeschränkten Funktionen. Die vorliegende Nachricht weist mehrere deutliche Anzeichen für Phishing auf.
Die Nachricht ging nach Angaben des Empfängers am 20. Oktober 2026 in dessen T-Online-Postfach ein. NETZ-TRENDS liegen der weitergegebene Nachrichtentext und ein Bildschirmfoto vor. Der Empfang über T-Online ist kein Echtheitsnachweis und kein Beleg für eine Beteiligung des Anbieters an dem Täuschungsversuch.
Hotmail-Adresse statt Behördenkennung
Der sichtbare Absendername lautet „ELSTER Portal Service“. Daneben steht die Adresse roulygeffken725@hotmail.com. Das passt nicht zum behaupteten behördlichen Absender und ist zusammen mit dem übrigen Inhalt ein deutliches Warnsignal.
Wichtig ist die Einschränkung: Die angezeigte Absenderadresse beweist nicht, wer die E-Mail tatsächlich verschickt hat. Solche Angaben können manipuliert sein; auch missbrauchte Konten kommen grundsätzlich infrage. Vollständige technische Kopfzeilen liegen für diese Prüfung nicht vor. Der Inhaber der angezeigten Adresse lässt sich deshalb nicht als Urheber identifizieren.
Die Mail setzt eine Frist bis 23. Oktober
Unter einer Überschrift zur angeblichen Information über das ELSTER-Zertifikat fordert die Nachricht eine Bestätigung elektronisch übermittelter Daten für die Steuererklärung 2025. Diese soll vor dem 23. Oktober 2026 abgeschlossen sein. Andernfalls könnten einzelne Funktionen vorübergehend eingeschränkt werden, heißt es in der Mail.
Für diese konkrete Aufforderung liegt kein behördlicher Echtheitsnachweis vor. Die genannte Frist ist daher zunächst nur eine Behauptung der Nachricht und keine hier bestätigte steuerliche Pflicht. Der allgemeine Behördenname am Ende und der grüne Postfach-Button ändern daran nichts.
Der Postfach-Button führt nicht zu elster.de
Der als Postfach-Zugang beschriftete Button verweist im übermittelten Text auf eine Adresse unter search.app.goo.gl, nicht unmittelbar auf elster.de. NETZ-TRENDS veröffentlicht den vollständigen verdächtigen Link nicht. Die Zielseite wurde nicht aufgerufen; wohin eine mögliche Weiterleitung führt, ist deshalb nicht überprüft.
Die auffällige Adresse und der Inhalt begründen den Phishingverdacht. Eine tatsächliche Abfrage von Passwörtern, ein Schadprogramm oder bereits eingetretener Datenverlust sind damit nicht nachgewiesen. Auch die Nutzung einer Weiterleitungsadresse belegt keine Beteiligung des dort genannten Dienstanbieters.
ELSTER warnt vor gefälschten Nachrichten
Auf seiner offiziellen Startseite warnt ELSTER vor Betrugsversuchen im Namen der Steuerverwaltung. Die Behörde rät davon ab, auf solche Nachrichten zu reagieren oder deren Links zu öffnen. Sensible Angaben wie Steuernummer, Bankverbindung, Kreditkartendaten oder PIN werden demnach nicht per E-Mail angefordert.
„Aktuell versuchen Betrüger mit gefälschten E-Mails an Informationen von Bürgerinnen und Bürgern zu gelangen.“
ELSTER, offizielles Portal der Steuerverwaltung
Diese allgemeine Warnung ist keine behördliche Bestätigung des hier vorliegenden Einzelfalls. Sie beschreibt jedoch das Risiko, das auch bei dieser Nachricht zu beachten ist. Ob tatsächlich eine Mitteilung oder ein Handlungsbedarf besteht, sollte ausschließlich über das unabhängig aufgerufene Benutzerkonto geprüft werden.
So lässt sich die Nachricht sicher prüfen
Checkliste für Empfänger
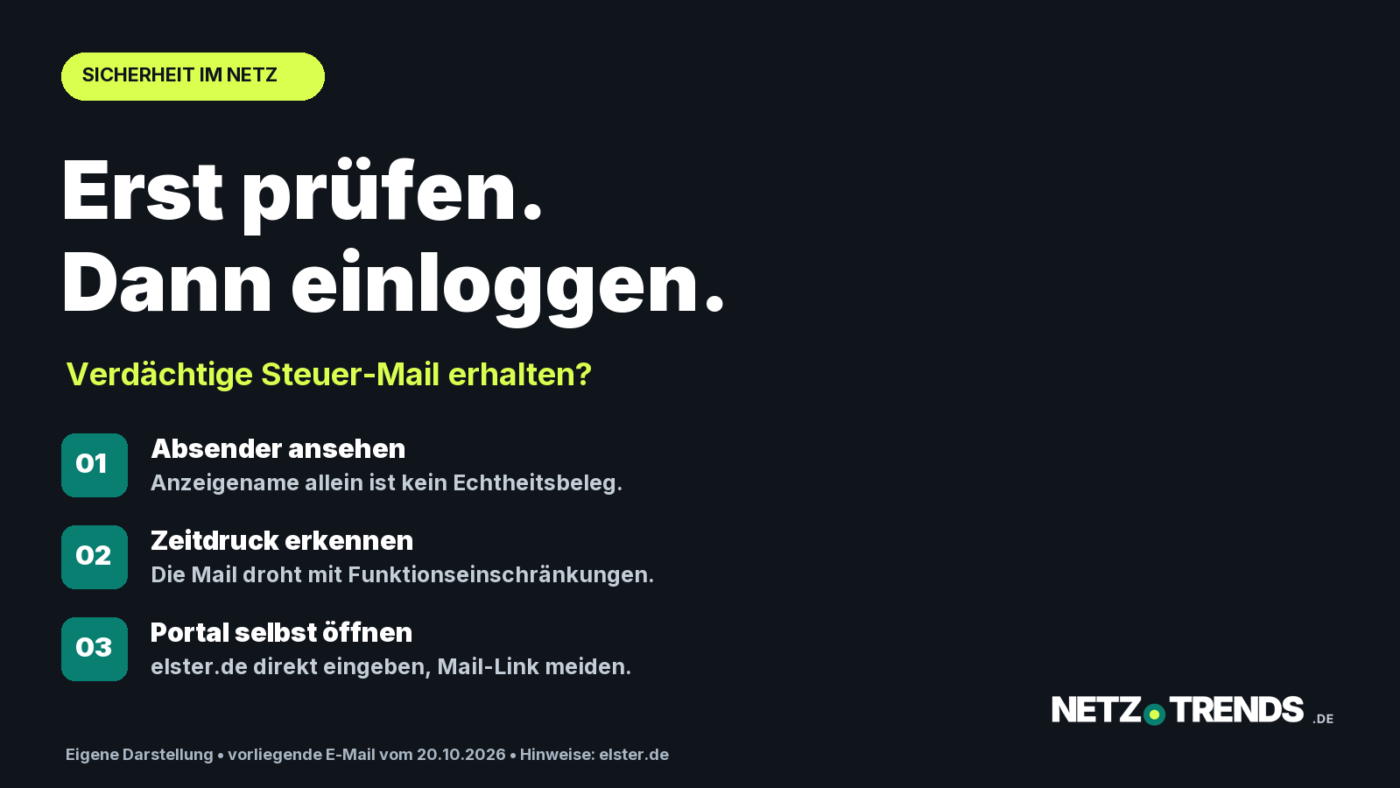
- Den Button in der verdächtigen Nachricht nicht anklicken und nicht auf die Mail antworten.
- elster.de selbst in die Adresszeile eingeben oder ein bereits geprüftes Lesezeichen benutzen.
- Über den Mail-Link keine Passwörter, Zertifikatsdateien, Steuer- oder Bankdaten übermitteln.
- Bei Zweifeln die Kontaktmöglichkeiten auf der selbst geöffneten offiziellen ELSTER-Seite nutzen.
Eine echte Benachrichtigung lässt sich nicht allein an einem vertrauten Logo oder einem professionell wirkenden Button erkennen. Auch legitime Dienste versenden E-Mails; entscheidend sind die unabhängig geprüfte Herkunft und der sichere Weg zum Konto. Ein angezeigter Name allein reicht dafür nicht aus.
Bereits geklickt: Was jetzt wichtig ist
Wer lediglich einen Link geöffnet hat, sollte die Seite schließen und dort keine Angaben machen. Ein Klick allein beweist noch keinen erfolgreichen Kontozugriff. Die Verbraucherzentrale erläutert die unterschiedlichen Schritte nach einem Phishingkontakt; entscheidend ist insbesondere, ob Daten eingegeben oder Dateien heruntergeladen beziehungsweise ausgeführt wurden.
Bei übermittelten Zugangsdaten sollten Betroffene umgehend den offiziellen ELSTER-Support über unabhängig aufgerufene Kontaktwege einschalten und den betroffenen Zugang sichern lassen. Bei offengelegter Zertifikatsdatei und zugehörigem Passwort kann eine bloße Passwortänderung unzureichend sein; Sperrung und Erneuerung sind mit dem Support zu klären. Wurden Bankzugangsdaten übermittelt, ist zusätzlich die eigene Bank sofort über einen bekannten Kontaktweg zu informieren.
Häufige Fragen
Ist die Adresse in der Überschrift der nachgewiesene Täter?
Nein. Sie ist die in der vorliegenden Nachricht angezeigte Absenderadresse. Ohne technische Prüfung lässt sich daraus keine tatsächliche Urheberschaft ableiten.
Ist der 23. Oktober eine bestätigte Steuerfrist?
Für die in dieser Mail verlangte Bestätigung ist das nicht belegt. Das Datum stammt aus der verdächtigen Nachricht.
Ist mein T-Online-Postfach deshalb kompromittiert?
Der bloße Eingang einer solchen E-Mail belegt keinen Zugriff auf das Postfach. Er zeigt zunächst nur, dass die Nachricht dort empfangen wurde.
Quellen und Prüfstand
Primärmaterial: weitergegebener E-Mail-Text und Bildschirmfoto; Eingang am 20. Oktober 2026 nach Angaben des Empfängers. Ergänzend: ELSTER, Warnung vor Betrugsversuchen, und die oben verlinkten Hinweise der Verbraucherzentrale. Stand: 20. Oktober 2026. Kein Aufruf des verdächtigen Links; keine Prüfung vollständiger Mail-Kopfzeilen. Empfängeradresse und vollständiger Weiterleitungslink werden nicht veröffentlicht.
Transparenzhinweis: Dieser Beitrag und die eigene Grafik wurden mit KI-gestützten Werkzeugen erstellt. Die Grafik ist eine gestaltete Hinweiskarte, keine Aufnahme der Originalnachricht.