ACI Europe, IATA, Amadeus, SITA und IDEMIA gründen eine Koalition – ihr Manifest nennt die EU-Stellungnahme 11/2024 als zu enge Auslegung
Das Wichtigste in Kürze
- Fünf Verbände und Unternehmen der europäischen Luftfahrt- und Reisebranche haben am 1. Oktober 2026 die „Responsible Biometrics Travel Industry Coalition“ gegründet und ein sechsseitiges Manifest veröffentlicht.
- Die Koalition verlangt, dass die EU die ausdrückliche Einwilligung nach Artikel 9 Absatz 2 Buchstabe a der Datenschutz-Grundverordnung als tragfähige Rechtsgrundlage für freiwillige Gesichtsscans im Reiseverkehr bestätigt.
- Als Beispiel für eine aus ihrer Sicht zu enge Auslegung nennt das Manifest ausdrücklich die Stellungnahme 11/2024 des Europäischen Datenschutzausschusses – jene Stellungnahme, nach der zentrale Gesichtsdatenbanken an Flughäfen nur dann mit der DSGVO vereinbar sind, wenn allein die Reisenden den Entschlüsselungsschlüssel besitzen.
Wer am Flughafen künftig nur noch in eine Kamera schauen soll statt Pass und Bordkarte vorzuzeigen, braucht dafür eine Rechtsgrundlage. Genau darum geht es in einem Papier, das fünf Schwergewichte der europäischen Luftfahrt- und Reisebranche am 1. Oktober 2026 veröffentlicht haben: Der Flughafenverband ACI Europe, der Luftfahrtverband IATA, der spanische Reisetechnik-Konzern Amadeus, der französische Biometrie-Anbieter IDEMIA Public Security und der Luftfahrt-IT-Dienstleister SITA haben die Responsible Biometrics Travel Industry Coalition gegründet.
Die deutschsprachige Fassung der Mitteilung ging am Freitag, dem 2. Oktober 2026, um 12:36 Uhr MESZ über den Verteiler Presseportal, abgesetzt mit der Ortsangabe Courbevoie in Frankreich. Der Adressat ist die Europäische Union – konkret das laufende Gesetzgebungsverfahren zum sogenannten Digitalen Omnibus.
Die Koalition warnt in ihrer Mitteilung, der Gesetzesvorschlag könne die freiwillige Nutzung biometrischer Technologien durch Passagiere in ganz Europa unbeabsichtigt einschränken. Welche Vorschrift gemeint ist, sagt die Mitteilung nicht. Das beigefügte Manifest wird deutlicher.
Was die fünf Organisationen verlangen
Das Papier trägt den Titel „Advancing Responsible Biometrics in Europe“ und umfasst sechs Seiten. Es formuliert drei Grundsätze – Wahlfreiheit der Reisenden, Datenschutz und Sicherheit durch Technikgestaltung sowie kontrollierte Erprobung – und schließt mit vier Forderungen an die europäischen Regulierungsbehörden:
- Die Einwilligung als gültige und praktisch handhabbare Rechtsgrundlage für biometrische Verfahren auf der Reisekette zu bestätigen.
- Die DSGVO-Grundsätze einheitlich in allen Mitgliedstaaten auszulegen und durchzusetzen.
- Einen technologieneutralen Rahmen zu erhalten, der kein bestimmtes technisches Modell vorschreibt.
- Erprobungsinitiativen einzurichten, in denen Behörden, Industrie und Zivilgesellschaft neue Modelle gemeinsam testen.
Der erste Punkt ist der entscheidende. Dort heißt es, verantwortungsvolle biometrische Dienste müssten stets auf echter Wahl beruhen – mit ausdrücklicher Einwilligung als gültiger Rechtsgrundlage für die freiwillige Nutzung nach Artikel 9 Absatz 2 Buchstabe a DSGVO. Die Einwilligung sei, so das englischsprachige Original, „not a loophole but a governance tool“ – kein Schlupfloch, sondern ein Steuerungsinstrument.
Warum Artikel 9 der DSGVO hier zählt
Gesichtsbilder, Fingerabdrücke und Irismuster sind nach der EU-Datenschutz-Grundverordnung keine gewöhnlichen personenbezogenen Daten. Werden sie zur eindeutigen Identifizierung einer Person verarbeitet, fallen sie unter Artikel 9 – die „besonderen Kategorien“, deren Verarbeitung grundsätzlich verboten ist. Erlaubt ist sie nur über einen der Ausnahmetatbestände in Absatz 2. Buchstabe a ist die ausdrückliche Einwilligung der betroffenen Person. Hinzu kommen die allgemeinen Grundsätze aus Artikel 5, darunter Datenminimierung und Integrität, sowie die Pflicht zum Datenschutz durch Technikgestaltung aus Artikel 25.
Der Entwurf zieht die Linie bei der Kontrolle über den Schlüssel
Der Digitale Omnibus ist ein Vorschlag der EU-Kommission vom 19. November 2025, geführt unter dem Aktenzeichen COM(2025) 837. Er ändert unter anderem die Datenschutz-Grundverordnung und ist bislang nicht beschlossen; das Verfahren zwischen Parlament und Rat läuft.
Für die Biometrie enthält der Entwurf nach übereinstimmender Darstellung mehrerer Rechtsanalysen und der europäischen Datenschutzaufsicht eine neue Ausnahme in Artikel 9: Biometrische Daten dürfen danach zur Verifizierung oder Authentifizierung einer Person verarbeitet werden – allerdings unter der Bedingung, dass die Mittel der Verifizierung allein unter der Kontrolle der betroffenen Person stehen. Als Beispiel wird der Fingerabdruck genannt, mit dem jemand auf dem eigenen Gerät einen Dienst entsperrt.
Der Europäische Datenschutzausschuss (EDSA) und der Europäische Datenschutzbeauftragte (EDSB) haben diese Ausnahme in ihrer gemeinsamen Stellungnahme vom 11. Februar 2026 ausdrücklich begrüßt – und zwar genau mit dieser Bedingung. Andere Teile des Entwurfs kritisieren sie scharf, etwa die geplante Verengung des Begriffs der personenbezogenen Daten.
Damit liegt das Problem der Branche offen. Wer am Flughafen nur ins Objektiv blickt, trägt den Schlüssel in aller Regel nicht selbst bei sich: Das Gesichtsmuster liegt in einem System des Flughafens, der Fluggesellschaft oder eines Dienstleisters. Eine Ausnahme, die allein die Kontrolle beim Reisenden voraussetzt, würde diesen Fall nicht erfassen. Übrig bliebe die Einwilligung nach Buchstabe a – und deren praktische Tragfähigkeit ist genau der Punkt, den das Manifest bestätigt sehen will.
Das Manifest nennt die Stellungnahme 11/2024 beim Namen
Ungewöhnlich deutlich wird das Papier an einer zweiten Stelle. Es beklagt jüngste restriktive Auslegungen von DSGVO-Begriffen wie Datenminimierung und Erforderlichkeit, die die praktische Wirksamkeit der Einwilligung verringerten – im Original „recent restrictive interpretations of GDPR concepts, such as data minimisation and necessity, are reducing the practical effectiveness of consent“. In der zugehörigen Fußnote steht, worauf sich das bezieht: auf die Stellungnahme 11/2024 des Europäischen Datenschutzausschusses zur Gesichtserkennung an Flughäfen.
Diese Stellungnahme hatte der EDSA am 24. Mai 2024 beschlossen. Ihr Ergebnis: Mit den Grundsätzen aus Artikel 5 Absatz 1 Buchstaben e und f sowie den Artikeln 25 und 32 DSGVO seien nur zwei Speichermodelle vereinbar – die Speicherung der biometrischen Daten bei der betroffenen Person selbst, etwa auf dem eigenen Gerät, oder eine zentrale Datenbank, deren Entschlüsselungsschlüssel allein die betroffene Person besitzt. Zentrale Datenbanken am Flughafen oder in der Cloud ohne diese Schlüsselkontrolle hielt der Ausschuss ausdrücklich für nicht vereinbar. Der Leitsatz des Ausschusses lautete: „Einzelpersonen sollten die größtmögliche Kontrolle über ihre eigenen biometrischen Daten haben.“
Zwischen der Branchenforderung und der Aufsichtspraxis liegt damit kein Missverständnis, sondern eine inhaltliche Differenz: Die Koalition hält den Verhältnismäßigkeitstest der Aufsicht für zu streng, weil er die Freiwilligkeit des Angebots nicht ausreichend berücksichtige. Die Aufsicht wiederum hat die Kontrolle über den Schlüssel zum Maßstab gemacht – und der Kommissionsentwurf schreibt genau dieses Kriterium in den Gesetzestext.
An den EU-Außengrenzen ist Biometrie längst Pflicht
Das Manifest stützt sich an einer Stelle ausdrücklich auf die Erfahrung mit staatlichen Systemen: Die EU-Grenzkontrolle zeige, dass Biometrie weder von Natur aus eingriffsintensiv noch mit den Grundrechten unvereinbar sei – im Original „neither inherently intrusive nor incompatible with fundamental rights“.
Tatsächlich ist das Entry/Exit-System (EES) der EU seit dem 10. April 2026 an allen Schengen-Außengrenzen vollständig in Betrieb. Erfasst werden nach Angaben der Europäischen Kommission Gesichtsbilder, Fingerabdrücke und die Daten des Reisedokuments – von Drittstaatsangehörigen bei Kurzaufenthalten. Seit dem Start im Oktober 2025 registrierte das System demnach über 52 Millionen Ein- und Ausreisen, mehr als 27.000 Einreiseverweigerungen und über 700 Personen, die als Sicherheitsrisiko eingestuft wurden.
Der Unterschied ist für die Rechtslage erheblich: Das EES beruht auf einer eigenen EU-Verordnung und auf hoheitlicher Grenzkontrolle. Ein freiwilliger Gesichtsscan am Check-in-Schalter oder am Gate einer Fluggesellschaft tut das nicht – er braucht eine Rechtsgrundlage nach der DSGVO. Dass dieselbe Technik an der Grenze zulässig ist, sagt über die zivile Nutzung zunächst nichts aus.
Die Zahlen, mit denen die Branche argumentiert
Für die Zustimmung der Reisenden führt die Koalition zwei Umfragen an. Beim Vergleich der Mitteilung mit dem Manifest fällt eine Verkürzung auf: In der Pressemitteilung heißt es, 74 Prozent der Befragten seien bereit, biometrische Daten zu teilen, statt Pass oder Bordkarte vorzuzeigen. Im Manifest steht derselbe Wert mit einer Bedingung: Die Befragten bevorzugen Biometrie demnach nur, sofern sie eine hinreichende Zusicherung zur Sicherheit ihrer persönlichen Daten erhalten – im Original „provided they have sufficient assurance on the security of their personal data“. Die Zustimmung ist also an eben jene Schutzfrage geknüpft, über die gerade gestritten wird.
| Aussage | Erhebung | Anteil |
|---|---|---|
| Bevorzugen Biometrie statt Pass und Bordkarte – bei hinreichender Zusicherung zur Datensicherheit | IATA Global Passenger Survey 2025 | 74 % |
| Waren nach eigener Nutzung von Biometrie damit zufrieden | IATA Global Passenger Survey 2025 | 86 % |
| Wünschen eine einzige Smartphone-Lösung für Wallet, digitalen Pass und Vielfliegerkarten | IATA Global Passenger Survey 2025 | 78 % |
| Bereit, persönliche Daten vor der Ankunft für Einreiseverfahren zu teilen | IATA Global Passenger Survey 2025 | 45 % |
| Bereitschaft, biometrische Lösungen zu nutzen (2021: 57 Prozent) | ACI World, ASQ Global Traveler Survey, 6. Ausgabe, 2025 | 72 % |
Zur wirtschaftlichen Dimension nennt das Manifest weitere Werte: 2025 hätten Europas Flughäfen mit 2,6 Milliarden Passagieren einen absoluten Rekord verzeichnet, Fluggesellschaften aus der EU hätten 2024 rund 1,1 Milliarden Menschen befördert, etwa 3 Millionen pro Tag. Für 2026 erwartet ACI ein Verkehrswachstum von rund 3,3 Prozent bei gleichbleibend knapper Infrastruktur. Reise und Tourismus steuerten 2025 nach der im Manifest genannten Prognose knapp 1,9 Billionen Euro zur Wirtschaftsleistung der EU bei, 10,5 Prozent.
Was das für Reisende in Deutschland bedeutet
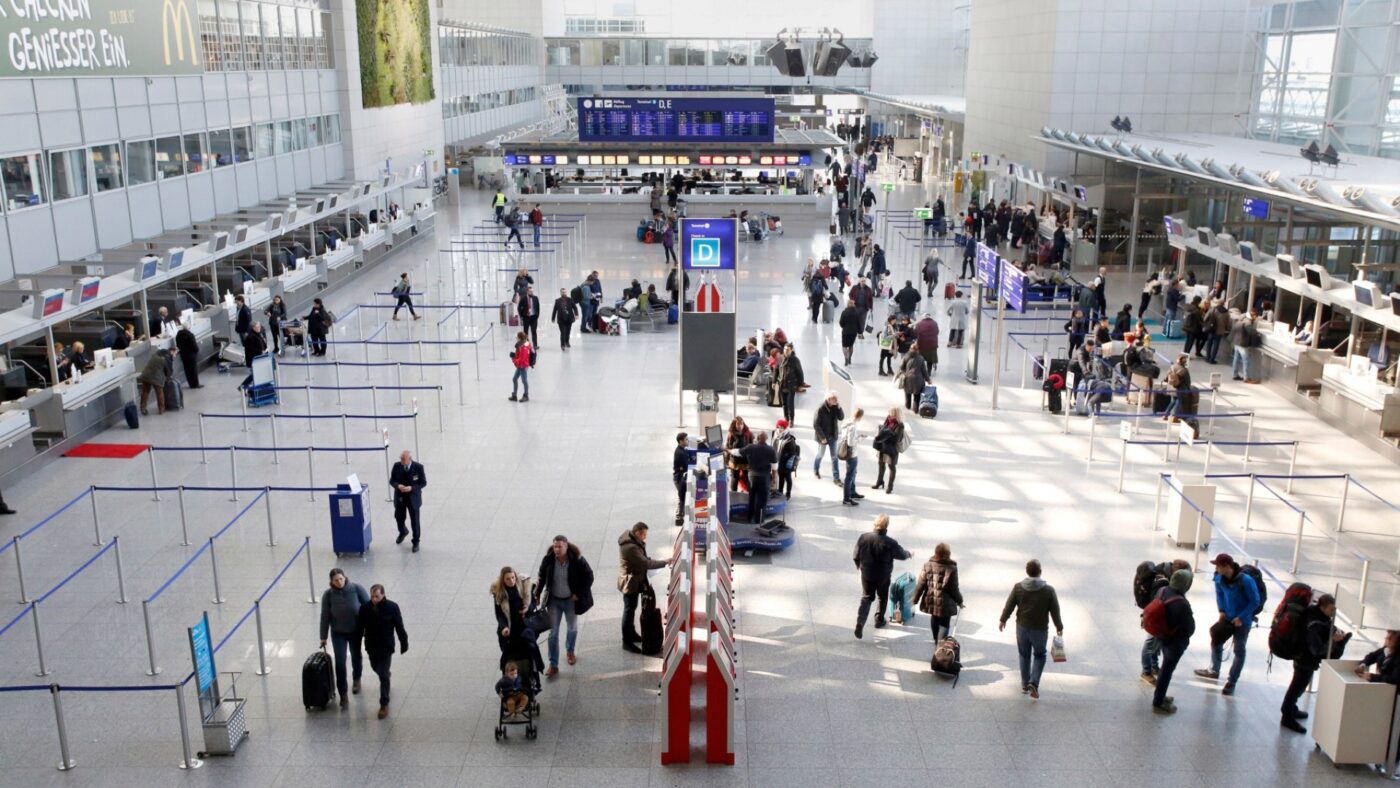
Freiwillige Biometrie ist an deutschen Flughäfen kein Neuland. Die Lufthansa Group teilte am 17. November 2020 mit, als erste Fluggesellschaft Star Alliance Biometrics an den Drehkreuzen Frankfurt und München einzusetzen. Teilnehmen können nach dieser Darstellung Mitglieder des Vielfliegerprogramms, die sich ausdrücklich dafür anmelden; Foto und weitere Ausweisangaben würden verschlüsselt innerhalb der Plattform gespeichert. Wie der Dienst heute im Einzelnen ausgestaltet ist, geht aus der Mitteilung von 2020 nicht hervor.
Genau an dieser Stelle berührt der Streit die Reisenden unmittelbar. Drei Fragen entscheiden darüber, was eine Einwilligung am Flughafen praktisch wert ist:
- Bleibt der Weg ohne Scan offen? Das Manifest fordert selbst, dass nichtbiometrische Alternativen betrieblich tragfähig verfügbar bleiben müssen – also nicht nur formal existieren, sondern auch ohne spürbar längere Wartezeit nutzbar sind.
- Wo liegt das Gesichtsmuster? Auf dem eigenen Telefon, in einer zentralen Datenbank oder bei einem Dienstleister – davon hängt nach der Linie des EDSA die Zulässigkeit ab.
- Lässt sich die Einwilligung zurücknehmen? Das Manifest verlangt, sie müsse jederzeit widerrufbar sein. Wie schnell gespeicherte Muster danach gelöscht werden, sagt es nicht.
Einordnung: Wer hier wen überzeugen will
Das Papier ist eine Lobbyposition, und es gibt sich auch als solche zu erkennen. Drei der fünf Gründungsmitglieder verkaufen die Technik oder die zugehörige IT. IDEMIA Public Security beschreibt sich in der Mitteilung als Anbieter biometrischer Lösungen für 600 Behörden, SITA als Luftfahrt-IT-Dienstleister für mehr als 1.000 Flughäfen, Amadeus als Technologieplattform der Reisebranche. Die beiden anderen sind Verbände: ACI Europe vertritt nach eigenen Angaben über 600 Flughäfen in 55 Ländern, IATA mehr als 370 Fluggesellschaften. Das Manifest nennt als Ausgangslage ausdrücklich steigende Passagierzahlen bei anhaltend knapper Infrastruktur. Das entwertet die Argumente nicht, ordnet sie aber ein: Die Forderung nach einem technologieneutralen Rahmen ohne vorgeschriebenes Modell richtet sich der Sache nach gegen genau die Festlegung, mit der die europäische Datenschutzaufsicht 2024 nur zwei Speichermodelle für vereinbar erklärt hat.
Was offen bleibt
- Die konkrete Vorschrift. Die Mitteilung benennt nicht, welche Bestimmung des Digitalen Omnibus die von ihr befürchteten unbeabsichtigten Beschränkungen auslösen soll. Ohne diese Angabe lässt sich die Warnung nicht gegenprüfen.
- Die Reaktion der Aufsicht. Eine öffentliche Antwort des Europäischen Datenschutzausschusses auf das Manifest war am Freitagmittag nicht auffindbar.
- Die Löschfristen. Welche Speicherdauer die Koalition für angemessen hält, steht weder in der Mitteilung noch im Manifest.
- Der Umfang heutiger Angebote. Das Manifest schreibt selbst, außerhalb der Grenzkontrollsysteme sei der Einsatz freiwilliger biometrischer Lösungen in Europa äußerst begrenzt. Zahlen dazu, wie viele Reisende solche Angebote nutzen, nennt es nicht.
- Die Finanzierung. Ob die Koalition eine formale Struktur, ein Budget oder einen Eintrag im EU-Transparenzregister erhält, lässt die Mitteilung offen.
Wie es weitergeht
Der Digitale Omnibus liegt seit dem 19. November 2025 als Kommissionsvorschlag vor und wird derzeit im Europäischen Parlament und im Rat beraten. Bis zu einer Einigung gilt die Datenschutz-Grundverordnung unverändert – einschließlich der bestehenden Anforderungen an biometrische Verarbeitung und einschließlich der Auslegung, die der EDSA 2024 für Flughäfen formuliert hat. Dass die EU ihre Datenschutzregeln ernst nimmt, zeigte zuletzt ein Bußgeld von 403 Millionen Euro gegen Google Ireland; wie umstritten biometrische Erfassung im Alltag ist, zeigte im September der Negativpreis BigBrotherAward 2026. Wie stark die Kontrolle an Europas Grenzen derzeit ohnehin zunimmt, war zuletzt an den verlängerten Binnengrenzkontrollen nach dem Schengener Grenzkodex zu sehen.
Belegbar ist an diesem Freitag damit zunächst dies: Fünf Organisationen mit erheblichem wirtschaftlichem Interesse an biometrischer Abfertigung haben sich zusammengeschlossen und fordern von der EU eine Auslegung, die von der geltenden Linie der europäischen Datenschutzaufsicht abweicht. Entschieden ist nichts – der Gesetzestext, um den gestritten wird, existiert bislang nur als Entwurf.
Würden Sie am Flughafen freiwillig Ihr Gesicht scannen lassen, wenn die Schlange dadurch kürzer wird – oder bestehen Sie auf Pass und Bordkarte? Schreiben Sie uns Ihre Meinung gerne in die Kommentare.
Quellen
- Responsible Biometrics Travel Industry Coalition: Manifest „Advancing Responsible Biometrics in Europe“, sechs Seiten, veröffentlicht am 1. Oktober 2026
- IATA: Pressemitteilung „New Travel Industry Coalition Calls for EU Digital Omnibus to Enable Secure, Seamless Biometric Journeys“ vom 1. Oktober 2026
- SITA: deutschsprachige Fassung der Pressemitteilung vom 2. Oktober 2026, 12:36 Uhr MESZ, Ortsangabe Courbevoie, verbreitet über Presseportal
- Europäische Kommission: Vorschlag für eine Verordnung zur Vereinfachung des digitalen Rechtsrahmens (Digitaler Omnibus), COM(2025) 837 vom 19. November 2025
- Europäischer Datenschutzausschuss und Europäischer Datenschutzbeauftragter: gemeinsame Stellungnahme zum Digitalen Omnibus vom 11. Februar 2026
- Europäischer Datenschutzausschuss: Stellungnahme 11/2024 zur Gesichtserkennung an Flughäfen vom 24. Mai 2024
- Europäische Kommission, Generaldirektion Migration und Inneres: Mitteilung zum vollständigen Betrieb des Entry/Exit-Systems vom 10. April 2026
- Lufthansa Group: Mitteilung zum Start von Star Alliance Biometrics vom 17. November 2020
- Fraport AG: Bilddatenbank des Newsrooms mit den Nutzungsbedingungen für die redaktionelle Verwendung
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.