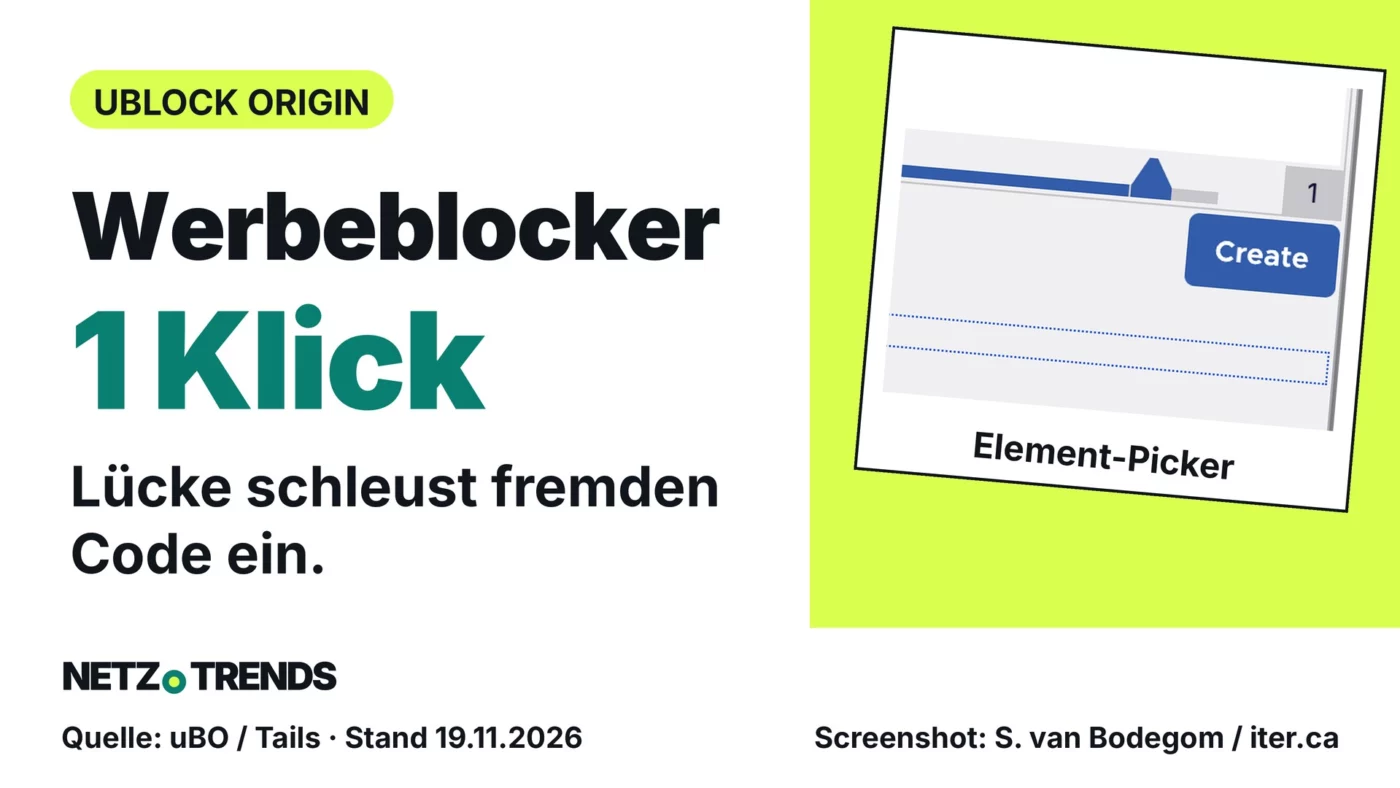
Firefox-Nutzer sollten die Erweiterung prüfen; Tails entfernt sie vorübergehend aus seinem Tor Browser.
Das Wichtigste in Kürze
- Die Sicherheitsmeldung nennt uBlock Origin bis einschließlich Version 1.75.2 als betroffen.
- Als korrigierte Version ist 1.75.4 angegeben; Version 1.76.0 enthält weitere Absicherungen.
- Tails reagiert mit der Notfallversion 7.17.1 und nimmt den Werbeblocker vorübergehend heraus.
Ein Klick auf einer präparierten Webseite kann bei anfälligem uBlock Origin manipulierte Filter einschleusen. Firefox- und Tails-Nutzer sollten ihren Versionsstand prüfen.
Der Entwickler beschreibt den Fehler in seiner am 15. November 2026 veröffentlichten Sicherheitsmeldung zu uBlock Origin. Es geht um die Firefox-Erweiterung und deren Element-Picker, mit dem sich einzelne Seitenelemente ausblenden lassen. Die Meldung stuft die Schwachstelle als hoch ein.
Für Nutzer zählt zunächst die Unterscheidung zwischen einer separat installierten Browser-Erweiterung und der mitgelieferten Software einer kompletten Arbeitsumgebung. Bei Firefox ist der Add-on-Stand entscheidend. Tails gibt dagegen eine eigene Aktualisierung heraus und verändert dabei die Zusammenstellung seines Tor Browsers.
uBlock Origin: Der Filter wird zum Einfallstor
Der Entdecker Smitty van Bodegom erklärt, dass eine bösartige Webseite den Element-Picker zur Aufnahme eigener, als vertrauenswürdig behandelter Filter verleiten kann. Solche Filter können JavaScript in andere Seiten einfügen. JavaScript ist Programmcode, der im Browser ausgeführt wird und das Verhalten einer Seite beeinflussen kann.
Ein Angreifer müsste damit keine Sicherheitslücke in jeder einzelnen Zielseite finden. Er würde stattdessen die Rechte der Erweiterung missbrauchen, um Code im Zusammenhang einer anderen Seite auszuführen. Der Fachbegriff dafür lautet universelles Cross-Site-Scripting, kurz universelles XSS.
Der nötige Klick muss nach der Beschreibung des Entdeckers keine bewusste Zustimmung zu einer neuen Filterregel sein. Ein unsichtbar eingebettetes Bedienfeld kann über anderen Seiteninhalten liegen. Für den Nutzer kann die Aktion deshalb wie ein gewöhnlicher Klick auf die aufgerufene Seite aussehen.
Korrigierte Erweiterung und Tails trennen
Die Versionsangaben im Sicherheitshinweis sind wichtig: Betroffen sind demnach 1.75.2 und ältere Fassungen, als korrigierte Version nennt der Entwickler 1.75.4. Die Veröffentlichung zu 1.76.0 führt zusätzliche Änderungen am Element-Picker und an betroffenen Filtern auf. Wer bereits eine neuere Fassung verwendet, sollte deshalb nicht auf die erste korrigierte Version zurückgehen.
Von der Meldung zur Notfallversion
Fehler gemeldet
Der Entwickler erhält den Hinweis auf die Schwachstelle per E-Mail.
Version 1.75.4
Die im Sicherheitshinweis als korrigiert genannte Fassung erscheint.
Weitere Absicherung
Version 1.76.0 ergänzt Prüfungen am Element-Picker und an Filtern.
Tails reagiert
Die Notfallversion 7.17.1 entfernt uBlock Origin vorübergehend.
Bei Tails zählt auch die Sicherheitsstufe
Die Tails-Mitteilung vom 17. November unterscheidet ausdrücklich zwischen den Sicherheitsstufen des Tor Browsers. Diese Einordnung gilt für den beschriebenen Fehler in der damaligen Tails-Umgebung. Sie ist keine allgemeine Zusage über die Sicherheit aller Browserfunktionen.
| Tor-Browser-Stufe | Laut Tails von dieser Lücke betroffen |
|---|---|
| Standard | Ja |
| Safer | Ja |
| Safest | Nein |
Tails erklärt außerdem, dass ein Neustart eine durch diesen Fehler eingeschleuste bösartige uBlock-Konfiguration löscht. Das ersetzt die Aktualisierung nicht: Ohne behobene Ursache könnte eine anfällige Umgebung erneut angegriffen werden.
Ein möglicher Angriff ist kein belegter Datenklau
Das Tails-Projekt erklärt in seiner Meldung, ihm sei bislang keine praktische Ausnutzung bekannt. Diese Aussage bezieht sich auf den damaligen Kenntnisstand. Aus der technischen Möglichkeit folgt deshalb weder, dass jeder Nutzer angegriffen wurde, noch dass ein bestimmtes Konto bereits kompromittiert ist.
Auch eine Zahl betroffener Nutzer lässt sich daraus nicht ableiten. Der veröffentlichte Nachweis beschreibt einen Angriffsweg und seine Voraussetzungen. Er ist keine Statistik erfolgreicher Angriffe. Wer eine aktuelle Erweiterung installiert hat, sollte den Hinweis daher zur Versionskontrolle nutzen und daraus keinen automatischen Beleg für einen früheren Datendiebstahl machen.
Jetzt aktualisieren und den Abschluss prüfen
Öffnen Sie in Firefox über das Menü „Erweiterungen und Themes“ und anschließend „Erweiterungen“. Über das Zahnrad lässt sich nach Updates suchen. Mozilla beschreibt außerdem die Anzeige kürzlich installierter Updates und die Einstellung für automatische Aktualisierungen.
Kontrollieren Sie bei uBlock Origin den tatsächlich installierten Stand und lassen Sie die regulär angebotene aktuelle Fassung installieren. Mozilla warnt davor, automatische Add-on-Updates abzuschalten: Dadurch können wichtige Sicherheitskorrekturen ausbleiben. Eine aktuelle Browser-Hauptversion allein sagt noch nicht, welche Erweiterungsversion installiert ist.
Bei Tails folgen Sie stattdessen der verlinkten Projektanleitung zur Aktualisierung und starten anschließend neu. Automatische Upgrades auf 7.17.1 sind laut Mitteilung ab Tails 7.0 vorgesehen. Beachten Sie den Unterschied zwischen Aktualisieren und Neuinstallieren: Bei einer Neuinstallation geht der dauerhafte Speicher auf dem USB-Stick laut Projekt verloren.
Häufige Fragen
Welche uBlock-Origin-Version ist korrigiert?
Der Sicherheitshinweis nennt 1.75.4 als korrigierte Fassung. Version 1.76.0 enthält zusätzliche Absicherungen. Installieren Sie die regulär angebotene aktuelle Version.
Reicht bei Tails ein Neustart?
Er löscht laut Projekt eine über diese Lücke eingeschleuste Konfiguration. Die Notfallaktualisierung bleibt erforderlich, um die anfällige Komponente aus der Umgebung zu entfernen.
Ist ein tatsächlicher Datendiebstahl nachgewiesen?
Die Tails-Mitteilung sagt, dem Projekt sei bislang keine praktische Ausnutzung bekannt. Sie beschreibt mögliche Folgen eines Angriffs, keinen bestätigten Schaden bei allen Nutzern.
Ihre Meinung ist gefragt: Prüfen Sie die Versionen Ihrer Browser-Erweiterungen selbst oder verlassen Sie sich auf automatische Updates? Schreiben Sie uns Ihre Erfahrung in die Kommentare.
Quellen und Stand
- uBlock-Origin-Entwickler: Universal XSS from website-driven element picker (Sicherheitshinweis, 15.11.2026).
- Smitty van Bodegom: Universal XSS in uBlock Origin from website-driven element picker (eigener Forschungsbericht, 15.11.2026).
- uBlock-Origin-Projekt: Version 1.76.0 (Versionshinweise, 08.11.2026).
- Tails-Projekt: Tails 7.17.1 (Notfallmeldung, 17.11.2026).
- Mozilla: Add-ons aktualisieren (Support-Dokumentation, 10.07.2025; abgerufen 19.11.2026).
Stand: 19.11.2026
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen
Kommentieren Sag uns deine Meinung →