FRITZ! bestätigt die Linux-Kernel-Schwachstelle CVE-2026-98432 für seine Router – ein Sicherheitsupdate ist noch nicht verfügbar.
Das Wichtigste in Kürze
- FRITZ! (vormals AVM) listet seit dem 6. November 2026 die Schwachstelle CVE-2026-98432 im Linux-Kernel als betroffen auf; ein Update ist laut Hersteller in Vorbereitung.
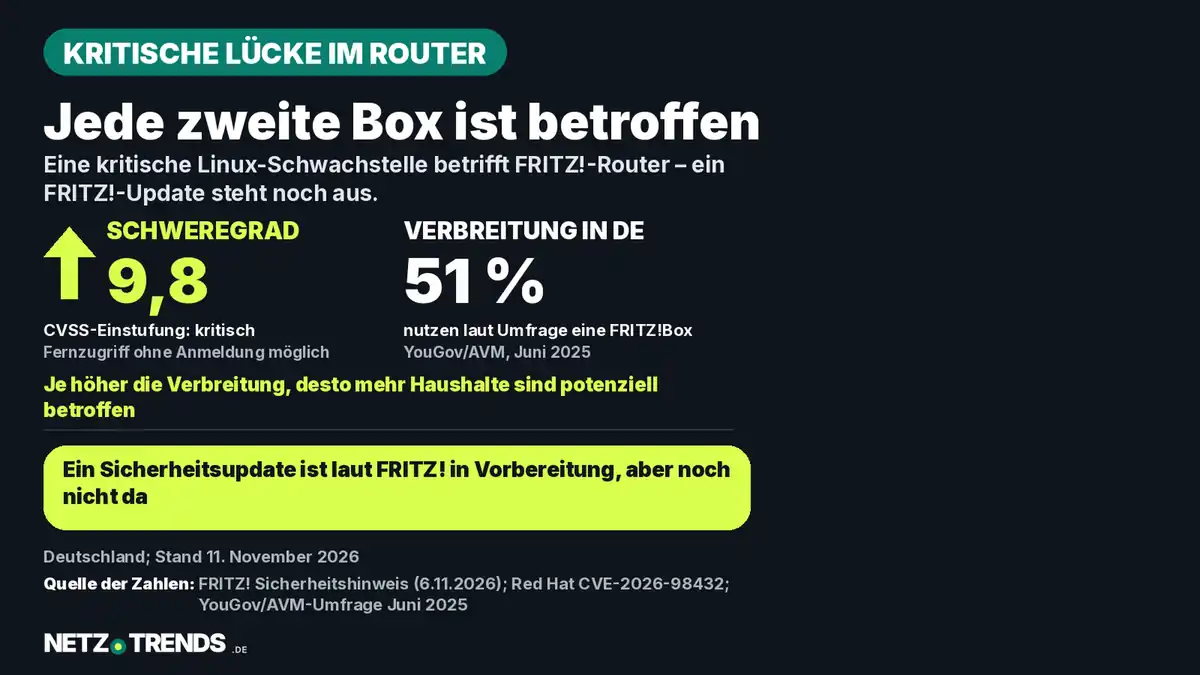
- Red Hats offizielle CVE-Datenbank bewertet die zugrunde liegende Kernel-Lücke mit einem CVSS-Wert von 9,8 von 10 – ein Angriff ist über das Netzwerk möglich, ohne Anmeldung.
- FRITZ! nennt bisher keine konkret betroffenen Modelle und erklärt, derzeit keine erfolgreiche Ausnutzung der Lücke zu kennen.
- Laut einer YouGov-Umfrage im Auftrag von FRITZ! (damals AVM) nutzen 51 Prozent der Menschen in Deutschland eine FRITZ!Box als Router.
FRITZ! meldet seit dem 6. November 2026 die kritische Linux-Lücke CVE-2026-98432 als betroffen, ein Update fehlt aber noch. Laut Umfrage nutzt gut jeder zweite Haushalt in Deutschland eine FRITZ!Box.
Der Hersteller, der sich 2025 von AVM in FRITZ! umbenannt hat, verweist auf seiner Sicherheitsseite auf die Schwachstelle, ohne betroffene Modelle oder FRITZ!OS-Versionen zu nennen. Einen Termin für das Update gibt es noch nicht.
Die Einstufung als kritisch stammt dabei nicht von FRITZ! selbst, sondern aus der offiziellen CVE-Datenbank von Red Hat, die die zugrunde liegende Linux-Kernel-Lücke technisch beschreibt.
Was FRITZ! bisher bestätigt hat
Auf seiner Sicherheitsseite listet FRITZ! seit dem 6. November 2026 die Schwachstelle CVE-2026-98432 auf: eine Lücke in der Verarbeitung eingehender IPv4-TCP-Verbindungen im Linux-Kernel. Der Hersteller erklärt dazu wörtlich:
„Vorsorglich bereiten wir Updates für betroffene Geräte vor.“
FRITZ! (vormals AVM), Sicherheitshinweis vom 6. November 2026
Welche FRITZ!-Modelle oder FRITZ!OS-Versionen betroffen sind, nennt der Hersteller bisher nicht. FRITZ! teilt zudem mit, derzeit keine erfolgreiche Ausnutzung der Lücke zu kennen – weder bei eigenen Geräten noch bei anderen Linux-basierten Systemen.
Warum Fachleute von CVSS 9,8 sprechen
CVE-2026-98432 stammt aus dem Linux-Kernel selbst und wird in der offiziellen CVE-Datenbank von Red Hat mit einem CVSS-Basiswert von 9,8 von 10 Punkten geführt, der höchsten Kategorie „kritisch“. Ursache ist laut Red Hat ein Fehler in der IPv4-Netzwerkverarbeitung: Bei gleichzeitigen TCP-Verbindungsanfragen oder Socket-Migrationen kann Speicher freigegeben werden, der noch in Gebrauch ist.
Der CVSS-Vektor zeigt, dass ein Angriff über das Netzwerk möglich ist, ohne Anmeldung und ohne Zutun der Nutzer; mögliche Folgen reichen laut Red Hat von einem Programmabsturz bis zur Ausführung von fremdem Code. Dieser Wert beschreibt die Linux-Kernel-Lücke allgemein – er sagt nicht automatisch, wie stark einzelne FRITZ!-Geräte betroffen sind, solange FRITZ! selbst keine Details veröffentlicht.
Was Nutzer jetzt tun können
Bis das Update erscheint, helfen die üblichen Schutzmaßnahmen für Router: unnötige Portfreigaben entfernen und den Fernzugriff auf die Benutzeroberfläche abschalten, wenn er nicht gebraucht wird. Ein einfacher Neustart oder ein Werksreset behebt die Lücke nicht, denn sie steckt im Programmcode des Linux-Kernels und nicht in der Konfiguration des Routers.
Checkliste: FRITZ!Box absichern, bis das Update da ist
- Automatische Firmware-Updates aktiviert lassen, damit das Update sofort ankommt.
- Fernzugriff auf die FRITZ!-Benutzeroberfläche (etwa über das Internet oder MyFRITZ!) abschalten, wenn er nicht gebraucht wird.
- Nicht benötigte Portfreigaben in den FRITZ!-Einstellungen prüfen und entfernen.
- Kein Neustart oder Werksreset als Ersatz für das Update – beides behebt die Lücke nicht.
FRITZ! kündigt an, das Update wie gewohnt über die automatische Firmware-Aktualisierung bereitzustellen, sobald es fertig ist.
Wie verbreitet FRITZ!-Router in Deutschland sind
Jede Schwachstelle in FRITZ!-Geräten betrifft potenziell einen großen Teil der deutschen Haushalte. Laut einer repräsentativen YouGov-Umfrage im Auftrag von FRITZ! (damals AVM) von Ende März/Anfang April 2025 nutzen 51 Prozent der Befragten eine FRITZ!Box als Router, deutlich vor Telekom-Routern mit 19 Prozent und Vodafone-Routern mit 10 Prozent. Für mehr als 90 Prozent der Befragten ist Sicherheit bei der Routerwahl wichtig bis sehr wichtig.
Häufige Fragen
Ist meine FRITZ!Box bereits angegriffen worden?
FRITZ! erklärt, derzeit keine erfolgreiche Ausnutzung der Schwachstelle zu kennen – weder bei eigenen Geräten noch bei anderen Linux-Systemen.
Welche FRITZ!-Modelle sind betroffen?
FRITZ! hat bislang keine Liste konkreter Modelle oder FRITZ!OS-Versionen veröffentlicht.
Hilft ein Neustart oder Werksreset gegen die Lücke?
Nein. Die Lücke steckt im Programmcode des Linux-Kernels, nicht in der Konfiguration des Routers. Nötig ist das Firmware-Update von FRITZ!.
Wann kommt das Sicherheitsupdate?
Einen Termin nennt FRITZ! bisher nicht. Der Hersteller erklärt, Updates würden wie gewohnt über die automatische Firmware-Aktualisierung bereitgestellt, sobald sie fertig sind.
Quellen und Stand
- FRITZ!: Aktuelle Sicherheitsthemen, Eintrag CVE-2026-98432 vom 6. November 2026.
- Red Hat: offizieller CVE-Eintrag CVE-2026-98432.
- FRITZ! (AVM): Pressemitteilung „Hohes Vertrauen in europäische Router“ vom 18. Juni 2025 (YouGov-Umfrage).
Recherche- und Datenstand: 11. November 2026.
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen