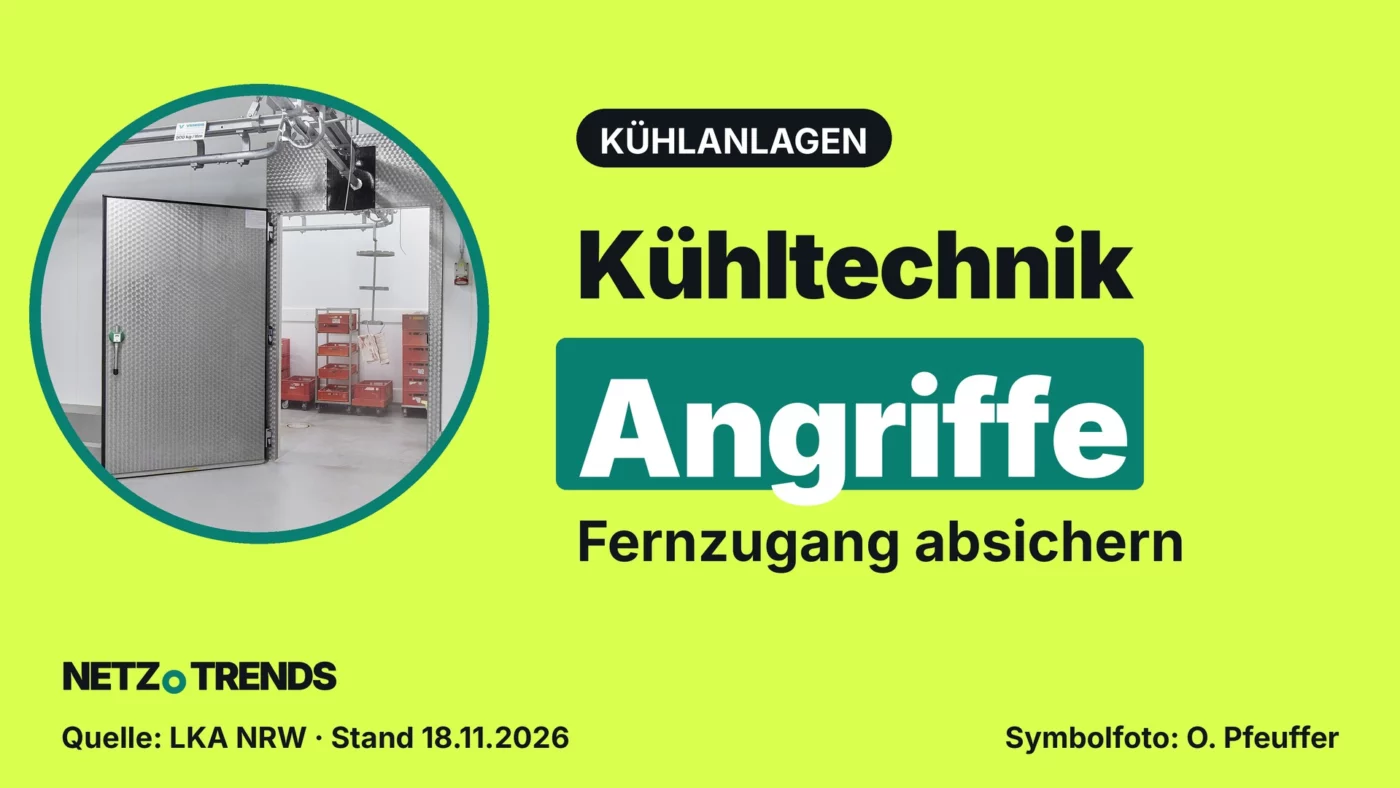
Manipulierte Kühlsteuerungen gefährden Waren und Versorgung; Betreiber müssen auch die Zugänge ihrer Dienstleister prüfen.
Das Wichtigste in Kürze
- Das LKA Nordrhein-Westfalen nennt sechs Handlungsfelder zum Schutz vernetzter Anlagen.
- Europäische Behörden verfolgen Angriffe auf gewerbliche Kühltechnik seit Oktober.
- Fraunhofer warnt davor, bei der Abwehr den laufenden Kühlprozess zu gefährden.
Das LKA Nordrhein-Westfalen empfiehlt sechs Schutzmaßnahmen für vernetzte Kühlanlagen. Anlass sind Cyberangriffe auf technische Steuerungen.
Bei solchen Angriffen geht es um mehr als gesperrte Computer. Veränderte Temperaturen können gelagerte Produkte unbrauchbar machen. Für Menschen in Deutschland betrifft das einen Teil der Infrastruktur hinter Lebensmitteln und medizinischer Versorgung.
Kühlanlagen: Der Fernzugang ist entscheidend
Die europäische Cybersicherheitsagentur ENISA und weitere EU-Stellen berichteten am 4. November über Vorfälle in mehreren Mitgliedstaaten. Gewerbliche Kühlsysteme und ähnliche Geräte waren demnach seit dem 11. Oktober betroffen. Nach einer weiteren Welle Anfang November riefen sie Organisationen auf, die Angriffsfläche der betroffenen Systeme unverzüglich zu reduzieren.
Die Mitteilung belegt eine länderübergreifende Sicherheitslage. Sie nennt jedoch keine Gesamtzahl betroffener Anlagen und erlaubt keinen Schluss, dass jede vernetzte Kühlung angegriffen wurde. Auch die Zahl gefährdeter Verbraucher lässt sich daraus nicht ableiten.
Die Warnungen reichen bis in den Oktober
Die aktuelle deutsche Warnung steht in einer längeren Folge behördlicher Hinweise. Der Zeitstrahl trennt die Veröffentlichungen vom Zeitpunkt einzelner Angriffe.
Wie sich die Warnlage entwickelte
Erster französischer Warnhinweis
CERT-FR veröffentlicht eine Warnung zu kompromittierten Fernsteuerungen von Kühlanlagen.
Gemeinsamer europäischer Aufruf
ENISA und weitere EU-Stellen fordern Maßnahmen gegen die Erreichbarkeit gefährdeter Systeme.
LKA nennt sechs Handlungsfelder
Die deutsche Polizei verbindet technische Absicherung mit betrieblicher Notfallvorsorge.
Die Dokumente beziehen sich auf unterschiedliche Zeitstände. Eine ältere Handlungsempfehlung ist deshalb keine aktuelle Freigabe einer bestimmten Geräteversion.
Sechs Handlungsfelder für Betreiber
Das LKA ordnet seine Empfehlungen in folgende Bereiche:
- Kritische Systeme absichern.
- Den Betrieb auch bei einem Angriff aufrechterhalten.
- Zuständigkeiten und Meldewege festlegen.
- Fernwartung schützen.
- Büro-IT und technische Betriebsnetze trennen.
- Temperaturen unabhängig überwachen und zuverlässig alarmieren.
Laut LKA wurden beim französischen Blutspendedienst Kühlparameter manipuliert. Die Produkte seien rechtzeitig gesichert worden; eine unmittelbare Betroffenheit deutscher Blutbanken durch diesen Vorfall sei bislang nicht festgestellt worden.
Abschalten kann den falschen Prozess treffen
Der unabhängige Blick auf die betriebliche Wirkung kommt vom Fraunhofer-Institut für Arbeitswirtschaft und Organisation IAO. Michael Kubach beschreibt, dass technische Steuerungen und externe Wartungszugänge in klassischen IT-Inventaren häufig unzureichend erfasst sind. Ein Angreifer muss nicht das gesamte Unternehmensnetz übernehmen, wenn er einen einzelnen physischen Prozess direkt beeinflussen kann.
Deshalb sollten Verantwortliche nicht allein eine technische Schwachstellenbewertung betrachten. Entscheidend sind auch die gelagerten Produkte, Ersatzanlagen und die Zeit, in der ein Ausfall noch beherrschbar ist. Derselbe Controller kann je nach Einsatzort sehr unterschiedliche Schäden ermöglichen.
Eine Abwehrmaßnahme darf den Schaden nicht selbst auslösen. Fraunhofer nennt ausdrücklich das automatische Abschalten einer Kühlanlage als problematisch. Auch ein Update kann einen Neustart erfordern oder die Zusammenarbeit von Komponenten verändern. Die zuständigen Anlagen- und Prozessverantwortlichen müssen solche Entscheidungen begleiten.
Ein Zurücksetzen beseitigt keine offene Lücke
Die französische Cybersicherheitsstelle CERT-FR unterscheidet in ihrem Warnhinweis zwischen bereits kompromittierten und noch nicht kompromittierten Anlagen. Sie empfiehlt, die direkte Internet-Erreichbarkeit zu entfernen, die Konfiguration einschließlich der Abtauzeiten zu kontrollieren und erforderliche Zugriffe über ein geschütztes Netz oder ein gesichertes virtuelles privates Netzwerk (VPN) wiederherzustellen.
Ein solches VPN schützt den Übertragungsweg; es ersetzt nicht die Prüfung der Gerätekonfiguration. CERT-FR nennt außerdem die Änderung voreingestellter Passwörter und herstellerspezifische Schutzmaßnahmen. Das Dokument wurde zuletzt am 16. Oktober aktualisiert. Für konkrete Softwarestände ist zusätzlich die aktuelle Herstellerinformation erforderlich.
Besonders deutlich warnt die Stelle vor ungeschützten Geräten ohne verfügbare Sicherheitskorrektur: Ein Zurücksetzen auf Werkseinstellungen kann Spuren eines Angriffs entfernen, lässt die ursprüngliche Verwundbarkeit aber bestehen. Ein anschließend wieder offen erreichbares Gerät kann erneut angegriffen werden.
Häufige Fragen
Geht es um private Kühlschränke?
Die europäischen Hinweise betreffen gewerbliche Kühlsysteme und ähnliche Geräte. Eine pauschale Betroffenheit privater Kühlschränke folgt daraus nicht.
Sollte ein Betrieb die Kühlung sofort abschalten?
Fraunhofer warnt vor Abwehrmaßnahmen, die den Kühlprozess selbst unterbrechen. Anlagenverantwortliche müssen die Auswirkungen prüfen.
Reicht ein Zurücksetzen auf Werkseinstellungen?
Nach CERT-FR bleibt ein Gerät ohne Sicherheitskorrektur verwundbar. Ein Reset allein beseitigt die offene Angriffsmöglichkeit nicht.
Ihre Meinung ist gefragt: Wie organisieren Sie in Ihrem Betrieb die Alarmierung bei einer Kühlstörung außerhalb der Arbeitszeit? Schreiben Sie uns Ihre Erfahrung in die Kommentare.
Quellen und Stand
- Landeskriminalamt Nordrhein-Westfalen: Cyberangriffe auf Kühlanlagen: Sicherheitsempfehlungen (Original-Pressemitteilung, 18.11.2026, 10:00 Uhr).
- ENISA und weitere EU-Stellen: Joint statement on cyber incidents in refrigeration systems across the EU (gemeinsame Erklärung, 04.11.2026).
- Fraunhofer IAO, Michael Kubach: Cyberangriffe auf Kühlsysteme: Ein Warnsignal für alle OT-Verantwortlichen (Fachbeitrag des Forschungsinstituts, 12.11.2026).
- CERT-FR: Warnung CERTFR-2026-ALE-012 zu Fernsteuerungen von Kühlanlagen (Sicherheitswarnung vom 12.10.2026, aktualisiert 16.10.2026).
Stand: 18.11.2026
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen
Kommentieren Sag uns deine Meinung →