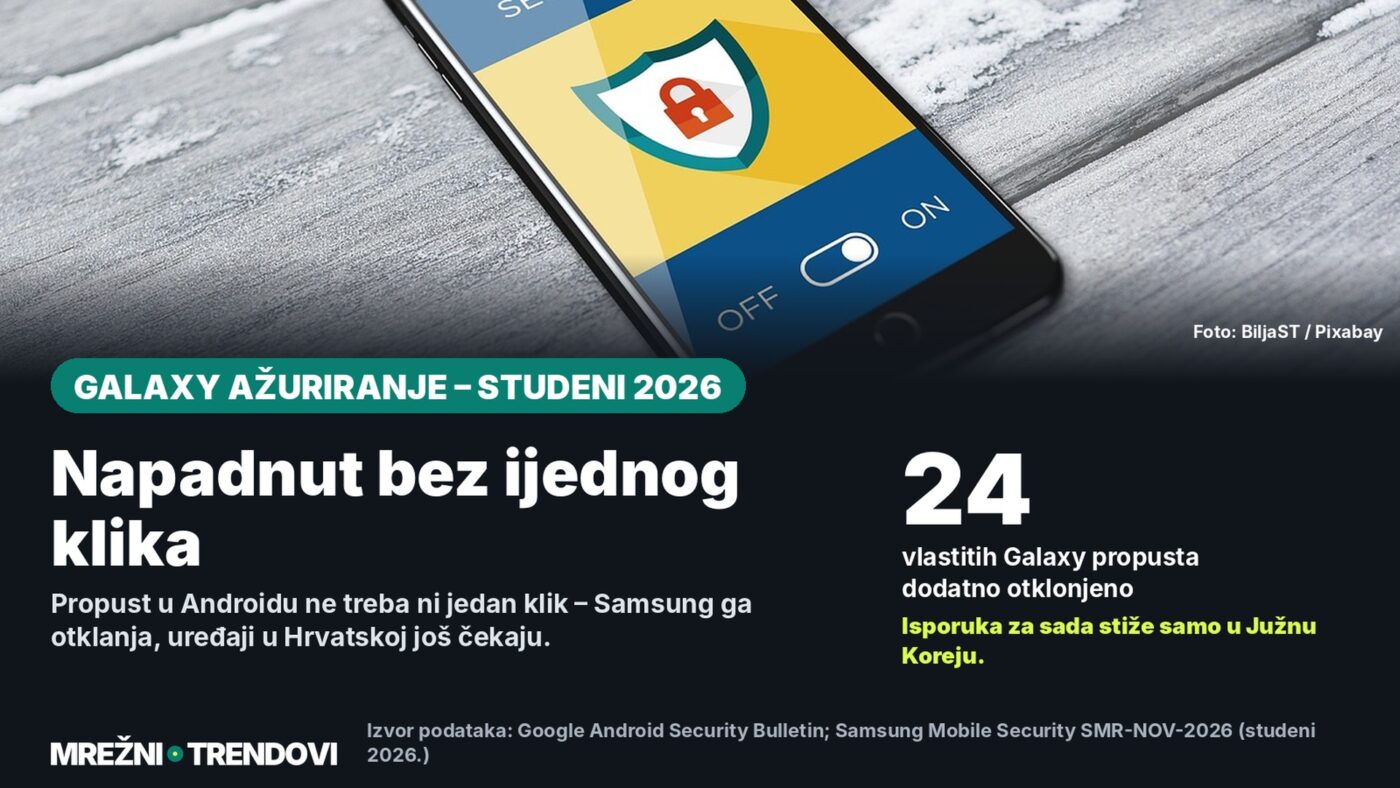
Samsung pritom otklanja i 24 vlastita Galaxy propusta; isporuka za sada stiže samo u Južnu Koreju.
Najvažnije ukratko
- Googleov sigurnosni bilten za Android od 2. studenoga 2026. (ažuriran 6. studenoga) otklonio je nekoliko propusta ocijenjenih “Critical”, uključujući jedan koji se, prema Googleu, može iskoristiti bez ikakve radnje korisnika (CVE-2026-58868).
- Samsung je 3. studenoga 2026. (ažurirano 5. studenoga) objavio vlastitu sigurnosnu nadogradnju SMR-NOV-2026, kojom dodatno otklanja 24 propusta specifična za Galaxy uređaje.
- Prema Samsungovom službenom zapisniku nadogradnji, zakrpa se od 9. studenoga 2026. isporučuje za seriju Galaxy S26 – zasad samo u Južnoj Koreji.
- Nijedan izvor još ne navodi datum isporuke za Hrvatsku; Nacionalni CERT (unutar CARNET-a) redovito objavljuje opća upozorenja o aktualnim sigurnosnim propustima.
Google i Samsung početkom studenoga objavili su mjesečne sigurnosne nadogradnje. Jedan se propust može iskoristiti bez ijednog klika, a za Galaxy uređaje u Hrvatskoj datum isporuke još nije poznat.
Prvi tjedan studenoga tradicionalno je razdoblje zakrpa kod proizvođača Androida: Google objavljuje mjesečni sigurnosni bilten, a proizvođači uređaja poput Samsunga te ispravke ugrađuju u vlastite nadogradnje, dodajući propuste u vlastitom softverskom sloju. Ovoga mjeseca jedan od otklonjenih propusta posebno je ozbiljan, a isporuka na uređaje tek počinje.
Kritični propust bez ijednog klika
U središtu Googleova sigurnosnog biltena za Android od 2. studenoga 2026. nalazi se, prema Googleu, ranjivost označena kao CVE-2026-58868 u takozvanom Frameworku, ključnoj komponenti Androida. Google je ocjenjuje kao “Critical” i navodi da se može iskoristiti na daljinu, bez dodatnih ovlasti i bez ikakve radnje korisnika – stručnjaci takav način napada nazivaju “zero-click”.
Googleov bilten dodatno navodi i druge propuste ocijenjene “Critical” i “High” u sistemskim komponentama različitih proizvođača čipova. Pogađaju li pojedini uređaj ovisi o ugrađenom procesoru i inačici Androida. Google navodi da razina sigurnosne zakrpe od 5. studenoga 2026. ili novija otklanja sve probleme navedene u biltenu.
Samsungovih 24 vlastita Galaxy propusta
Uz Androidove ispravke tvrtke Google, Samsung mjesečno objavljuje vlastitu sigurnosnu nadogradnju za Galaxy uređaje. Aktualna nadogradnja, nazvana SMR-NOV-2026, objavljena je 3. studenoga 2026., a ažurirana 5. studenoga. Samsung tvrdi da je njome otklonio 24 takozvana Samsung Vulnerabilities and Exposures (SVE) propusta – ranjivosti prisutne isključivo u vlastitom Samsungovom softveru, primjerice u unaprijed instaliranim aplikacijama.
Od tih 24 propusta Samsung javno opisuje 17: tri proizvođač ocjenjuje kao “High”, 14 kao “Moderate”. Preostalih sedam propusta nije detaljno opisano u biltenu; Samsung samo navodi da pojedini SVE unosi trenutačno ne mogu biti objavljeni, što je uobičajena praksa dok dovoljan broj uređaja ne primi zakrpu.
Isporuka: prvo Južna Koreja, Hrvatska čeka
Prema Samsungovom službenom zapisniku nadogradnji za Galaxy S26 (model SM-S942N), firmware s oznakom izradbe S942NKSS6BZK1 objavljen je 9. studenoga 2026. s razinom sigurnosne zakrpe od 5. studenoga 2026. Zapisnik navodi nadogradnju za južnokorejsko tržište; inačica za Galaxy S26 uređaje koji se prodaju u Hrvatskoj ondje još nije navedena.
Samsung mjesečne nadogradnje u pravilu isporučuje postupno – po državama, mobilnim operaterima i modelima, ponekad tijekom nekoliko tjedana. Iz dostupnih izvora za Hrvatsku zasad nije moguće utvrditi datum. Nakon serije S26 trebali bi uslijediti preklopivi modeli Z Fold8 i Z Flip8. Svi uređaji bez zakrpe koji koriste inačice Androida navedene u biltenu ostaju izloženi temeljnim propustima, neovisno o proizvođaču.
Popis za provjeru: što možete učiniti odmah
- U izborniku Postavke > Nadogradnja softvera (na Samsung uređajima) odnosno Postavke > Sustav > Sigurnosna nadogradnja provjerite koja je razina zakrpe instalirana.
- Ostavite automatske nadogradnje uključenima kako bi se zakrpa instalirala čim postane dostupna za vaš uređaj.
- Aplikacije i dalje preuzimajte isključivo s Google Play Storea te držite uključenim Google Play Protect.
- Ne instalirajte neslužbeni firmware s stranica trećih strana samo da biste brže došli do zakrpe.
Tko posjeduje stariji Galaxy model koji više ne prima mjesečne sigurnosne nadogradnje, ostaje izložen temeljnim Android propustima. Samsung razdoblja podrške za svoje modele navodi na vlastitoj stranici podrške.
Česta pitanja
Je li moj Samsung Galaxy uređaj pogođen zero-click propustom iako još nemam nadogradnju?
Načelno da, ako uređaj koristi jednu od inačica Androida navedenih u biltenu i još nije instalirao zakrpu od 5. studenoga 2026. Rizik se smanjuje tek nakon instalacije nadogradnje.
Što znači “zero-click” kod sigurnosnog propusta?
To znači da napadači mogu iskoristiti propust a da pogođena osoba ništa ne mora kliknuti, otvoriti ili potvrditi. Prema Googleu, to je slučaj s CVE-2026-58868 u Android Frameworku.
Kada će korisnici Galaxy uređaja u Hrvatskoj dobiti nadogradnju?
Prema dostupnim izvorima, to još nije poznato. Samsung nadogradnje isporučuje postupno, prema državi, operateru i modelu; zasad Samsungov službeni zapisnik studenu nadogradnju navodi samo za seriju Galaxy S26 u Južnoj Koreji.
Koji propusti pogađaju posebno Galaxy uređaje, a koji sve Android pametne telefone?
Propusti navedeni u Googleovom biltenu, uključujući CVE-2026-58868, načelno pogađaju sve Android uređaje s navedenim inačicama. 24 SVE propusta iz Samsungove vlastite nadogradnje odnose se isključivo na softver koji Samsung sam dodaje Androidu.
Izvori i datum
- Android Open Source Project: sigurnosni bilten za Android za studeni 2026., objavljen 2. studenoga 2026., ažuriran 6. studenoga 2026.
- Samsung Mobile Security: bilten SMR-NOV-2026, objavljen 3. studenoga 2026., ažuriran 5. studenoga 2026.
- Samsung: službeni zapisnik nadogradnji firmvera za Galaxy S26 (SM-S942N)
- Nacionalni CERT (CARNET): opće upute o instalaciji sigurnosnih nadogradnji
Istraživanje i stanje podataka na dan: 14. studenoga 2026.
Napomena o transparentnosti: pri istraživanju, strukturiranju i pisanju ovog članka korišteni su alati potpomognuti umjetnom inteligencijom. Korišteni izvori navedeni su u članku. Objava slijedi tek nakon ručnog uredničkog odobrenja. Lokalno izdanje izrađeno na temelju članka s Mrežni trendovi, istraženo za Hrvatsku. Napomena o izvornoj slici: simbolična fotografija zaštićenog pametnog telefona.
Podijeli članak