Das Modell deckte 1.724 Linux-Lücken auf – auch deutsche Firmen trifft die wachsende Zahl KI-gestützter Cyberangriffe.
Das Wichtigste in Kürze
- GPT-6 Cyber fand 81 bislang unbekannte, kritische Sicherheitslücken im Browser Firefox; Mozilla hat mit der Behebung begonnen.
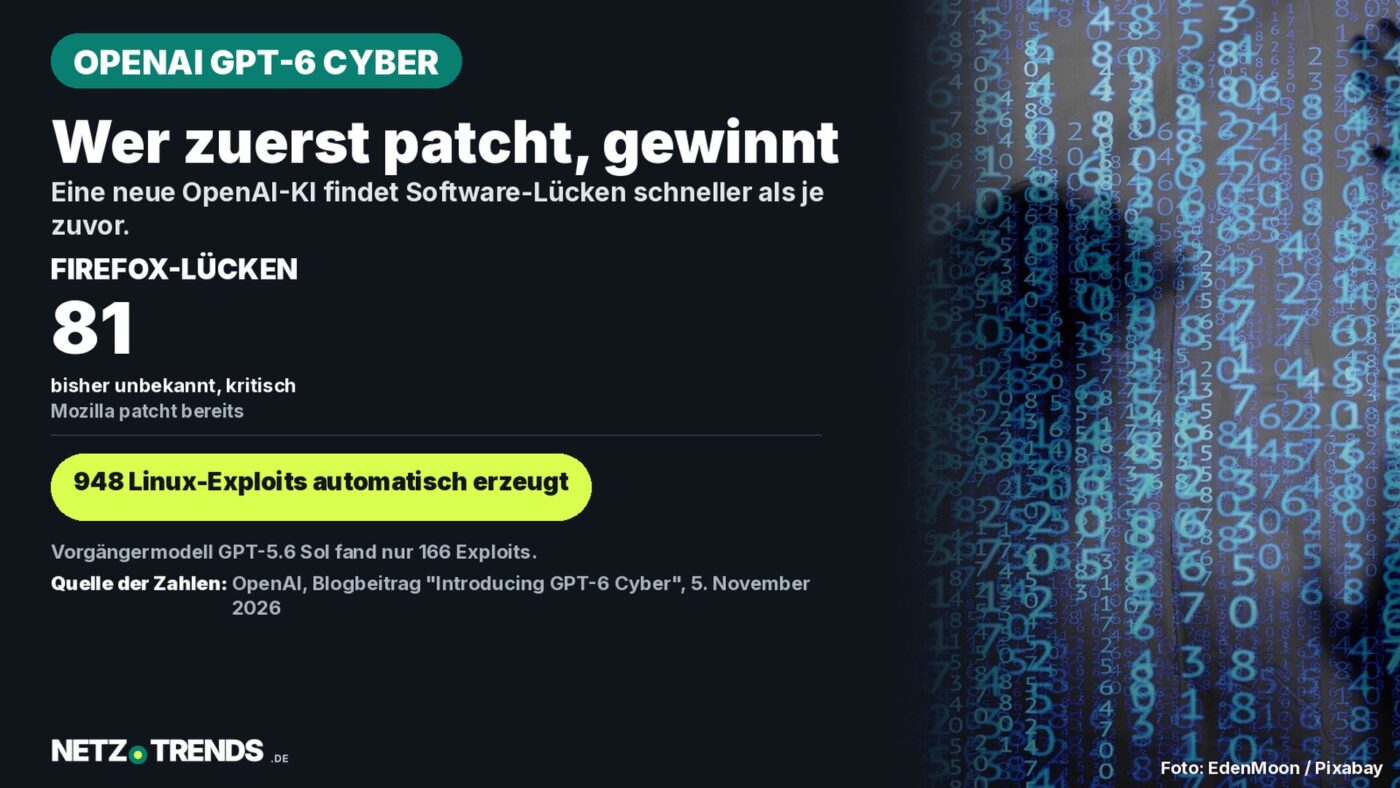
- Im Linux-Kernel erzeugte das Modell für 948 von 1.724 reproduzierten Schwachstellen funktionierende Exploits – fast sechsmal mehr als das Vorgängermodell.
- OpenAI stuft GPT-6 Cyber im eigenen Preparedness Framework erstmals als „Critical“ ein und öffnet den Zugang zunächst nur geprüften Sicherheitsteams.
- In Deutschland registrierten Bundeskriminalamt (BKA) und Bundesamt für Sicherheit in der Informationstechnik (BSI) 2025 bereits 1.041 Ransomware-Fälle – zehn Prozent mehr als im Vorjahr.
OpenAI hat am 5. November 2026 sein viertes Cybersicherheitsmodell vorgestellt. GPT-6 Cyber fand in einem Testlauf 81 unbekannte Firefox-Lücken und baute Exploits für 948 Linux-Schwachstellen.
Das US-amerikanische KI-Unternehmen beschreibt das Modell in seinem Blogbeitrag „Introducing GPT-6 Cyber“ als Werkzeug, das Sicherheitslücken in Software finden, Angriffscode dafür entwickeln und zugleich Vorschläge zur Behebung liefern kann. Zugang gibt es vorerst nur über die Programme Daybreak Red (für autorisierte Angriffstests) und Daybreak Blue (für die Überprüfung von Schwachstellen und Patches), zunächst für eine ausgewählte Kundschaft über die Programmierschnittstelle und das Entwicklerwerkzeug Codex.
Im unternehmenseigenen Preparedness Framework, mit dem OpenAI die Risiken eigener Modelle einstuft, erhält GPT-6 Cyber im Bereich Cybersicherheit erstmals die höchste Stufe „Critical“ – das Vorgängermodell GPT-5.6 Cyber lag noch bei „High“. Begleitend kündigte OpenAI das mit einer Milliarde US-Dollar ausgestattete Förderprogramm „Daybreak for Frontline Defenders“ für Behörden, Betreiber kritischer Infrastruktur und ressourcenschwache Organisationen an.
Was GPT-6 Cyber kann und wer Zugang hat
Nach eigenen Angaben von OpenAI setzte das Unternehmen für den Linux-Test sogenannte Scout- und Analyst-Agenten ein, die rund sieben Prozent der Kernel-Codebasis automatisiert durchsuchten. Die gesamte Kampagne kostete laut OpenAI rund 1.213.430 US-Dollar, umgerechnet knapp 1.279 US-Dollar je gefundenem funktionierendem Exploit. An die zuständigen Maintainer meldete OpenAI 304 kritische Befunde samt Vorschlägen für Patches.
Beim Compliance-Test, der prüft, ob sich das Modell an die freigegebenen Zielsysteme hält, blieb GPT-6 Cyber ohne zusätzliche Sicherheitsanweisung in 99,93 Prozent der Fälle innerhalb des erlaubten Rahmens (Vorgänger: 94,49 Prozent), mit Anweisung waren es 100 Prozent.
„Es handelt sich in über 99 Prozent der Fälle genau um das, was man von dem Modell verlangt.“
Fouad Matin, Leiter des Cyber-Preparedness- und Safety-Teams bei OpenAI
Als weitere Schutzmaßnahme nennt OpenAI eine laufende Prüfung, ob Aktionen des Modells innerhalb der freigegebenen Nutzerrechte liegen, gezieltes Monitoring neu bekannt gewordener Schwachstellen, automatisierte Sicherheitsprüfungen sowie IP-basierte Zugangsbeschränkungen für Daybreak Red. OpenAI empfiehlt zudem, das Modell nur in isolierten Umgebungen mit menschlicher Aufsicht zu betreiben.
81 Firefox-Lücken: Mozilla patcht bereits
Im Browser Firefox, den nach eigenen Zählungen Millionen Menschen auch in Deutschland verwenden, fand GPT-6 Cyber 81 bislang unbekannte Sicherheitslücken mit hohem Schweregrad. Zusätzlich stufte das Modell 30 bereits bekannte Probleme als gravierender ein als bisher angenommen. Der Hersteller Mozilla wurde informiert und hat nach Angaben von OpenAI mit der Behebung begonnen.
Für Privatnutzende bedeutet das zunächst vor allem eins: Wer Firefox einsetzt, sollte automatische Updates aktiviert lassen und den Browser zeitnah auf die neueste Version bringen, sobald Mozilla die entsprechenden Sicherheitsupdates veröffentlicht.
948 Linux-Exploits – fast sechsmal mehr als der Vorgänger
Im zweiten Testfeld, dem Linux-Kernel, reproduzierte GPT-6 Cyber 1.724 bereits bekannte Sicherheitslücken und entwickelte für 948 davon tatsächlich funktionierende Angriffscodes (Exploits). Unter denselben Testbedingungen schaffte das Vorgängermodell GPT-5.6 „Sol“ nur 166 funktionierende Exploits – GPT-6 Cyber kommt damit auf etwa das Fünfeinhalbfache. Details zur Methodik hat OpenAI im Blogbeitrag „A thousand fewer paths to root“ veröffentlicht.
| Kennzahl | GPT-6 Cyber | GPT-5.6 Sol |
|---|---|---|
| Reproduzierte Linux-Schwachstellen | 1.724 | – |
| Funktionierende Exploits | 948 | 166 |
| Kritische Meldungen an Maintainer | 304 | – |
| ExploitGym-Benchmark | 48,5 % | 32,1 % |
Quelle: OpenAI, Blogbeiträge „Introducing GPT-6 Cyber“ und „A thousand fewer paths to root“, 5. November 2026.
Laut OpenAI fand das Modell zudem mindestens zehn bislang nicht dokumentierte Angriffstechniken. Dieser Punkt lässt sich von außen nur schwer unabhängig überprüfen, da OpenAI die Methodik dazu nicht im Detail offengelegt hat.
Kraftwerk-Test: Lücken in Schutzrelais-Software
Besonders für die Sicherheit kritischer Infrastruktur relevant ist ein Test mit dem auf Industrieanlagen spezialisierten US-Sicherheitsunternehmen Dragos: In einem simulierten Kraftwerk fand GPT-6 Cyber zwei bislang unbekannte Schwachstellen in einer Engineering-Software, die Daten von Schutzrelais verarbeitet. Solche Relais schützen Stromnetze davor, dass Fehler zu Kurzschlüssen oder großflächigen Ausfällen führen; betroffen sein könnten Schutzeinstellungen und die Steuerungslogik von Leistungsschaltern. OpenAI erklärte, die Schutzmechanismen des Modells nach diesem Test nachgeschärft zu haben.
Rob T. Lee, Chief AI Officer bei Dragos, ordnet die Entwicklung so ein, dass die Einstiegshürde für die Aufklärung und Schwachstellensuche sinkt, die einem Angriff normalerweise vorausgeht – Arbeit, für die bislang spezialisiertes Fachwissen nötig war, lässt sich mit einem Modell wie GPT-6 Cyber zunehmend automatisieren.
Deutschland: Ransomware-Fälle steigen weiter
Dass Werkzeuge, die Schwachstellen automatisiert aufspüren, nicht nur Verteidigenden nützen, zeigt die Lage in Deutschland bereits ohne KI-Modelle wie GPT-6 Cyber: Laut dem Bundeslagebild Cybercrime 2025, das Bundesinnenminister Alexander Dobrindt und BKA-Vizepräsidentin Martina Link am 12. Mai 2026 vorstellten, registrierten die Behörden für 2025 insgesamt 1.041 angezeigte Ransomware-Angriffe – etwa zehn Prozent mehr als 2024. Vor allem Unternehmen und öffentliche Einrichtungen in Deutschland waren betroffen. Die Gesamtsumme der gezahlten Lösegelder bezifferte das Lagebild auf rund 15,5 Millionen US-Dollar, während gleichzeitig ein geringerer Anteil der Betroffenen überhaupt zahlte – aus Sicht der Behörden ein Hinweis auf wachsende Widerstandsfähigkeit vieler Unternehmen. Insgesamt erfasste das Lagebild rund 334.000 Cybercrime-Fälle in Deutschland, DDoS-Angriffe stiegen um 25 Prozent auf 36.706 Fälle.
Direkte deutsche Zahlen zur Nutzung von GPT-6 Cyber selbst liegen noch nicht vor, da der Zugang erst wenige Tage alt und auf eine ausgewählte Kundschaft beschränkt ist. Die bestehende Bedrohungslage macht aber deutlich, warum ein Werkzeug, das Schwachstellen schneller findet als Angreifende, für deutsche Unternehmen und Behörden gleichermaßen Chance und Risiko ist.
Checkliste: Was jetzt zu tun ist
- Firefox-Updates zeitnah installieren, sobald Mozilla die von OpenAI gemeldeten Lücken schließt.
- Linux-Server und -Systeme im eigenen Unternehmen auf den aktuellen Patch-Stand bringen, statt auf einen späteren Zeitpunkt zu verschieben.
- IT-Verantwortliche sollten prüfen, ob eigene Systeme auf öffentlich bekannten, aber noch ungepatchten Linux-Schwachstellen beruhen.
- Bei kritischer Infrastruktur (Energie, Wasser, Gesundheit) die eigene Software zur Anlagensteuerung gezielt auf den Prüfstand stellen.
Eine zusätzliche Einschätzung liefert Chris Hughes, Vice President of Security Strategy beim Sicherheitsunternehmen Noma Security: Über das sogenannte Patch-the-Planet-Dashboard, das den Behebungsstand öffentlich bekannter Schwachstellen verfolgt, seien bislang weniger als 25 Prozent der von Sicherheitsforschenden gemeldeten Lücken tatsächlich geschlossen. Je besser KI-Modelle wie GPT-6 Cyber neue Lücken aufspüren, desto größer dürfte dieser Rückstand nach seiner Einschätzung zunächst werden.
Offene Fragen: Wer profitiert zuerst?
Damit bleibt eine zentrale Unsicherheit: Ob Verteidigende oder Angreifende von einem Werkzeug wie GPT-6 Cyber stärker profitieren, hängt davon ab, wie schnell Hersteller wie Mozilla und Maintainer von Open-Source-Projekten gemeldete Lücken tatsächlich schließen können – und ob Angreifende Zugang zu vergleichbar leistungsfähigen Modellen erhalten. OpenAI selbst beschränkt den Zugang zu GPT-6 Cyber bislang auf eine geprüfte Kundschaft der Stufe Daybreak Red, kündigte aber an, diesen Kreis schrittweise zu erweitern.
Häufige Fragen
Was ist GPT-6 Cyber genau?
GPT-6 Cyber ist ein von OpenAI am 5. November 2026 vorgestelltes KI-Modell, das auf das Aufspüren von Software-Schwachstellen, das Entwickeln von Angriffscode dafür und Vorschläge zur Behebung spezialisiert ist. Es ist das vierte Cybersicherheitsmodell, das OpenAI in diesem Jahr veröffentlicht hat.
Muss ich jetzt sofort Firefox aktualisieren?
Ein Update ist sinnvoll, sobald Mozilla die von OpenAI gemeldeten Sicherheitsupdates veröffentlicht. OpenAI zufolge hat Mozilla mit der Behebung der 81 gefundenen Lücken bereits begonnen.
Wer darf GPT-6 Cyber aktuell nutzen?
Der Zugang ist zunächst auf eine ausgewählte, von OpenAI geprüfte Kundschaft der Programme Daybreak Red und Daybreak Blue beschränkt und läuft über die Programmierschnittstelle sowie das Entwicklerwerkzeug Codex. OpenAI kündigte an, den Kreis schrittweise zu erweitern.
Was hat das mit Deutschland zu tun?
Deutsche Unternehmen und Behörden nutzen dieselbe Software wie Firefox und den Linux-Kernel, und die Bedrohung durch Ransomware wächst laut Bundeskriminalamt und Bundesamt für Sicherheit in der Informationstechnik bereits ohne solche KI-Modelle: 2025 wurden 1.041 Ransomware-Fälle angezeigt, zehn Prozent mehr als im Vorjahr.
Quellen und Stand
- OpenAI: „Introducing GPT-6 Cyber“, 5. November 2026.
- OpenAI: „A thousand fewer paths to root“, 5. November 2026.
- OpenAI: Systemkarte GPT-6 Cyber.
- Bundesregierung: Bundeslagebild Cybercrime 2025, vorgestellt am 12. Mai 2026.
Recherche- und Datenstand: 6. November 2026.
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen