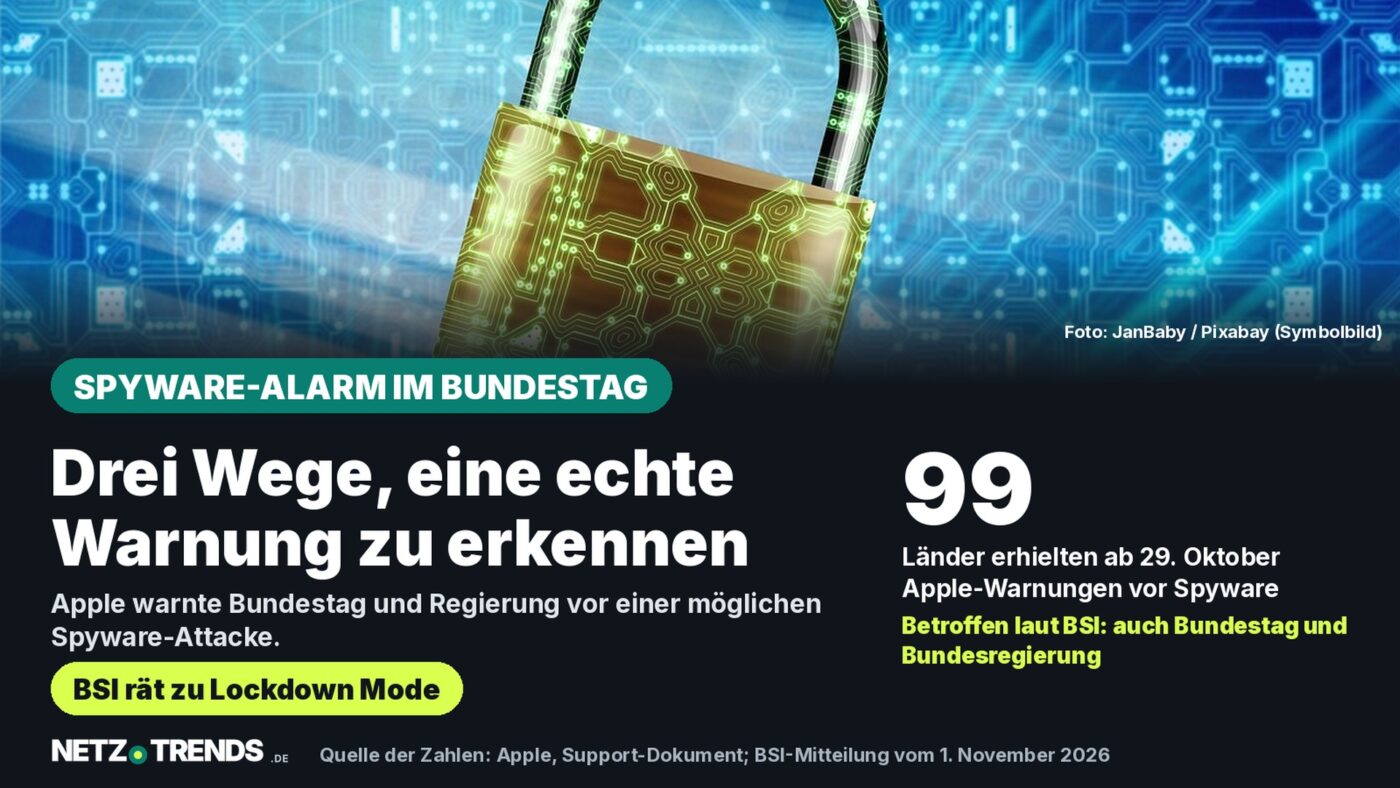
Bundestag und Regierung erhielten ab 29. Oktober Apple-Warnungen vor Söldner-Spyware – Minister Wildberger bestätigt den Vorfall.
Das Wichtigste in Kürze
- Apple hat ab dem 29. Oktober 2026 Nutzerinnen und Nutzer in 99 Ländern vor möglichen Spyware-Angriffen gewarnt, darunter auch Mitglieder des Bundestags und der Bundesregierung.
- Das Bundesamt für Sicherheit in der Informationstechnik (BSI) rät Betroffenen, ihr iPhone vorsorglich als kompromittiert zu behandeln, es vom Netz zu trennen, den Lockdown Mode zu aktivieren und es forensisch prüfen zu lassen.
- Bundesdigitalminister Karsten Wildberger bestätigte den Vorfall in der ARD-Sendung „Bericht aus Berlin“ und sprach von einem raschen Handeln des BSI.
- Apple nennt weder die genutzte Schwachstelle noch mutmaßliche Angreifer; solche Angriffe richten sich laut Sicherheitsforschern meist gegen Journalistinnen und Journalisten, Aktivistinnen und Aktivisten sowie Diplomatinnen und Diplomaten.
Apple hat erneut Mitglieder des Bundestags und der Bundesregierung vor einer möglichen Spyware-Attacke gewarnt. Das BSI rät Betroffenen, ihr iPhone vorsorglich als kompromittiert zu behandeln.
Die Warnungen trafen ab dem 29. Oktober 2026 auf betroffenen Geräten ein, einen Tag später bestätigte Apple die neue Angriffswelle offiziell. Weltweit erhielten nach Angaben des Unternehmens Nutzerinnen und Nutzer in 99 Ländern eine solche Mitteilung – darunter, wie das BSI den Betroffenen in Deutschland mitteilte, auch Abgeordnete des Bundestags und Mitglieder der Bundesregierung.
Apple ordnet solche Angriffe grundsätzlich keiner bestimmten Regierung oder Gruppe zu und bestätigt auch nicht, ob ein Gerät tatsächlich erfolgreich kompromittiert wurde. Die Warnung bedeutet laut Apple lediglich, dass ein Gerät als mutmaßliches Ziel identifiziert wurde.
Was Apple den Betroffenen mitteilte
Apple verschickt seine sogenannten Threat Notifications laut eigener Angabe seit 2021 und hat damit nach Unternehmensangaben bislang Nutzerinnen und Nutzer in mehr als 150 Ländern erreicht. Erst im August 2026 hatte eine vergleichbare Welle Betroffene in 110 Ländern erreicht. Apple bezeichnet die Warnungen als besonders verlässlich.
„Apple threat notifications are high-confidence alerts.“
Apple, Support-Dokument „About Apple threat notifications and protecting against mercenary spyware“
Auf Deutsch bedeutet das sinngemäß: Apple verschickt die Warnungen nur, wenn das Unternehmen durch eigene Bedrohungsanalysen mit hoher Sicherheit von einem gezielten Angriff ausgeht. Betroffene werden laut Apple auf drei Wegen informiert: durch eine Meldung direkt auf dem iPhone, durch eine E-Mail von der Adresse threat-notifications@email.apple.com, und durch ein Banner nach der Anmeldung auf account.apple.com.
Nur über diese drei Kanäle lässt sich die Echtheit einer Warnung prüfen. Apple fragt dabei nie nach Klicks auf Links, Datei-Downloads, Passwörtern oder Bestätigungscodes.
Das rät das BSI den Betroffenen
Das BSI kontaktierte die betroffenen Abgeordneten und Regierungsmitglieder in Deutschland nach übereinstimmenden Berichten am 1. November 2026. Die Behörde empfiehlt demnach, das eigene Gerät vorsorglich als kompromittiert zu behandeln, es von WLAN und Mobilfunknetz zu trennen und forensisch untersuchen zu lassen – auch wenn dem BSI zu diesem Zeitpunkt kein Fall eines tatsächlich erfolgreichen Zugriffs bekannt war.
Bundesdigitalminister Karsten Wildberger bestätigte den Vorfall in der ARD-Sendung „Bericht aus Berlin“. Er sagte sinngemäß, das BSI habe sehr schnell gehandelt und die betroffenen Personen umgehend kontaktiert. Zahlen oder Namen nannte er nicht und bezeichnete weitere Spekulationen als verfrüht. Einen zwingenden Zusammenhang mit Künstlicher Intelligenz sehe er nicht, die Lage bereite ihm aber Sorge.
Wer hinter der Spyware-Welle steckt
Offen blieb am Tag der Veröffentlichung dieses Artikels, wer die Angriffe ausführte. Apple nennt grundsätzlich weder Hersteller noch Schwachstelle, um Angreifern keine zusätzlichen Hinweise zu liefern. In Berichten über frühere Wellen diente das Pegasus-Programm des israelischen Unternehmens NSO Group wiederholt als historischer Vergleichspunkt für die Fähigkeiten solcher Software – ein konkreter Bezug zur aktuellen Welle besteht nach bisherigem Kenntnisstand nicht.
Derartige, hochspezialisierte Spyware kann nach Einschätzung von Sicherheitsforschern verschlüsselte Nachrichten, Anrufprotokolle, Kontakte, Kalendereinträge und Standortdaten auslesen und Kamera sowie Mikrofon eines Geräts aus der Ferne aktivieren. Ein Teil solcher Angriffe nutzt sogenannte Zero-Click-Schwachstellen etwa über iMessage aus, bei denen Nutzerinnen und Nutzer nicht einmal selbst auf einen Link klicken müssen.
Nach Einschätzung von Sicherheitsforschern liegen die Kosten für einen einzelnen erfolgreichen Angriff dieser Art häufig im Bereich mehrerer Millionen Euro – ein Grund, warum vor allem Journalistinnen und Journalisten, Aktivistinnen und Aktivisten, Diplomatinnen und Diplomaten sowie Politikerinnen und Politiker zu den klassischen Zielgruppen zählen.
International wird seit 2024 am sogenannten Pall-Mall-Prozess gearbeitet, einer von Großbritannien und Frankreich angestoßenen Initiative gegen den Missbrauch kommerzieller Überwachungssoftware. Mehr als zwei Dutzend Staaten haben sich inzwischen einem Verhaltenskodex für Regierungen angeschlossen, ein ergänzender Kodex für Hersteller solcher Software soll nach Angaben der britischen Regierung folgen.
So schützen sich alle Nutzerinnen und Nutzer
Wer tatsächlich eine Apple-Warnung erhalten hat, sollte laut Apple und BSI zunächst den sogenannten Lockdown Mode aktivieren – eine optionale Schutzfunktion für iPhone, iPad und Mac, die typische Angriffswege wie Nachrichten-Anhänge, Linkvorschauen und eingehende Einladungen unbekannter Kontakte stark einschränkt. Zusätzlich empfiehlt sich fachliche Unterstützung, etwa über die rund um die Uhr erreichbare Digital Security Helpline der Organisation Access Now.
Praktische Checkliste: Was bei einer Apple-Warnung zu tun ist
- Echtheit ausschließlich über die eigenen Apple-Kanäle prüfen: direkt auf dem iPhone, per E-Mail von „threat-notifications@email.apple.com“ oder im Banner nach dem Login auf account.apple.com.
- Niemals auf Links klicken oder Anhänge öffnen, die angeblich von Apple stammen – echte Warnungen verlangen nie die Eingabe von Passwörtern, Codes oder Datei-Downloads.
- Bei einer echten Warnung den Lockdown Mode in den iPhone-Einstellungen aktivieren und das Gerät vorsorglich vom Netz trennen.
- Unabhängige Beratung einholen, etwa über die Digital Security Helpline von Access Now.
- Unabhängig von einer Warnung für alle Nutzerinnen und Nutzer: Betriebssystem konsequent aktuell halten, Zwei-Faktor-Authentifizierung und ein starkes Apple-Passwort einrichten, Stolen Device Protection aktivieren und Apps ausschließlich aus dem App Store laden.
Diese Grundregeln schützen nicht nur vor hochspezialisierter Söldner-Spyware, sondern auch vor deutlich häufigeren Betrugsversuchen wie gefälschten Apple-Mails oder SMS-Phishing – ein Grund, warum Sicherheitsbehörden sie unabhängig vom konkreten Anlass empfehlen.
Häufige Fragen
Was ist „mercenary spyware“?
Damit sind hochspezialisierte, kommerziell vertriebene Überwachungsprogramme gemeint, die gezielt gegen Einzelpersonen eingesetzt werden und tief in ein Smartphone eindringen können – bis hin zum Mitlesen verschlüsselter Nachrichten und zur Fernsteuerung von Kamera und Mikrofon.
Nach Einschätzung von Sicherheitsforschern kostet ein einzelner erfolgreicher Angriff häufig mehrere Millionen Euro. Deshalb zählen vor allem Journalistinnen und Journalisten, Aktivistinnen und Aktivisten sowie Diplomatinnen und Diplomaten zu den klassischen Zielgruppen.
Wie erkenne ich eine echte Apple-Warnung?
Apple informiert ausschließlich über drei eigene Kanäle: eine Meldung direkt auf dem iPhone, eine E-Mail von threat-notifications@email.apple.com an die mit dem Apple-Account verknüpfte Adresse, und ein Banner nach der Anmeldung auf account.apple.com. Apple fragt dabei nie nach Passwörtern, Codes oder Datei-Downloads.
Was macht der Lockdown Mode genau?
Der Lockdown Mode ist eine optionale Apple-Funktion für iPhone, iPad und Mac, die die Angriffsfläche eines Geräts deutlich verkleinert: Er schränkt unter anderem Nachrichten-Anhänge, Linkvorschauen und eingehende Einladungen oder Anrufe unbekannter Kontakte ein. Das BSI empfiehlt die Aktivierung allen, die eine Apple-Warnung erhalten haben.
Wer steckt hinter der aktuellen Angriffswelle?
Das ist nach bisherigem Kenntnisstand offen. Apple benennt grundsätzlich weder die ausgenutzte Schwachstelle noch mutmaßliche Angreifer oder Regierungen, um keine zusätzlichen Hinweise zu liefern. Auch das BSI und Bundesdigitalminister Karsten Wildberger haben dazu bislang keine Angaben gemacht.
Quellen und Stand
- Apple: „About Apple threat notifications and protecting against mercenary spyware“, support.apple.com, Stand 13. August 2026.
- Bundesamt für Sicherheit in der Informationstechnik (BSI): Mitteilung an betroffene Abgeordnete und Regierungsmitglieder vom 1. November 2026, berichtet über bsi.bund.de.
- ARD, „Bericht aus Berlin“: Interview mit Bundesdigitalminister Karsten Wildberger, 2. November 2026.
- Regierung des Vereinigten Königreichs: „The Pall Mall Process Code of Practice for States“, gov.uk.
Recherche- und Datenstand: 3. November 2026.
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen