Eine manipulierte SMS lässt laufende Anrufe abbrechen, offengelegt am 29. Oktober 2026 – Android 12 und 13 bleiben ohne Fix
Das Wichtigste in Kürze
- Eine einzelne, präparierte SMS crasht ohne jedes Zutun der Empfängerin oder des Empfängers das Telefon-Modul von Android-Smartphones und bricht laufende Anrufe ab, auch Notrufe.
- Betroffen sind nach Angaben des Sicherheitsforschers Android 12 bis 17; Google schloss die Lücke im Sicherheitsupdate vom Oktober 2026, aber nur für Android 14 bis 17.
- Für Android 12 und 13 gibt es bislang keinen offiziellen Patch, obwohl dort derselbe fehlerhafte Code läuft.
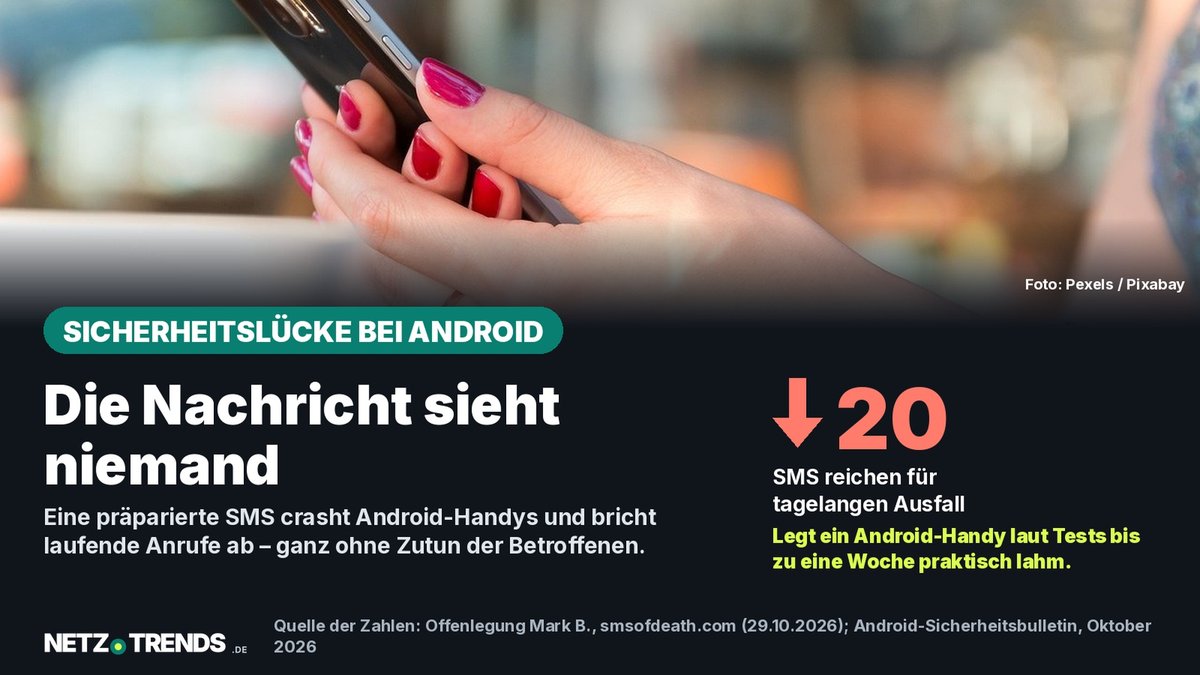
Eine einzige SMS legt ein Android-Smartphone lahm und kappt laufende Anrufe, ganz ohne Zutun der Betroffenen. Der Sicherheitsforscher Mark B. nennt die Lücke „SMS of Death“.
Die Nachricht kommt lautlos. Wer betroffen ist, sieht in der Regel keine SMS im Posteingang, keine Benachrichtigung, keinen Hinweis auf einen Absender – nur einen abrupt endenden Anruf oder ein kurz eingefrorenes Telefon. Android verarbeitet die manipulierte Nachricht, bevor sie überhaupt im sichtbaren Nachrichtenverlauf ankommt.
Google hat die Lücke nach eigenen Unterlagen des Forschers bereits im Mai 2026 über das eigene Bug-Bounty-Programm gemeldet bekommen und im Juni einen Korrektur-Commit verfasst. Trotzdem taucht die Schwachstelle unter ihrer CVE-Nummer im offiziellen Android-Sicherheitsbulletin für Oktober 2026 nicht auf – ein Punkt, den auch der Forscher selbst offen lässt.
Wie die Attacke technisch funktioniert
Der Angriff nutzt eine veraltete Mobilfunktechnik namens WAP Push – ursprünglich dafür gedacht, Netzbetreibern das Versenden von Konfigurationsnachrichten an Telefone zu erlauben. Android verarbeitet solche Nachrichten über die Funktion WapPushOverSms.decodeWapPdu() im Telefonie-Bestandteil des Betriebssystems. Laut der technischen Analyse des Forschers liest diese Funktion einen Längenwert aus der Nachricht aus, ohne ihn ausreichend zu prüfen. Bei einer absichtlich falsch formatierten Nachricht kippt dieser Wert ins Negative, Android versucht daraufhin, ein Datenfeld mit negativer Größe anzulegen, und stürzt mit einer unbehandelten Ausnahme ab.
Praktisch bedeutet das: Eine Angreiferin oder ein Angreifer braucht nur die Rufnummer des Ziels und schickt die präparierte Nachricht als sogenannte Daten-SMS über Port 2948 – ganz ohne Zugriff auf das Gerät selbst und ohne dass das Ziel irgendetwas anklicken oder öffnen muss. Der zuständige Systemprozess com.android.phone stürzt ab und startet neu, was laut Angaben des Forschers rund ein bis zwei Sekunden dauert. In dieser Zeit bricht ein laufendes Telefonat ab – mit dem internen Fehlercode „CS_DEATH“.
Netzbetreiber liefern unzugestellte Nachrichten häufig automatisch erneut aus. Dadurch kann sich der Absturz wiederholen, ohne dass eine weitere Nachricht verschickt werden muss. In Tests des Forschers führte das zu zeitweiligen Ausfällen von bis zu einer Woche. Etwa 20 solcher Nachrichten reichten in seinen Versuchen aus, um ein Smartphone über längere Zeit praktisch unbenutzbar zu machen, weil die fehlerhafte Nachricht in der Warteschlange verbleibt und bei jedem Neustart erneut verarbeitet wird – ein Neustart-Kreislauf, der normale Nutzerinnen und Nutzer leicht dazu verleiten könnte, das Gerät auf Werkseinstellungen zurückzusetzen.
In seiner englischsprachigen Offenlegung bringt der Forscher das Kernproblem selbst auf den Punkt:
„The vulnerability allows a remote attacker to crash a victim’s phone process with just their phone number, no user interaction required.“ (Deutsch: „Die Schwachstelle erlaubt es einer Angreiferin oder einem Angreifer, den Telefon-Prozess eines Opfers allein mit dessen Rufnummer zum Absturz zu bringen – ganz ohne Interaktion am Gerät.“)
Mark B., Sicherheitsforscher, in seiner vollständigen Offenlegung auf smsofdeath.com (29. Oktober 2026)
Welche Geräte und Android-Versionen betroffen sind
Der fehlerhafte Code steckt laut der Offenlegung in Android 12 bis 17 – also in praktisch jedem Smartphone, das in den vergangenen rund vier Jahren mit Android ausgeliefert wurde. Der Forscher testete die Lücke nach eigenen Angaben mit einer Reproduktionsrate von 100 Prozent auf einem Google Pixel 9 mit dem Firmware-Stand von April 2026 sowie auf verschiedenen Geräten der Reihen Samsung Galaxy und Galaxy A.
Android ist auch in Deutschland das mit Abstand am weitesten verbreitete Smartphone-Betriebssystem. Die Lücke betrifft damit keine Nischen-Geräte, sondern einen Großteil der hierzulande genutzten Smartphones unabhängig vom Hersteller – vorausgesetzt, das jeweilige Android-Release fällt in den betroffenen Versionsbereich.
| Android-Version | Fehlerhafter Code vorhanden | Patch im Oktober-Update 2026 |
|---|---|---|
| Android 12 / 12L | ja | nein |
| Android 13 | ja | nein |
| Android 14 | ja | ja |
| Android 15 | ja | ja |
| Android 16 / 16 QPR2 | ja | ja |
| Android 17 | ja | ja |
Quelle: Offenlegung des Sicherheitsforschers Mark B., smsofdeath.com, Stand 29. Oktober 2026. Ob und wann ältere, nicht mehr unterstützte Geräte einen Fix erhalten, ist offen.
Was Google bisher unternommen hat
Nach der Offenlegung des Forschers reichte dieser den Fehler am 5. Mai 2026 über das Android & Devices Vulnerability Rewards Program ein, Googles eigenes Bug-Bounty-Programm für das Betriebssystem. Ein Korrektur-Commit mit dem Titel „Fix remote DoS in decodeWapPdu“ wurde laut den von ihm eingesehenen Quellcode-Unterlagen am 15. Juni 2026 verfasst und schließlich mit dem Sicherheitsupdate für Android im Oktober 2026 ausgeliefert.
Der tatsächlich umgesetzte Fix unterscheidet sich dabei von dem Lösungsvorschlag, den der Forscher selbst gemacht hatte. Während er eine Prüfung der Längenangabe vorgeschlagen hatte, fängt Googles Lösung die auftretende Ausnahme ab und löscht die auslösende Nachricht anschließend aus der SMS-Datenbank des Geräts.
Offen bleibt, wann oder ob Android 12 und 13 einen Fix erhalten. Beide Versionen greifen laut der Offenlegung auf denselben fehlerhaften Code zu wie die gepatchten neueren Versionen, sind aber im Oktober-Update nicht berücksichtigt. Für Geräte, die ohnehin keine Sicherheitsupdates mehr erhalten, nennt der Forscher aktuell keinen offiziellen Lösungsweg.
Die offene Frage im offiziellen Bulletin
Ein Blick in das offizielle Android-Sicherheitsbulletin für Oktober 2026 wirft eine Frage auf, die auch der Forscher nicht beantwortet: Die CVE-Nummer 2026-58882, unter der die „SMS of Death“-Lücke dort geführt wird, taucht im Bulletin selbst nicht auf. Auch Suchbegriffe wie „WapPushOverSms“ oder „decodeWapPdu“ finden sich in der offiziellen Liste nicht.
Das Bulletin listet stattdessen eine andere, als hoch eingestufte Denial-of-Service-Schwachstelle im Telefonie-Bestandteil des Systems, geführt unter der Nummer CVE-2026-58859 und betroffen ist dort Android 17. Ob es sich dabei um dieselbe Lücke unter anderer Kennung handelt, um eine damit verwandte, separat behobene Schwachstelle oder um einen reinen Dokumentationsfehler, lässt sich aus den öffentlich zugänglichen Unterlagen nicht abschließend klären. Eine Anfrage an Google war bis Redaktionsschluss nicht möglich; der Forscher selbst weist in seiner Offenlegung lediglich darauf hin, dass sein Fix nicht unter der von ihm verwendeten CVE-Nummer im Bulletin erscheint.
Was ist WAP Push überhaupt?
WAP Push ist eine seit den frühen 2000er-Jahren genutzte Mobilfunktechnik, über die Netzbetreiber Konfigurationsnachrichten – etwa für mobiles Internet oder MMS – automatisch an Telefone schicken. Die Nachrichten werden als spezielle Daten-SMS übertragen und vom Betriebssystem im Hintergrund verarbeitet, ohne dass Nutzerinnen und Nutzer sie zu Gesicht bekommen.
Was Betroffene jetzt tun können
Ein Angriff über diese Lücke hinterlässt für Außenstehende keine sichtbaren Spuren im Posteingang, lässt sich also nicht gezielt erkennen. Vorbeugen lässt sich trotzdem – vor allem durch ein aktuelles Sicherheitsupdate.
Checkliste: Android-Sicherheitsupdate prüfen
- In den Einstellungen unter „System“ beziehungsweise „Sicherheit und Datenschutz“ nachsehen, ob das Sicherheitsupdate vom Oktober 2026 oder neuer installiert ist.
- Fehlt das Update, die automatische Installation anstoßen und das Gerät anschließend neu starten – der Patch wird erst nach einem Neustart vollständig wirksam.
- Wer ein Gerät mit Android 12 oder 13 nutzt, erhält nach aktuellem Stand keinen Fix für diese konkrete Lücke – ein Grund, bei der nächsten Neuanschaffung auf die verbleibende Update-Zusage des Herstellers zu achten.
- Bei einem Gerät, das wiederholt neu startet oder in eine Wiederherstellungs-Schleife gerät: nicht vorschnell „Daten löschen“ beziehungsweise Werksreset wählen. Der Forscher beschreibt einen technischen Weg über die Android Debug Bridge (ADB), der die blockierende Nachricht entfernt, ohne Daten zu verlieren – dafür sind allerdings ein Computer und technisches Grundwissen nötig.
Wer unsicher ist, kann sich bei akuten Problemen an die Kundenbetreuung des jeweiligen Smartphone-Herstellers oder Mobilfunkanbieters wenden.
Häufige Fragen
Muss ich etwas anklicken oder eine App öffnen, um betroffen zu sein?
Nein. Der Angriff funktioniert nach Angaben des Forschers vollständig ohne Zutun des Geräts – es reicht, dass die Rufnummer bekannt ist. Die Nachricht wird im Hintergrund verarbeitet, bevor sie im sichtbaren Nachrichtenverlauf erscheinen würde.
Woran erkenne ich, ob mein Smartphone betroffen war?
Ein typisches Anzeichen ist ein Telefonat, das unvermittelt abbricht, gefolgt von einem kurzen Einfrieren oder Neustart des Geräts. Eine auffällige SMS im Posteingang gibt es laut der Offenlegung in der Regel nicht, da die Nachricht vor der Anzeige verarbeitet und bei erfolgreichem Patch automatisch gelöscht wird.
Schützt ein Virenscanner vor dieser Lücke?
Dazu macht die Offenlegung keine Angabe. Da der Fehler tief im Telefonie-Bestandteil des Betriebssystems liegt und nicht über eine installierte App ausgelöst wird, ist unklar, ob gängige Sicherheits-Apps den Angriff überhaupt erkennen können. Das offizielle Sicherheitsupdate von Google beziehungsweise dem Gerätehersteller bleibt der einzige von Google bestätigte Schutzweg.
Gibt es bereits Berichte über tatsächliche Angriffe?
Nach den bislang öffentlich zugänglichen Angaben nicht. Beschrieben sind bisher die Reproduktion der Schwachstelle unter Testbedingungen und ihre möglichen Folgen, keine bekannt gewordenen Angriffsfälle außerhalb kontrollierter Tests.
Wie gehen Sie mit Sicherheitsupdates auf Ihrem Smartphone um – zeitnah oder eher aufgeschoben? Schreiben Sie uns Ihre Meinung gerne in die Kommentare.
Quellen und Stand
- Mark B.: Vollständige Offenlegung „SMS of Death“ (CVE-2026-58882), smsofdeath.com, veröffentlicht 29. Oktober 2026
- Mark B.: Proof-of-Concept-Repository auf GitHub
- Android Open Source Project: Android-Sicherheitsbulletin, Oktober 2026
Recherche- und Datenstand: 31. Oktober 2026.
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.