Zwei kritische Schwachstellen können Angriffe ohne Anmeldung ermöglichen – Sicherheitsupdates für vier PHP-Zweige liegen vor
Das Wichtigste in Kürze
- Das BSI warnt vor zwei kritischen PHP-Lücken. Sie können die Ausführung von Schadcode auf Webservern ohne vorherige Anmeldung ermöglichen.
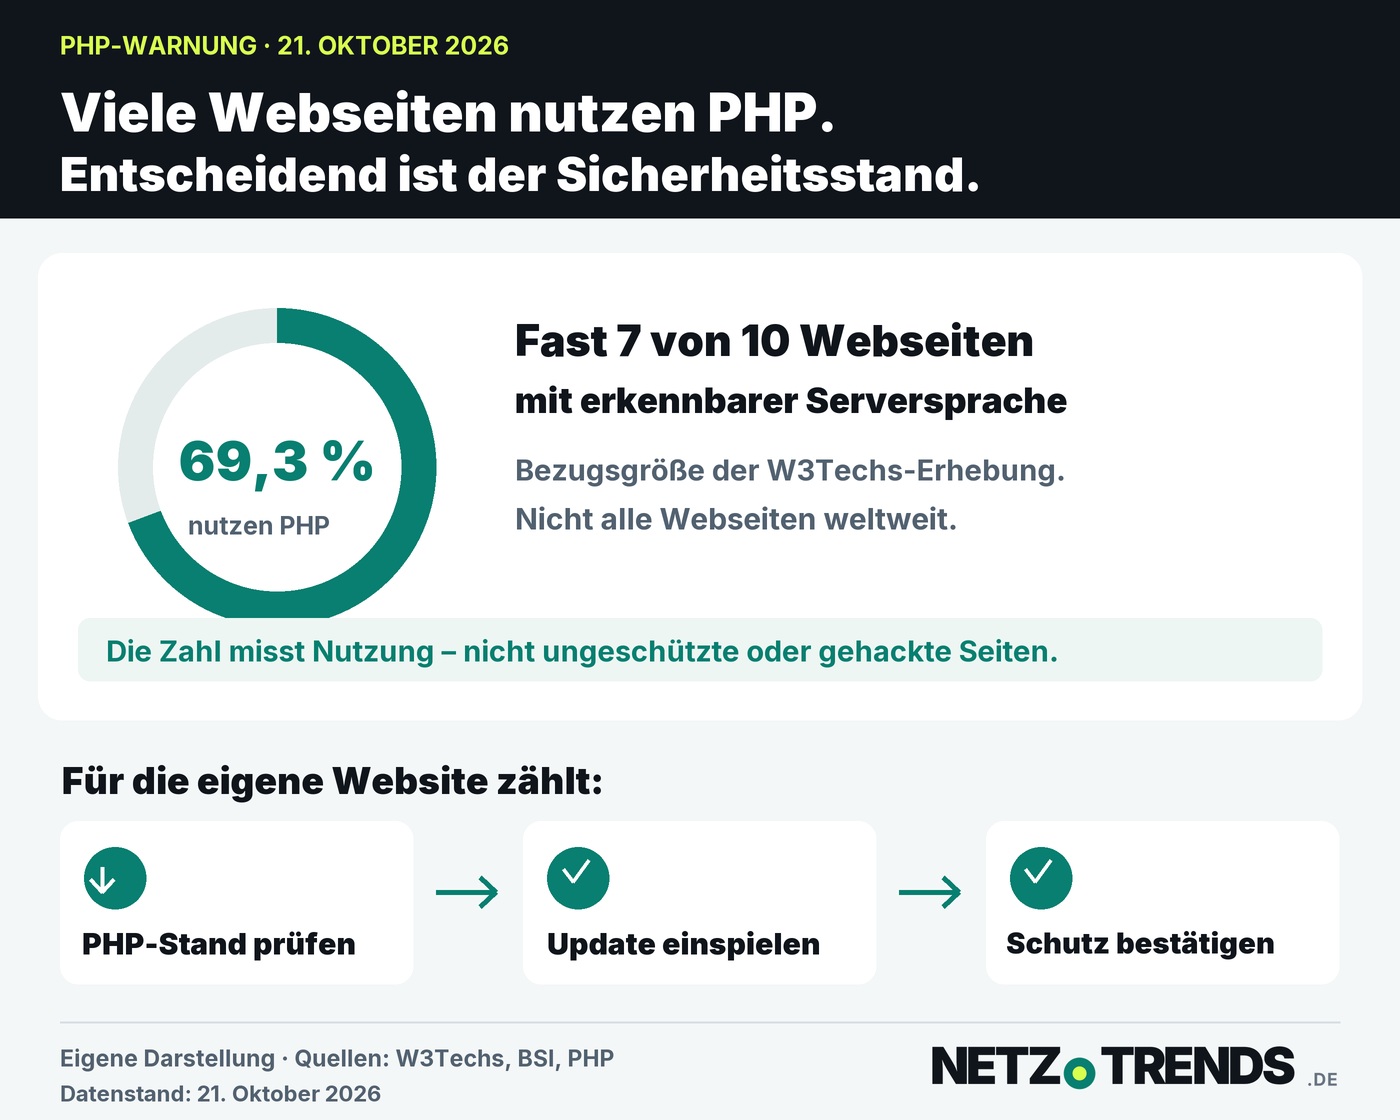
- PHP erreicht laut W3Techs 69,3 Prozent der Webseiten mit erkennbarer Serversprache. Diese Nutzungsquote beziffert nicht die Zahl ungeschützter oder gehackter Seiten.
- Die korrigierten Versionen heißen PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Bei Hosting- und Distributionspaketen zählt der bestätigte Sicherheitsstand.
Eine Sicherheitswarnung für die technische Basis zahlloser Blogs, Shops und Firmenwebseiten: Das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) ruft wegen zweier kritischer PHP-Schwachstellen zum unverzüglichen Handeln auf. Die Lücken können unter bestimmten Voraussetzungen Angriffe auf Webserver ohne Zugangsdaten ermöglichen. Das PHP-Projekt hat am 21. Oktober 2026 Sicherheitsupdates veröffentlicht.
Die Warnung betrifft damit auch Menschen, die ihre Website pflegen lassen und PHP noch nie selbst eingestellt haben. PHP arbeitet im Hintergrund des Webservers. Ein aktualisiertes Redaktionssystem allein bestätigt deshalb noch nicht, dass auch diese technische Grundlage abgesichert ist.
Fast 70 Prozent nutzen PHP – die Bezugsgröße ist entscheidend
Wie verbreitet die Sprache ist, zeigt die Erhebung von W3Techs vom 21. Oktober 2026: PHP wird auf 69,3 Prozent der Webseiten eingesetzt, deren serverseitige Programmiersprache der Analysedienst erkennt. Gerundet sind das fast sieben von zehn Seiten dieser untersuchten Gruppe.
Daraus lässt sich nicht ableiten, dass 70 Prozent sämtlicher Webseiten weltweit ungeschützt sind. Die Statistik misst den Einsatz einer Technik. Sie zeigt weder, ob die jeweilige Installation bereits korrigiert wurde, noch wie sich eine Schwachstelle unter den dortigen Bedingungen ausnutzen lässt.
Zum großen Verbreitungsgebiet gehört WordPress. Nach der aktuellen WordPress-Erhebung von W3Techs nutzt das System 39,6 Prozent aller erfassten Webseiten. Auch hier gilt: Der Anteil ist keine Angriffsstatistik. WordPress-Seiten sind außerdem keine zusätzliche Gruppe, die man zum PHP-Anteil hinzurechnen dürfte.
Warum das BSI vor schnellen Angriffen mit KI-Hilfe warnt
Die beiden Schwachstellen tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Es geht um Fehler bei der Speicherverarbeitung der PHP-Laufzeit. Die erste Herstellerbeschreibung behandelt Probleme nach Speicherknappheit, die zweite verweist auf weiterverwendete interne Zustände nach der Freigabe von Speicher. Unter geeigneten Bedingungen kann daraus Codeausführung aus der Ferne werden.
Das BSI stuft die Lage mit Orange ein. In seinem ausführlichen Sicherheitshinweis hält es eine schnelle, breite Ausnutzung nach Veröffentlichung der Korrekturen für wahrscheinlich: KI-gestützte Werkzeuge könnten helfen, Änderungen am Programmcode zu analysieren und daraus Angriffswerkzeuge zu entwickeln. Die KI ist dabei ein mögliches Hilfsmittel der Angreifenden; die eigentliche Schwachstelle steckt in PHP.
Die Bewertung bleibt von bestätigten Angriffen zu unterscheiden. In der geprüften BSI-Fassung 1.1 vom 21. Oktober waren Berichte über erste Angriffsversuche noch nicht verifiziert. Ein technischer Angriffsnachweis belegt zudem nicht, dass bereits beliebige Webseiten übernommen wurden.
Vier Update-Versionen stehen bereit
Das PHP-Projekt nennt vier korrigierte Versionen. Die Aktualisierung erfolgt innerhalb des jeweils verwendeten Versionszweigs:
| PHP-Zweig | Veröffentlichte Korrektur |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Quelle: PHP-Projekt, Sicherheitsmeldung vom 21. Oktober 2026. Anbieter können Korrekturen auch in eigene Pakete zurückportieren.
Die Veröffentlichung war zunächst für 16 Uhr deutscher Sommerzeit angekündigt. Inzwischen liegen die Korrekturen vor; CERT-EU nennt als Veröffentlichungstermin 13.30 Uhr UTC, entsprechend 15.30 Uhr in Deutschland. Die ursprüngliche Ankündigung darf deshalb nicht mit dem tatsächlichen Erscheinen gleichgesetzt werden.
Beim Hoster nachfragen – ein WordPress-Update allein genügt nicht
Wer ein betreutes Webhosting nutzt, sollte den Anbieter um Bestätigung bitten, dass beide genannten Sicherheitslücken in der tatsächlich für die Website laufenden PHP-Umgebung behoben sind. Bei selbst verwalteten Servern liegt die Aktualisierung bei der eigenen IT. Nach Installation der Korrektur muss deren Wirksamkeit geprüft werden.
Wichtig ist die Unterscheidung zwischen einer normalen PHP-Veröffentlichung und einem Anbieterpaket. Linux-Distributionen und Anbieter mit Langzeitunterstützung können Sicherheitskorrekturen zurückportieren. Eine ältere sichtbare Versionsnummer beweist deshalb für sich genommen keinen fehlenden Patch. Umgekehrt ist die allgemeine Angabe „PHP 8“ kein ausreichender Nachweis für Schutz.
Nach Angaben des BSI reicht die mögliche Betroffenheit ungepatchter Installationen bis mindestens PHP 5 zurück. Für PHP 8.1 und ältere Zweige gibt es keine regulären Veröffentlichungen des PHP-Projekts mehr. Wegen der Schwere der Lücken stellt das Sicherheitsteam aber minimale Quellcode-Korrekturen für PHP 7.4, 8.0 und 8.1 bereit. Diese Ausnahme ersetzt keinen dauerhaften Support. Welche korrigierten Pakete für eine konkrete Installation verfügbar sind, muss mit dem zuständigen Anbieter geklärt werden.
Wenn eine Aktualisierung nicht sofort möglich ist, empfiehlt CERT-EU, die vorübergehende Trennung öffentlich erreichbarer Anwendungen vom Internet zu erwägen. Bloße Übergangsmaßnahmen schließen die Lücken nicht vollständig. Das BSI rät zusätzlich, exponierte PHP-Webserver verstärkt auf Auffälligkeiten zu beobachten.
Für die eigene Prüfung gilt damit: PHP-Sicherheitsstand bestätigen lassen, die laufende Webumgebung kontrollieren und anschließend die wichtigen Seitenfunktionen testen. Ein Update von WordPress, Plugins oder Themes allein ersetzt den notwendigen Eingriff in die PHP-Laufzeit nicht.
Häufige Fragen
Reicht ein Update von WordPress oder seinen Plugins?
Nein. Die Sicherheitskorrektur muss die zugrundeliegende PHP-Laufzeit erreichen. Bei betreutem Hosting sollte der Anbieter den aktiven Sicherheitsstand bestätigen.
Ist jede ältere PHP-Versionsnummer ein Beweis für fehlenden Schutz?
Nein. Anbieter und Linux-Distributionen können Sicherheitskorrekturen in bestehende Pakete zurückportieren. Entscheidend ist ein Nachweis, dass beide genannten Schwachstellen behoben sind.
Hat Ihr Hosting-Anbieter bereits über die PHP-Korrekturen informiert? Schreiben Sie uns Ihre Erfahrungen gerne in die Kommentare.
Quellen und Stand
- BSI: PHP – Kritische Schwachstellen bedrohen Webanwendungen weltweit, Fassung 1.1 vom 21. Oktober 2026; ergänzend vollständiger Sicherheitshinweis als PDF.
- PHP-Projekt: Sicherheitsmeldung und korrigierte Releases vom 21. Oktober 2026.
- PHP-Projekt auf GitHub: CVE-2026-109618 und CVE-2026-109619.
- CERT-EU: Critical Vulnerabilities in PHP, Security Advisory 2026-018.
- W3Techs: PHP-Nutzungsstatistik und WordPress-Nutzungsstatistik, jeweils Stand 21. Oktober 2026.
Recherche- und Datenstand: 21. Oktober 2026; BSI-Fassung 1.1 und veröffentlichte PHP-Korrekturen berücksichtigt.
Transparenz: Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.