Ein israelisches Unternehmen soll als Vermittler gedient haben – Google und IAB Europe entfernten es laut Bericht Anfang Oktober 2026
Das Wichtigste in Kürze
- Die kanadische Forschungsgruppe Citizen Lab beschreibt in einem Bericht vom 15. Oktober 2026, wie Spyware allein durch das Ausspielen gezielter Werbung auf Geräte gelangen soll („Zero-Click“).
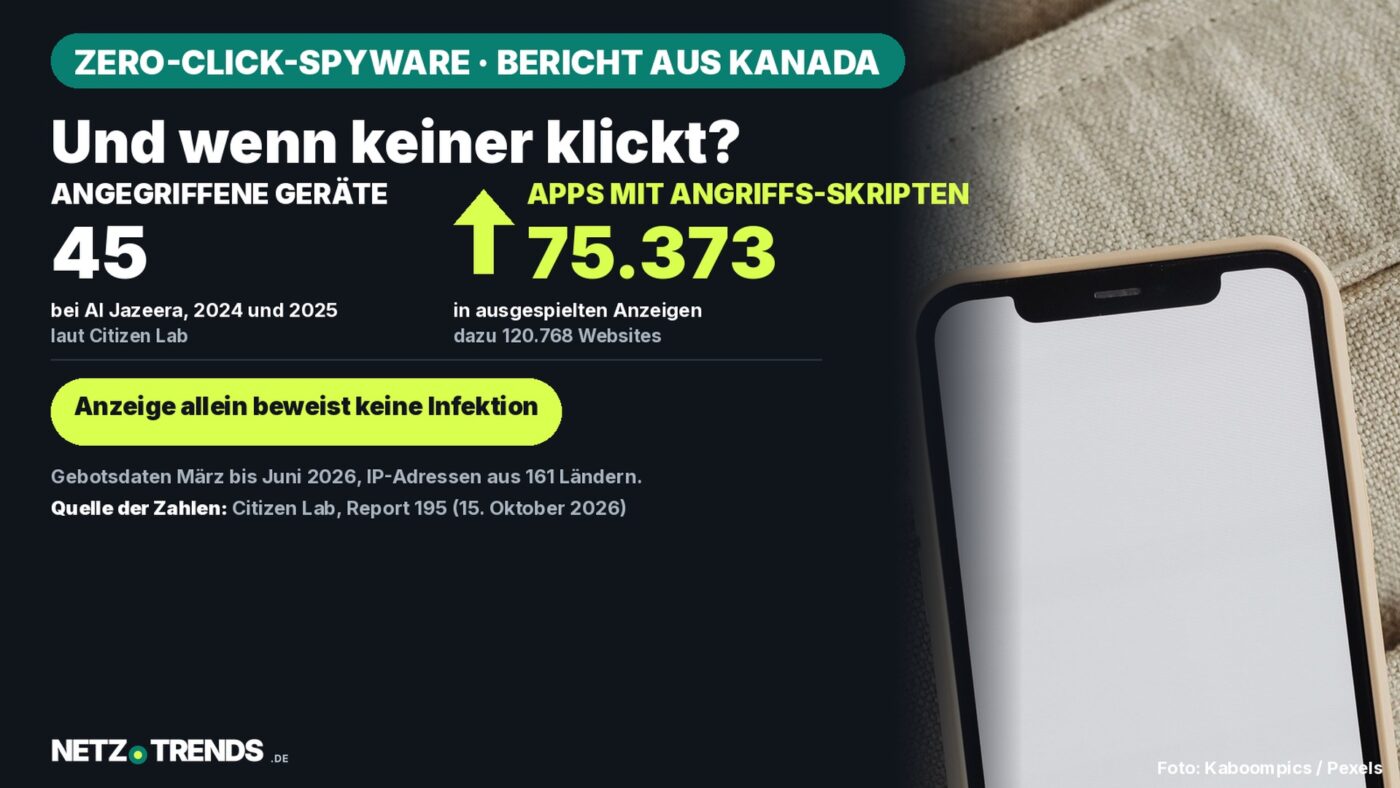
- Mindestens 45 Geräte des Senders Al Jazeera wurden danach 2024 und 2025 angegriffen; Angriffs-Skripte steckten laut Bericht in Anzeigen für 75.373 Apps und 120.768 Websites.
- Eine Anzeige allein beweist laut Citizen Lab keine Infektion. Google und IAB Europe entfernten den im Bericht genannten Vermittler Anfang Oktober aus ihren Anbieterverzeichnissen.
Wer eine Webseite öffnet oder eine App startet, sieht dort fast immer Werbung, die in Sekundenbruchteilen versteigert wird. Genau an dieser Stelle setzt nach Angaben der Forschungsgruppe Citizen Lab der Universität Toronto (Kanada) ein neuer Angriffsweg an: Ein Werbevermittler soll Anzeigen ausgeliefert haben, die Schadcode nachladen, ohne dass jemand auf etwas tippen oder klicken muss. Der Bericht erschien am 15. Oktober 2026 als Report 195 unter dem Titel „Exposing AdFection“. Die Forschenden nennen die Technik AdFection.
Was Citizen Lab beschreibt
Im Mittelpunkt steht Discover-Tech, ein israelisches Unternehmen, das sich laut Bericht als legitime Werbefirma darstellt. Citizen Lab zufolge betreibt es die Plattform Controlium, über die sich Menschen anhand von Werbe-Kennungen, Browser-Kennungen oder IP-Adressen auswählen lassen. Das Unternehmen diene als Brücke zwischen dem Werbemarkt und Herstellern kommerzieller Spyware. Genannt werden Candiru, das sich laut Bericht in „Integrity Labs“ umbenannt hat, sowie Bindecy.
Der konkreteste Fall betrifft den Nachrichtensender Al Jazeera: Mindestens 45 Geräte des Senders seien 2024 und 2025 in einer Reihe von Zero-Click-Angriffen ins Visier genommen worden. Al Jazeera habe von einem der betroffenen Geräte eine Windows-Datei (DLL) gesichert, die Citizen Lab analysieren konnte. Grundlage der Auswertung sind nach Angaben der Gruppe rund vier Milliarden Gebotsdatensätze von Discover-Tech aus dem Zeitraum März bis Juni 2026.
| Kennzahl | Angabe laut Citizen Lab |
|---|---|
| Angegriffene Geräte bei Al Jazeera (2024 und 2025) | mindestens 45 |
| Ausgewertete Gebotsdatensätze (März bis Juni 2026) | rund 4 Milliarden |
| Apps mit Anzeigen, die Angriffs-Skripte trugen | 75.373 |
| Websites mit solchen Anzeigen | 120.768 |
| Länder, in denen die Gebote Geräte ansprachen (nach IP-Adresse) | 161 |
Eine Anzeige ist noch keine Infektion
Wichtig ist die Einschränkung, die Citizen Lab selbst macht: „A Discover-Tech ad impression does not in and of itself confirm targeting or infection with spyware.“ Dass eine Anzeige mit Angriffs-Skript auf einem Gerät erschien, belegt also noch nicht, dass dieses Gerät angegriffen oder infiziert wurde. Die Zahlen aus der Tabelle beschreiben die Reichweite der Anzeigen, nicht die Zahl der Betroffenen.
Zur Reichweite gehört nach dem Bericht auch Europa: Citizen Lab fand Anzeigenaufrufe aus den Netzwerken des Europäischen Parlaments und der Europäischen Kommission. Discover-Tech habe zudem europäische Einwilligungsverfahren nach der Datenschutz-Grundverordnung (DSGVO) genutzt, um Menschen in der EU zu erreichen. Einen konkreten Fall in Deutschland beschreiben die von der Redaktion gesichteten Teile des Berichts nicht; die letzten Abschnitte des Berichts konnte die Redaktion bis Redaktionsschluss nicht vollständig auswerten.
Wer reagiert hat
Nach Angaben von Citizen Lab haben mehrere Unternehmen des Werbemarkts gehandelt:
- Google und IAB Europe, der europäische Branchenverband der Online-Werbung, entfernten Discover-Tech Anfang Oktober 2026 aus ihren Anbieterverzeichnissen.
- Beeswax nahm Discover-Tech von seiner Werbeeinkaufs-Plattform.
- Vungle (Liftoff) setzte den Zugang aus, während eine Prüfung läuft.
- Eskimi sperrte Konten und Domains von Discover-Tech.
Bindecy und Intelos beantworteten die Anfrage von Citizen Lab nach eigener Angabe der Gruppe nicht innerhalb der gesetzten Frist; dasselbe gilt für Xandr (Microsoft Advertising). Eine Stellungnahme von Discover-Tech oder Candiru lag der Redaktion zum Redaktionsschluss nicht vor; die Redaktion hat beide in der Kürze der Zeit nicht selbst angefragt. Alle Vorwürfe in diesem Beitrag sind die Darstellung von Citizen Lab und nicht von unabhängiger Seite bestätigt.
Einordnung: Was offen bleibt
- Wie viele Geräte tatsächlich infiziert wurden, geht aus den Reichweitenzahlen nicht hervor.
- Wer die Angriffe in Auftrag gab, ist nach dem von der Redaktion Gesichteten nicht belegt.
- Ob Behörden gegen Discover-Tech oder Candiru ermitteln, ist der Redaktion nicht bekannt.
Was das in Deutschland heißt
Der belegte Angriffsfall betrifft einen Nachrichtensender, keine Privathaushalte. Die folgenden Punkte sind allgemeine Vorsichtsmaßnahmen der Redaktion; ihre Wirkung gegen diese Angriffsart belegt der Bericht in den gesichteten Teilen nicht.
- Betriebssystem, Browser und Apps aktuell halten, damit bekannte Sicherheitslücken geschlossen sind.
- In den Geräteeinstellungen die Werbe-Kennung zurücksetzen oder personalisierte Werbung abschalten, damit Anzeigen sich schlechter gezielt ausspielen lassen.
- Apps löschen, die nicht mehr gebraucht werden, denn jede App mit Werbung ist ein möglicher Ausspielort.
Welche Schutzwirkung diese Schritte gegen Zero-Click-Angriffe haben, ist damit ausdrücklich nicht gesagt.
Was denken Sie: Sollten Werbenetzwerke stärker für das haften, was über sie ausgespielt wird? Schreiben Sie uns Ihre Meinung gerne in die Kommentare.
Quellen
- Citizen Lab (University of Toronto): „Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware“, Report 195, 15. Oktober 2026
- Foto der Aufmacher-Karte: Kaboompics / Pexels
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.