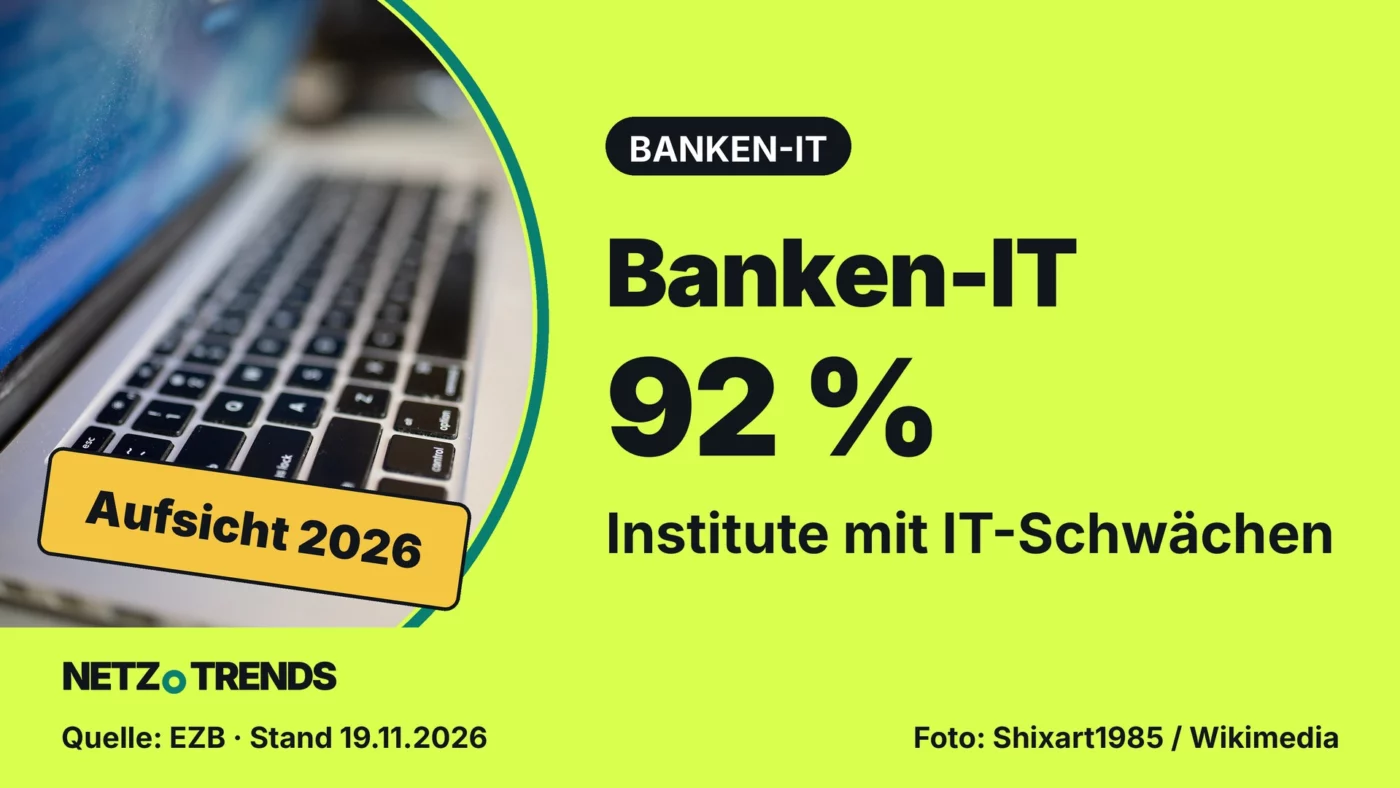
Der Aufsichtsbefund betrifft bedeutende Institute im Euroraum; er beziffert weder gehackte Konten noch erfolgreiche Angriffe.
Bei 92 Prozent der bedeutenden Banken findet die EZB Defizite bei IT-Risiken. Für Kontoinhaber ist das ein Aufsichtsbefund, kein Nachweis eines Angriffs auf ihr Konto.
Die Europäische Zentralbank (EZB) nennt in ihrer Mitteilung vom 19. November 2026 Schwächen bei Cybersicherheit, dem Umgang mit externen Dienstleistern und IT-Risikokontrollen. Die Quote bezieht sich auf bedeutende Institute in der europäischen Bankenaufsicht, nicht auf sämtliche Banken in Deutschland.
Banken-IT: Mängel sind keine Schadensquote
Der Bericht erlaubt keine Aussage darüber, ob Ihre Bank angegriffen wurde oder Ihr Zugang betroffen ist. Aus festgestellten Kontrollmängeln lässt sich auch keine Wahrscheinlichkeit für den Verlust eines einzelnen Guthabens berechnen. Einen konkreten Kontoschaden müssten Betroffene anhand ihrer Buchungen und der Auskunft ihrer Bank klären.
Gleichzeitig beschreibt die EZB Kapital- und Liquiditätspositionen des Sektors insgesamt als robust. Die durchschnittliche Gesamtbewertung der Aufsicht bleibt bei 2,5 auf einer Skala von 1 bis 4, wobei 1 die beste Note ist. Gute finanzielle Puffer und mangelhafte IT-Kontrollen können also nebeneinander bestehen.
Aufsicht prüft auch Cloud-Abhängigkeiten
Für 2027 bis 2029 kündigt die EZB in ihren Aufsichtsprioritäten weitere Vor-Ort-Prüfungen von Cybersicherheit und Dienstleister-Risiken an. Hinzu kommen gezielte Untersuchungen der Abhängigkeit von Cloud-Anbietern und Prüfungen, die echte Angriffsszenarien nachbilden. Die Aufsicht will außerdem verfolgen, wie Banken auf neue Cyberbedrohungen durch künstliche Intelligenz reagieren.
Die entscheidende Frage ist damit, wie Institute ihre festgestellten Schwächen beheben. Die angekündigten Prüfungen belegen noch nicht, dass die Mängel bereits beseitigt sind. Auch der deutsche BSI-Lagebericht zur Cybersicherheit behandelt die übergreifende Bedrohungslage; diese ist von einem individuellen Bankvorfall zu unterscheiden.
Kontozugang und Einlagenschutz trennen
Die gesetzliche Einlagensicherung hat einen anderen Zweck: Nach §§ 5, 8 und 10 des deutschen Einlagensicherungsgesetzes schützt sie entschädigungsfähige Einlagen im festgestellten Entschädigungsfall grundsätzlich bis 100.000 Euro je Einleger und Bank. Sie ist keine pauschale Erstattungszusage für jede betrügerische Überweisung.
Prüfen Sie deshalb Ihre Kontobewegungen und verwenden Sie den vertrauten Zugang Ihrer Bank. Die Polizeiliche Kriminalprävention empfiehlt, die Bankadresse selbst einzugeben oder als Lesezeichen zu speichern, Überweisungsdetails vor der Freigabe zu lesen und Geräte sowie Anwendungen aktuell zu halten. Bei fremden Abbuchungen oder preisgegebenen Zugangsdaten sollten Sie den Zugang sofort sperren lassen und Ihre Bank informieren. Kontaktdaten aus einer verdächtigen Nachricht sollten Sie dafür nicht übernehmen.
Ihre Meinung ist gefragt: Wie informiert Ihre Bank Sie über technische Störungen? Schreiben Sie uns Ihre Erfahrung in die Kommentare.
Quellen und Stand
- Europäische Zentralbank: Ergebnisse der Bankenaufsicht 2026 (Pressemitteilung, 19.11.2026).
- Europäische Zentralbank: Aufsichtsprioritäten 2027–2029 (Fachveröffentlichung, veröffentlicht mit der Mitteilung vom 19.11.2026).
- Bundesministerium der Justiz und Bundesamt für Justiz: Einlagensicherungsgesetz (Gesetzestext, abgerufen 19.11.2026).
- Polizeiliche Kriminalprävention: Betrug beim Onlinebanking: Checkliste für den Ernstfall (Merkblatt, ohne Tagesdatum, abgerufen 19.11.2026).
Stand: 19.11.2026
Transparenzhinweis: Bei Recherche, Strukturierung und Erstellung dieses Beitrags kamen KI-gestützte Werkzeuge zum Einsatz. Die verwendeten Quellen sind im Artikel aufgeführt. Die Veröffentlichung erfolgt erst nach manueller redaktioneller Freigabe.
Artikel teilen
Kommentieren Sag uns deine Meinung →