Cómo interceptan los delincuentes los códigos de verificación – y qué ajustes protegen a los usuarios de Telegram, WhatsApp y Signal
Lo más importante
- Sin una protección adicional, a los delincuentes les basta el número de teléfono y un código de verificación interceptado para iniciar sesión en una cuenta de Telegram, WhatsApp o Signal desde otro dispositivo.
- Autoridades y asociaciones de consumidores en Europa advierten repetidamente de nuevas oleadas de este tipo de secuestro de cuentas. Los delincuentes obtienen el código mediante engaño, a través de un buzón de voz mal protegido, o dentro de la propia red móvil; algunas de estas vías se pueden comprobar en el propio teléfono, otras solo lo puede verificar el operador.
- Una contraseña larga y adicional protege eficazmente: «verificación en dos pasos» en Telegram, «verificación en dos pasos» y claves de acceso (passkeys) en WhatsApp, «bloqueo de registro» en Signal.
Los delincuentes secuestran cuentas de Telegram, WhatsApp y Signal con frecuencia usando solo el código de verificación que recibe el número de la víctima. No es un caso excepcional, sino la consecuencia directa de la configuración por defecto: sin una contraseña adicional, solo ese código protege la cuenta.
El código de verificación suele ser un número de cinco o seis cifras. La aplicación lo envía por SMS, como mensaje dentro de la propia app ya conectada en otro sitio, o mediante una llamada automática, en cuanto alguien intenta iniciar sesión con ese número en un dispositivo nuevo. Los delincuentes provocan ellos mismos ese inicio de sesión y solo necesitan interceptar el código. Si lo consiguen, pueden leer las conversaciones y escribir en nombre de la víctima, a menudo pidiendo dinero a sus familiares y amigos.
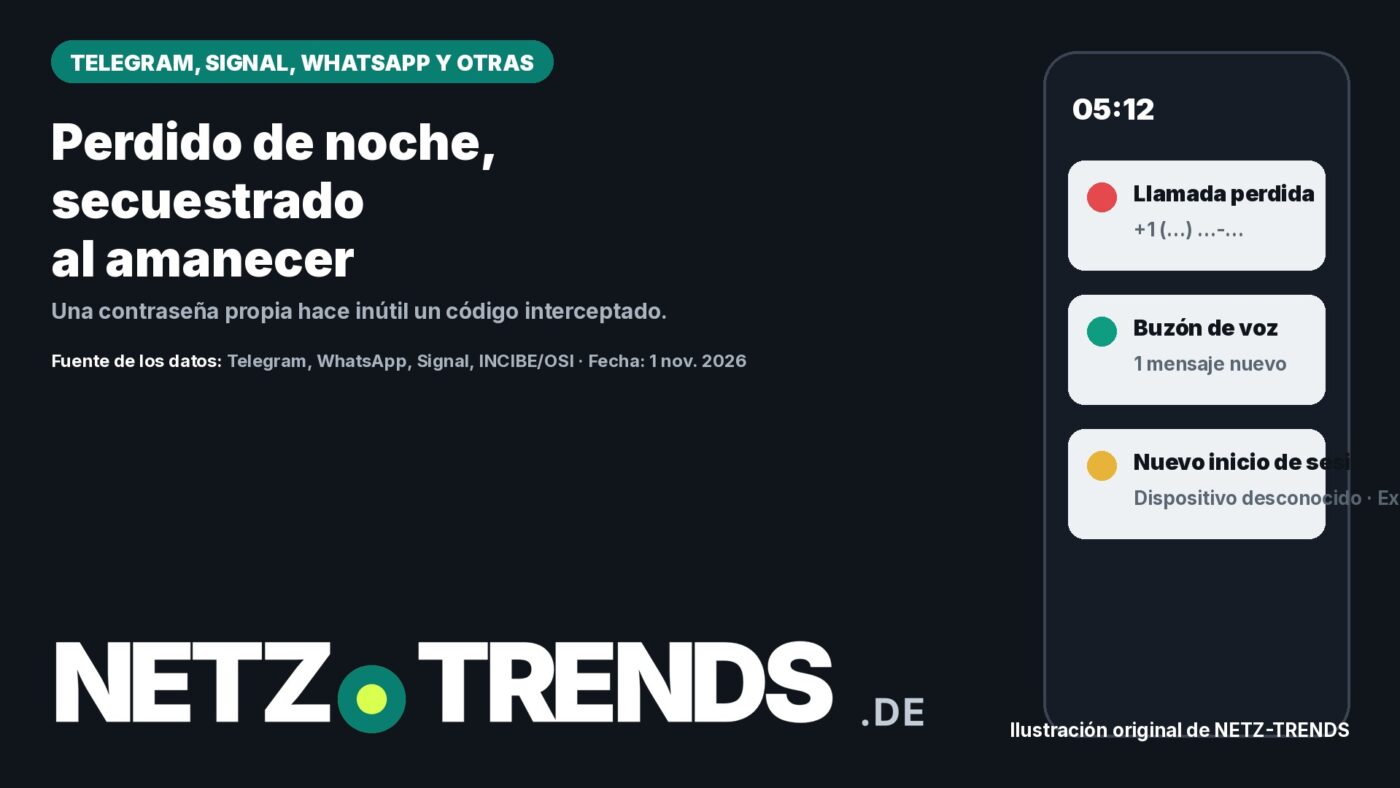
Un patrón habitual: de madrugada el teléfono muestra una llamada perdida de un número extranjero desconocido y, pocos minutos después, la aplicación avisa de un «nuevo inicio de sesión» desde un dispositivo situado en otro continente. Autoridades y asociaciones de consumidores en Europa han repetido en 2026 sus avisos sobre este tipo de secuestro de cuentas, describiendo tanto la interceptación ligada a la tarjeta SIM como las estafas de «vinculación de dispositivo», que llevan a la víctima a aprobar ella misma un segundo dispositivo.
Cuatro formas de conseguir el código
Telegram envía sus códigos de inicio de sesión, según su propia página de ayuda, por SMS o como mensaje en el chat oficial «Telegram»; con algunos operadores también es posible una llamada en la que una voz automática lee el código. Telegram indica que los códigos de inicio de sesión no deben compartirse nunca con nadie, tampoco con otras aplicaciones o servicios. Las vías de ataque más habituales apuntan precisamente a esa norma:
- Engaño: un mensaje, en apariencia de un conocido o de «soporte técnico», pide reenviar un código recién recibido o introducirlo en una página web, por ejemplo para una supuesta votación o concurso.
- Buzón de voz comprometido: si los delincuentes se hacen enviar el código mediante llamada, a menudo de noche, el mensaje puede quedar en el buzón de voz. Si el acceso remoto a ese buzón solo está protegido por un PIN fácil de adivinar o nunca cambiado, lo escuchan allí. Varias agencias europeas de ciberseguridad han alertado precisamente de esta técnica y recomiendan cambiar de inmediato el PIN por defecto del buzón de voz.
- Interceptación en la red móvil: a través del sistema de señalización SS7 (Signalling System No. 7), que los operadores de todo el mundo usan para comunicarse entre sí, los SMS y las llamadas pueden, en determinadas circunstancias, desviarse hacia otras líneas. Varios gobiernos han reconocido en respuestas parlamentarias que los procedimientos de inicio de sesión basados en SMS pueden ser vulnerables por esta vía, aunque señalan que los operadores han tomado medidas de protección. El protocolo se usa en todo el mundo, por lo que la debilidad no afecta a un único país. Una tarjeta SIM de repuesto obtenida de forma fraudulenta actúa de forma igual de invisible.
- Vinculación de dispositivo («ghost pairing»): en WhatsApp, los delincuentes pueden activar un dispositivo adicional mediante un código de vinculación. Según las asociaciones de consumidores, WhatsApp sigue funcionando con normalidad en el teléfono de la víctima, por lo que el ataque suele tardar en descubrirse. Varios organismos europeos informaron en 2026 de esta estafa disfrazada de una votación falsa para una escuela de baile o un concurso.
Una vez tomada la cuenta, los delincuentes suelen escribir a los contactos de la víctima. Las asociaciones de consumidores recomiendan por ello tratar con precaución los enlaces y las peticiones de dinero aunque parezcan venir de contactos conocidos, y comprobar cualquier petición inusual por otra vía ya conocida.
Comprobar uno mismo el desvío de llamadas y el buzón de voz
Si las llamadas o los SMS se están desviando en secreto puede comprobarse con códigos del estándar GSM (Global System for Mobile Communications). Estos códigos están normalizados internacionalmente y funcionan igual en la mayoría de países, España incluida. Se escriben en la aplicación de teléfono y se envían con la tecla de llamada; el móvil muestra después el estado.
- *#21# muestra si todas las llamadas y SMS se desvían de forma permanente.
- *#61# muestra adónde van las llamadas sin respuesta, por ejemplo de noche, si nadie contesta.
- *#62# muestra adónde van las llamadas cuando el teléfono está inaccesible.
- ##002# elimina todos los desvíos de una vez.
Si aparece «desactivado» o el número de buzón de voz del propio operador, todo está en orden; un número desconocido, y más aún extranjero, es una señal de alarma. Quien use el buzón de voz debería cambiar su PIN en el menú del buzón o en el portal del operador, o desactivarlo si no lo necesita. Si no hay nada configurado para las llamadas sin respuesta y no existe ningún mensaje de voz, puede descartarse la vía del buzón.
Una interceptación dentro de la red móvil o una SIM de repuesto fraudulenta no se puede detectar desde el propio teléfono. Solo el operador puede comprobar si hubo accesos sospechosos a la línea. Para la protección de la cuenta, la respuesta es secundaria: con una contraseña adicional, un código interceptado no sirve de nada.
PIN o contraseña: la diferencia
El segundo factor de protección, además del código, es un secreto que solo conoce el titular de la cuenta; técnicamente, una forma de autenticación de dos factores (2FA). Telegram lo describe así en su ayuda: con la verificación en dos pasos activada, hacen falta un código y una contraseña para iniciar sesión.
Lo decisivo es la fortaleza de ese secreto. Un PIN solo tiene cifras; cuatro cifras dan apenas 10.000 combinaciones, y muchas personas eligen una fecha como un cumpleaños, justo lo primero que prueban los atacantes, sobre todo si ya han podido leer conversaciones con fechas de nacimiento o aniversarios. Una contraseña real combina letras, cifras y caracteres especiales y puede tener cualquier longitud. En Telegram la contraseña adicional es de libre elección; en Signal el PIN puede configurarse como contraseña alfanumérica; WhatsApp usa un PIN de seis cifras y ha anunciado una contraseña más larga con caracteres especiales dentro del despliegue de las claves de acceso.
Recomendación de la redacción para contraseñas de mensajería
- Al menos 24 caracteres, combinando mayúsculas, minúsculas, cifras y caracteres especiales; deliberadamente por encima de los mínimos que suelen recomendar las agencias de ciberseguridad (a menudo 8 a 12 caracteres con los cuatro tipos, o 20 a 25 caracteres con dos tipos).
- Generarla de forma aleatoria en vez de inventarla uno mismo, lo más seguro con el generador integrado en un gestor de contraseñas. Usar generadores web solo de proveedores serios que creen la contraseña en el propio navegador.
- Evitar nombres, fechas de nacimiento, patrones de teclado como «qwerty»; evitar caracteres que falten en algunos teclados.
- Una contraseña distinta para cada servicio, guardada en un gestor de contraseñas, nunca en chats, correos o notas. Estas herramientas vienen integradas en iPhone y Android o existen como aplicaciones independientes, y se protegen a su vez con una contraseña maestra fuerte.
El correo electrónico que se pide al configurar la cuenta no protege por sí solo. Es la salida de emergencia si se pierde la contraseña: el servicio envía allí un código para restablecerla. Telegram recomienda proteger también ese correo con una contraseña fuerte y, a ser posible, verificación en dos pasos.
Activar la protección: Telegram, WhatsApp, Signal
Telegram: «Ajustes», «Privacidad y seguridad», «Verificación en dos pasos», luego «Establecer una contraseña». Escribir la contraseña dos veces, añadir un correo electrónico y confirmarlo con el código recibido. Si Telegram pide una «contraseña actual» que nunca se estableció, probablemente ya la haya puesto otra persona.
WhatsApp: «Ajustes», «Cuenta», «Verificación en dos pasos», luego «Activar», fijar un PIN y añadir un correo electrónico. Según la ayuda de WhatsApp, el correo es opcional; sin él hay que esperar siete días si se olvida el PIN. En «Ajustes», «Cuenta», «Claves de acceso» también pueden crearse claves digitales guardadas en el propio teléfono y desbloqueadas con huella, reconocimiento facial o bloqueo de pantalla. En «Dispositivos vinculados» aparece cada aparato que puede leer la cuenta.
Signal: abrir «Ajustes», «Cuenta» desde la foto de perfil, crear un PIN de Signal, lo ideal como una contraseña más larga, y activar el «bloqueo de registro». Según la ayuda de Signal, esto impide registrar el número en otro dispositivo sin el PIN. Si se olvida el PIN, puede quedar bloqueado hasta siete días; Signal no puede recuperarlo. En «Dispositivos vinculados», Signal muestra todos los ordenadores y tabletas donde también funciona la cuenta.
Cuenta secuestrada: los primeros 10 minutos
Si la aplicación avisa de un inicio de sesión que no se ha provocado uno mismo, cada minuto cuenta:
- Cerrar la sesión desconocida: en Telegram, en «Ajustes», «Dispositivos», tocar el dispositivo desconocido y elegir «Finalizar sesión»; en WhatsApp, en «Dispositivos vinculados»; en Signal, en «Dispositivos vinculados». Según la ayuda de Telegram, el atacante no podrá volver a entrar después sin conocer la contraseña adicional.
- Activar o cambiar de inmediato la contraseña adicional y comprobar si se ha añadido un correo electrónico ajeno o se ha cambiado el nombre de usuario.
- Revisar las conversaciones desde el inicio de sesión ajeno y avisar a los contactos por otra vía si se enviaron mensajes en nombre propio.
- Dar por conocidas y cambiar todas las contraseñas, códigos o datos de cuenta que se hayan compartido alguna vez en chats.
- No devolver llamadas a números desconocidos y denunciar en caso de perjuicio, algo posible en muchos lugares también en línea. En España, el Instituto Nacional de Ciberseguridad (INCIBE), a través de su Oficina de Seguridad del Internauta (OSI), también recoge este tipo de incidentes.
Preguntas frecuentes
¿Qué podía ver un delincuente con una sesión de Telegram secuestrada?
En principio, todos los chats y grupos normales con su historial, los contactos y las fotos y archivos compartidos, porque Telegram guarda ese contenido en la nube. Los «chats secretos» son la excepción: solo existen en el dispositivo donde se mantuvieron. Telegram no indica si el contenido se llegó a leer realmente.
¿Cómo sé que alguien ha iniciado sesión?
Telegram avisa de los nuevos inicios de sesión en el chat oficial «Telegram» con una marca azul; en «Ajustes», «Dispositivos» aparecen todas las sesiones activas con el tipo de dispositivo y una ubicación aproximada. Esos datos de ubicación se basan en la conexión de red y son solo orientativos.
¿Tengo que memorizar una contraseña de 24 caracteres?
No. El gestor de contraseñas la guarda y puede rellenarla automáticamente en el teléfono. Las aplicaciones de mensajería solo piden la contraseña adicional de vez en cuando, como recordatorio, y cada vez que se inicia sesión en un dispositivo nuevo.
Fuentes y fecha
- Telegram: Preguntas frecuentes (FAQ)
- WhatsApp: Ayuda sobre la verificación en dos pasos; Anuncio sobre claves de acceso y funciones de seguridad de cuenta, 25 de agosto de 2026
- Signal: Ayuda sobre el bloqueo de registro
- Oficina de Seguridad del Internauta (OSI) / INCIBE, España: osi.es
Investigación y datos actualizados a: 1 de noviembre de 2026.
Nota de transparencia: en la investigación, la estructuración y la redacción de este artículo se emplearon herramientas asistidas por IA. Las fuentes utilizadas figuran en el artículo. La publicación se realiza solo tras la aprobación editorial manual. Traducción del artículo original en alemán de NETZ-TRENDS.de, adaptada con los contactos de denuncia españoles. Nota sobre la imagen: ilustración original del equipo editorial de NETZ-TRENDS.