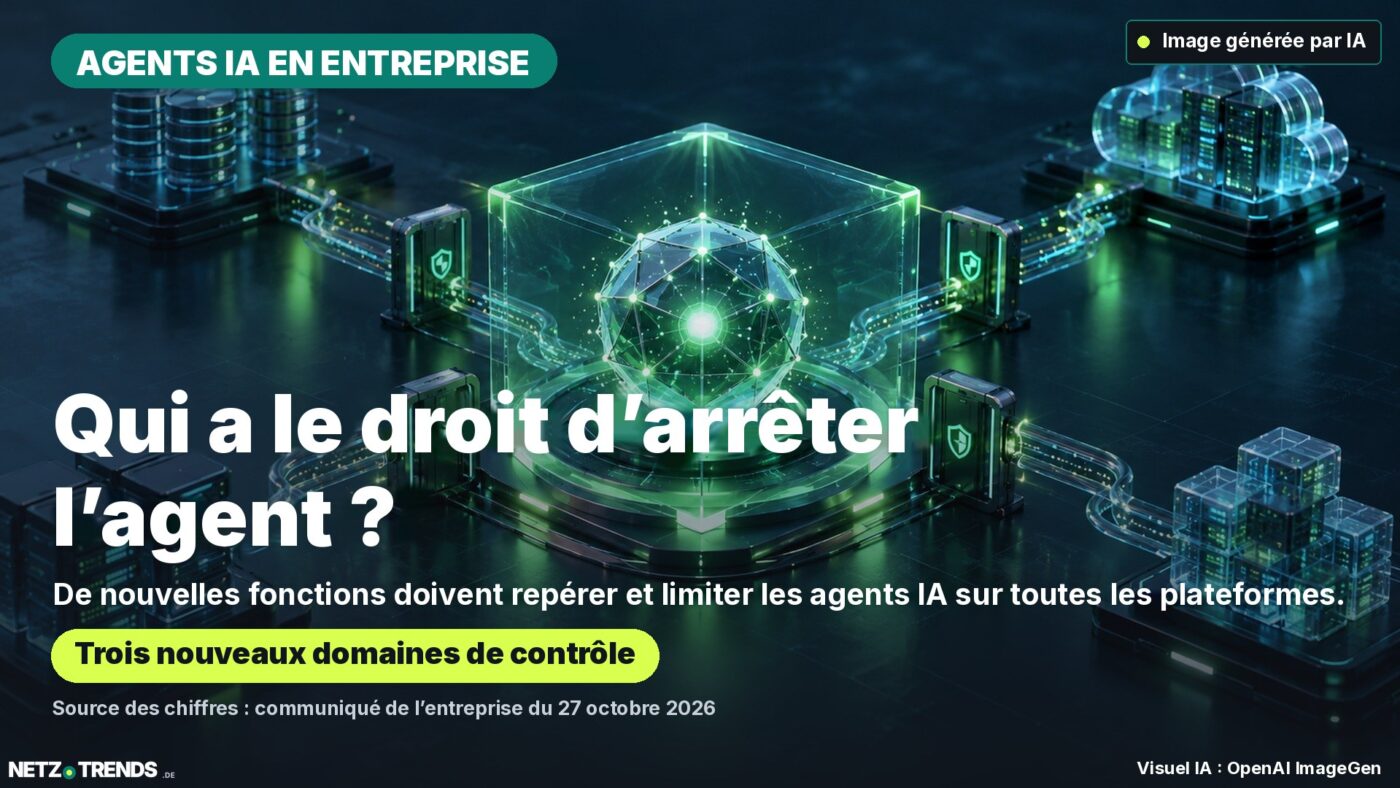
IBM enrichit watsonx Orchestrate de fonctions destinées à repérer, isoler et évaluer des agents d’IA sur plusieurs plateformes. Vault doit en plus limiter leurs accès.
L’essentiel en bref
- IBM annonce de nouvelles fonctions pour gérer des agents d’IA sur différentes plateformes.
- Selon IBM, « Discover » et « Contain » sont d’abord prévues en avant-première technique (tech preview).
- « Evaluate » doit vérifier la qualité, la précision et la conformité aux règles, et rendre visibles les coûts de modèles et de jetons (tokens).
Les entreprises utilisent de plus en plus des agents d’IA pour des tâches où un logiciel récupère des données, utilise des outils et exécute des processus. IBM veut désormais permettre de repérer et de contrôler ces agents même lorsqu’ils ont été créés en dehors de sa propre plateforme. Les fonctions annoncées pour watsonx Orchestrate vont d’une vue d’ensemble centralisée jusqu’à l’isolement des agents suspects.
IBM a présenté ces nouveautés le 27 octobre 2026 lors de son événement TechXchange. Trois axes sont au centre : découvrir les agents, limiter leur comportement à l’exécution et évaluer les résultats. IBM qualifie la détection et l’isolement d’avant-première technique ; l’annonce ne donne aucune date de disponibilité générale. Source : IBM Newsroom, 27 octobre 2026
Ce que doit savoir faire Orchestrate
Avec « Discover », watsonx Orchestrate doit repérer des agents créés dans des environnements tiers. IBM cite Amazon Bedrock, Microsoft Foundry et Google Gemini. La fonction doit aussi recenser les modèles et les serveurs MCP (serveurs Model Context Protocol qui relient les modèles d’IA à des outils et des données). L’objectif est de rendre les agents visibles sans devoir les inscrire un par un, à la main, dans un répertoire. IBM présente explicitement cette fonction de détection, elle aussi, comme une avant-première technique.
« Contain » doit exécuter les agents dans des environnements isolés, afin qu’un agent défaillant ou compromis ne puisse pas facilement perturber d’autres agents. IBM mentionne également un bouton d’arrêt centralisé permettant aux équipes de stopper un agent. Selon IBM, cette offre est elle aussi d’abord une avant-première technique. L’annonce ne précise ni date concrète de disponibilité générale ni tarifs.
Le troisième volet s’appelle « Evaluate ». IBM désigne ainsi des tests de qualité, de précision et de conformité avant le déploiement, ainsi qu’une surveillance en cours d’exploitation. Un aperçu des coûts doit montrer quels modèles un agent utilise et combien de jetons il consomme. Le communiqué ne qualifie pas cette fonction d’évaluation d’avant-première technique ; on ne peut toutefois en déduire ni disponibilité concrète ni périmètre contractuel.
Limiter l’identité et les identifiants
Les fonctions d’Orchestrate s’inscrivent dans une approche de contrôle plus large. IBM décrit Agent Identity comme un registre indiquant à qui appartient un agent, à quelle étape de son cycle de vie il se trouve et quelles autorisations lui ont été accordées. Avec HashiCorp Vault, des identifiants et autorisations de courte durée doivent être utilisés selon le principe du moindre privilège. Selon IBM, l’accès peut être refusé et une session interrompue si un agent tente une action non autorisée.
C’est ce qui distingue cette annonce d’une publication distincte d’IBM du 26 octobre, dans laquelle IBM annonçait la disponibilité générale d’Agent Identity. Le communiqué du lendemain se concentre sur les fonctions supplémentaires d’Orchestrate pour la détection, l’isolement et l’évaluation multiplateformes. Annonce d’IBM sur la disponibilité générale d’Agent Identity
L’intégration avec Vault doit également réduire l’usage de secrets permanents. Selon IBM, Vault peut fournir des identifiants ciblés et de courte durée ; Vault 2.2 doit donner aux agents leurs propres comptes protégés et renouveler automatiquement les identifiants. Ces fonctions ne remplacent pas une attribution rigoureuse des droits : elles n’agissent que dans le cadre des systèmes raccordés et des règles mises en place.
Ce que les entreprises doivent prendre en compte
Pour les entreprises qui répartissent leurs agents sur plusieurs environnements cloud et de développement, une vue d’ensemble centralisée peut aider à mieux documenter les responsabilités et les chemins d’accès. Il s’agit d’une analyse fondée sur les fonctions décrites par IBM, pas d’une preuve indépendante d’efficacité. L’annonce ne contient aucun résultat de test comparatif et ne cite ni clients allemands ni économies concrètes.
Avant une mise en production, les équipes informatiques et de sécurité doivent donc vérifier quelles plateformes sont réellement raccordées, quelles actions un agent peut effectuer et comment un comportement anormal peut être stoppé. Pour « Discover » et « Contain », il faut en outre tenir compte du fait qu’IBM les présente d’abord comme une avant-première technique. Une avant-première ne prouve pas que les fonctions sont déjà disponibles de manière générale pour des processus critiques.
La page produit présente IBM Agent Identity comme une solution d’enregistrement, d’authentification, d’autorisation et de gestion des agents tout au long de leur cycle de vie. Elle mentionne aussi la délégation, les contrôles à l’exécution et les journaux d’audit. IBM Agent Identity : description du produit (en anglais)
Questions fréquentes
Quelles nouvelles fonctions pour les agents d’IA IBM présente-t-il ?
Pour watsonx Orchestrate, IBM annonce les volets « Discover », « Contain » et « Evaluate ». Ils doivent permettre de repérer des agents sur plusieurs plateformes, de les exécuter de manière isolée et de les évaluer avant et pendant l’exploitation.
« Discover » et « Contain » sont-elles déjà disponibles de manière générale ?
Non. Dans son annonce du 27 octobre 2026, IBM qualifie les deux fonctions d’avant-première technique. Aucune date de disponibilité générale n’y est indiquée.
Quel rôle joue HashiCorp Vault ?
Vault doit fournir aux agents des identifiants de courte durée, liés à leur tâche. IBM décrit aussi une liaison avec Agent Identity afin que les autorisations puissent être limitées et retirées en cas d’action non autorisée.
Quels contrôles des agents d’IA seraient les plus importants dans votre entreprise : une vue d’ensemble complète, des droits d’accès stricts ou un moyen d’arrêt immédiat ? Partagez votre avis dans les commentaires.
Sources et date
- IBM Newsroom : nouvelles fonctions d’identité et de contrôle pour les agents d’IA, 27 octobre 2026 (en anglais)
- IBM : Agent Identity est disponible de manière générale, 26 octobre 2026 (en anglais)
- IBM Agent Identity – description du produit (en anglais)
Recherches et données arrêtées au : 31 octobre 2026.
Transparence : cet article est une traduction de l’original allemand publié sur NETZ-TRENDS.de. Il a été recherché et rédigé avec l’aide de l’intelligence artificielle et est destiné à une relecture éditoriale humaine.