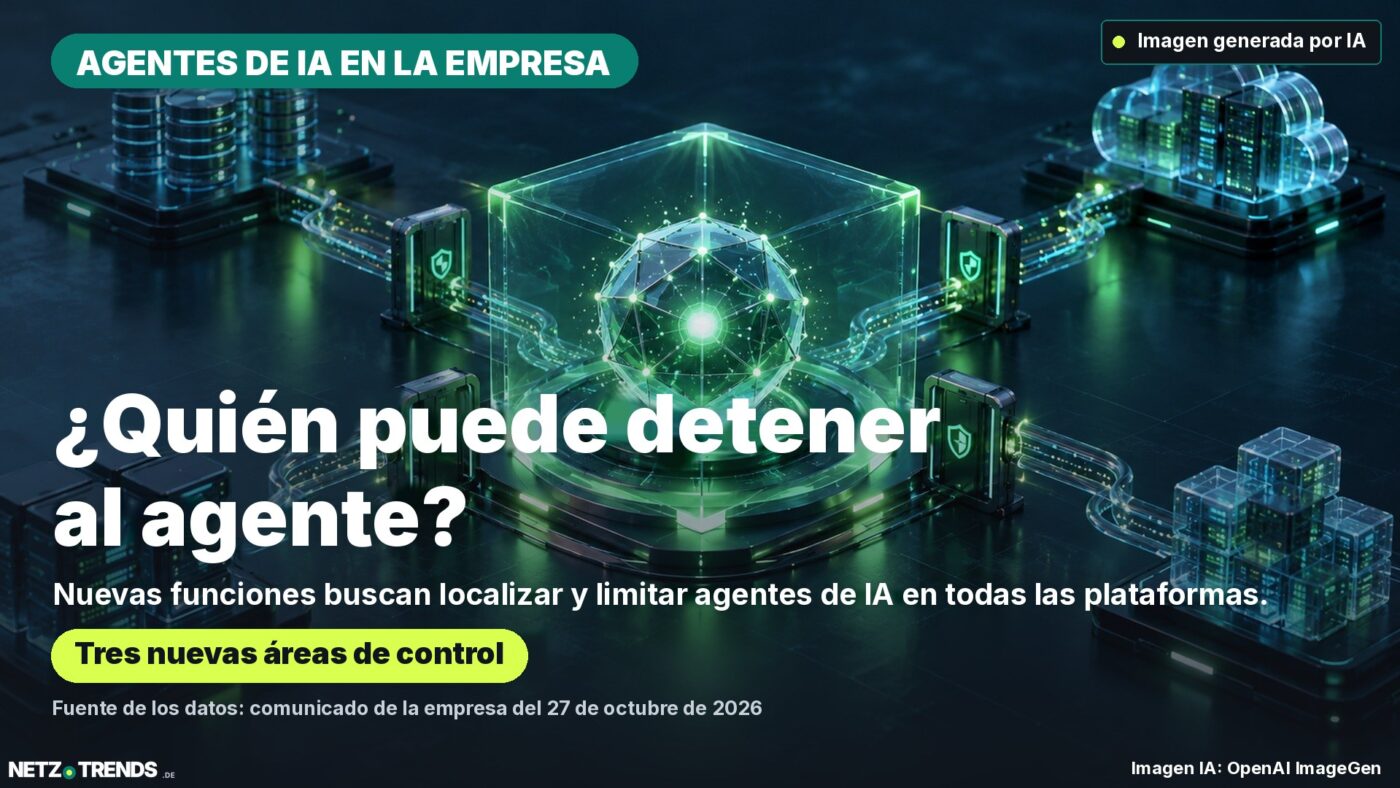
IBM amplía watsonx Orchestrate con funciones pensadas para localizar, aislar y evaluar agentes de IA en varias plataformas. Vault limitará además sus accesos.
Lo más importante
- IBM anuncia nuevas funciones para gestionar agentes de IA en distintas plataformas.
- Según IBM, «Discover» y «Contain» estarán disponibles primero como versión preliminar técnica (tech preview).
- «Evaluate» comprobará la calidad, la precisión y el cumplimiento normativo, y mostrará los costes de modelos y de tokens.
Las empresas recurren cada vez más a agentes de IA para tareas en las que un software consulta datos, utiliza herramientas y ejecuta procesos. IBM quiere que esos agentes puedan localizarse y controlarse también cuando se han creado fuera de su propia plataforma. Las funciones anunciadas para watsonx Orchestrate van desde una visión general centralizada hasta el aislamiento de agentes sospechosos.
IBM presentó las novedades el 27 de octubre de 2026 en su evento TechXchange. Se centran en tres ámbitos: descubrir agentes, limitar su comportamiento en ejecución y evaluar los resultados. IBM califica la detección y el aislamiento de versión preliminar técnica; el anuncio no indica ninguna fecha de disponibilidad general. Fuente: IBM Newsroom, 27 de octubre de 2026 (en inglés)
Lo que podrá hacer Orchestrate
Con «Discover», watsonx Orchestrate localizará agentes creados en entornos de terceros. IBM menciona Amazon Bedrock, Microsoft Foundry y Google Gemini. La función registrará además modelos y servidores MCP (servidores Model Context Protocol que conectan los modelos de IA con herramientas y datos). El objetivo es hacer visibles los agentes sin tener que darlos de alta uno a uno, a mano, en un directorio. IBM también presenta expresamente esta función de detección como versión preliminar técnica.
«Contain» ejecutará los agentes en entornos aislados para que un agente defectuoso o comprometido no pueda afectar fácilmente a otros agentes. IBM menciona además un interruptor central de apagado con el que los equipos pueden detener un agente. Según IBM, esta oferta también es al principio una versión preliminar técnica. El anuncio no indica ni una fecha concreta de disponibilidad general ni precios.
El tercer ámbito se llama «Evaluate». IBM describe con él pruebas de calidad, precisión y cumplimiento normativo antes del despliegue, así como una supervisión durante el funcionamiento. Un resumen de costes mostrará qué modelos utiliza un agente y cuántos tokens consume. El comunicado no califica esta función de evaluación como versión preliminar técnica; sin embargo, de ello no puede deducirse ni una disponibilidad concreta ni un alcance contractual.
Limitar identidad y credenciales
Las funciones de Orchestrate forman parte de un enfoque de control más amplio. IBM describe Agent Identity como un registro que indica a quién pertenece un agente, en qué fase de su ciclo de vida se encuentra y qué permisos se le han concedido. Junto con HashiCorp Vault, se emplearán credenciales y permisos de corta duración según el principio de mínimo privilegio. Según IBM, se puede denegar el acceso y cerrar una sesión si un agente intenta una acción no autorizada.
Esto distingue el anuncio de una publicación separada de IBM del 26 de octubre, en la que IBM comunicó la disponibilidad general de Agent Identity. El comunicado del día siguiente se centra en las funciones adicionales de Orchestrate para la detección, el aislamiento y la evaluación entre plataformas. Comunicado de IBM sobre la disponibilidad general de Agent Identity (en inglés)
La integración con Vault también reducirá el uso de secretos permanentes. Según IBM, Vault puede proporcionar credenciales específicas y de corta duración; Vault 2.2 dará a los agentes cuentas protegidas propias y renovará las credenciales automáticamente. Estas funciones no sustituyen una asignación cuidadosa de permisos: solo actúan dentro de los sistemas conectados y de las políticas configuradas.
Qué deben tener en cuenta las empresas
Para las empresas que distribuyen agentes entre varios entornos de nube y desarrollo, una visión general centralizada puede ayudar a documentar mejor las responsabilidades y las vías de acceso. Se trata de una valoración basada en las funciones descritas por IBM, no de una prueba independiente de eficacia. El anuncio no contiene resultados de pruebas comparativas ni menciona clientes alemanes o ahorros concretos.
Antes de un uso en producción, los equipos de TI y de seguridad deberían comprobar qué plataformas están realmente conectadas, qué acciones puede realizar un agente y cómo puede detenerse un comportamiento anómalo. En el caso de «Discover» y «Contain», hay que tener en cuenta además que IBM las presenta primero como versión preliminar técnica. Una versión preliminar no demuestra que las funciones estén ya disponibles de forma general para procesos críticos.
La página del producto describe IBM Agent Identity como una solución para registrar, autenticar, autorizar y gestionar agentes a lo largo de su ciclo de vida. También menciona la delegación, los controles en tiempo de ejecución y los registros de auditoría como componentes. IBM Agent Identity: descripción del producto (en inglés)
Preguntas frecuentes
¿Qué nuevas funciones para agentes de IA presenta IBM?
Para watsonx Orchestrate, IBM anuncia los ámbitos «Discover», «Contain» y «Evaluate». Permitirán localizar agentes en varias plataformas, ejecutarlos de forma aislada y evaluarlos antes y durante su funcionamiento.
¿Están ya disponibles de forma general «Discover» y «Contain»?
No. En su anuncio del 27 de octubre de 2026, IBM califica ambas funciones de versión preliminar técnica. No se indica ninguna fecha de disponibilidad general.
¿Qué papel desempeña HashiCorp Vault?
Vault proporcionará a los agentes credenciales de corta duración y vinculadas a cada tarea. IBM describe además una conexión con Agent Identity para que los permisos puedan limitarse y retirarse ante acciones no autorizadas.
¿Qué controles de agentes de IA serían más importantes en su empresa: una visión general completa, derechos de acceso estrictos o una forma de apagado inmediato? Comparta su opinión en los comentarios.
Fuentes y fecha
- IBM Newsroom: nuevas funciones de identidad y control para agentes de IA, 27 de octubre de 2026 (en inglés)
- IBM: Agent Identity ya está disponible de forma general, 26 de octubre de 2026 (en inglés)
- IBM Agent Identity – descripción del producto (en inglés)
Investigación y datos a fecha de: 31 de octubre de 2026.
Transparencia: este artículo es una traducción del original alemán publicado en NETZ-TRENDS.de. Se investigó y redactó con ayuda de inteligencia artificial y está destinado a revisión editorial humana.