Un SMS manipulado corta las llamadas en curso, revelado el 29 de octubre de 2026: Android 12 y 13 siguen sin corrección
Lo esencial en breve
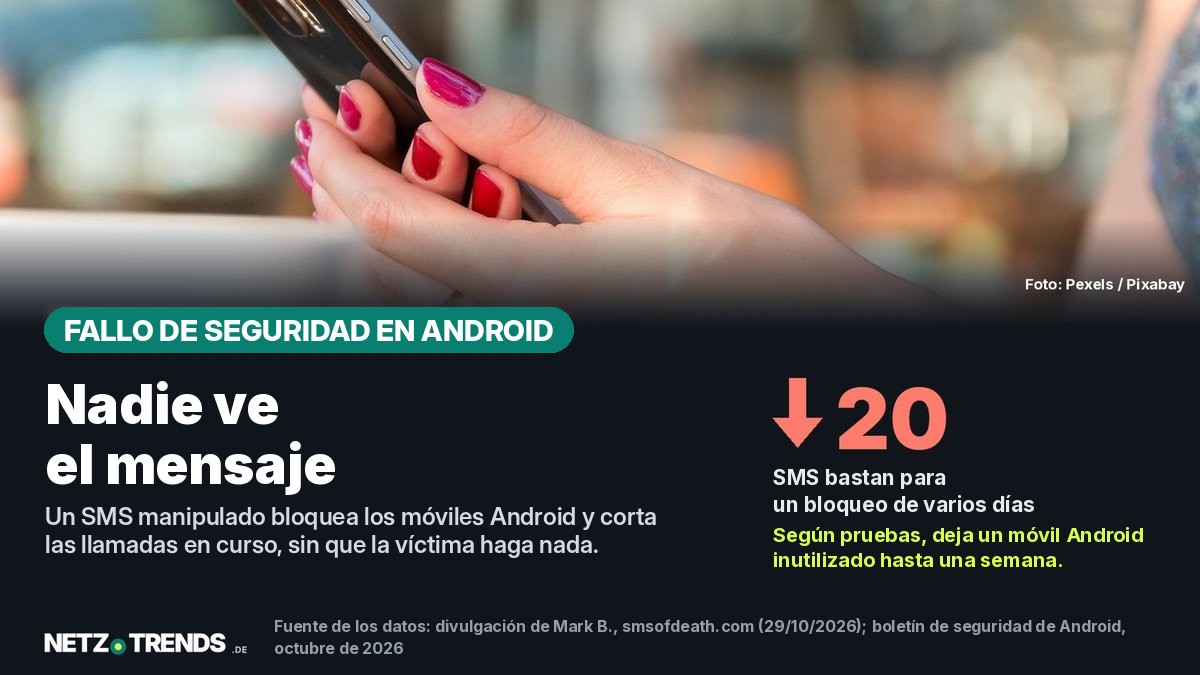
- Un solo SMS manipulado bloquea el módulo telefónico de los smartphones Android sin ninguna intervención de la persona destinataria y corta las llamadas en curso, incluidas las de emergencia.
- Según el investigador de seguridad, están afectadas las versiones de Android 12 a 17; Google cerró la vulnerabilidad en la actualización de seguridad de octubre de 2026, pero solo para Android 14 a 17.
- Para Android 12 y 13 todavía no existe ningún parche oficial, aunque en ellas se ejecuta el mismo código defectuoso.
Un único SMS basta para bloquear un smartphone Android y cortar las llamadas en curso, sin que las personas afectadas hagan nada. El investigador de seguridad Mark B. ha bautizado la vulnerabilidad como «SMS of Death».
El mensaje llega en silencio. Por lo general, las personas afectadas no ven ningún SMS en su bandeja de entrada, ninguna notificación ni indicio de remitente: solo una llamada que se corta de golpe o un teléfono que se congela brevemente. Android procesa el mensaje manipulado antes incluso de que llegue al historial de mensajes visible.
Según la documentación del propio investigador, Google recibió el aviso de la vulnerabilidad ya en mayo de 2026 a través de su propio programa de recompensas por errores (bug bounty) y redactó un commit de corrección en junio. Aun así, la vulnerabilidad no figura con su número CVE en el boletín oficial de seguridad de Android de octubre de 2026, una cuestión que el propio investigador también deja abierta.
Cómo funciona técnicamente el ataque
El ataque aprovecha una tecnología móvil obsoleta llamada WAP Push, concebida originalmente para que los operadores de red pudieran enviar mensajes de configuración a los teléfonos. Android procesa estos mensajes mediante la función WapPushOverSms.decodeWapPdu() del componente de telefonía del sistema operativo. Según el análisis técnico del investigador, esta función lee un valor de longitud del mensaje sin comprobarlo suficientemente. Con un mensaje formateado incorrectamente a propósito, ese valor pasa a ser negativo; Android intenta entonces crear un campo de datos de tamaño negativo y se bloquea con una excepción no controlada.
En la práctica, esto significa que a una atacante o un atacante le basta con el número de teléfono del objetivo para enviar el mensaje manipulado como un SMS de datos a través del puerto 2948, sin ningún acceso al propio dispositivo y sin que el objetivo tenga que pulsar ni abrir nada. El proceso del sistema responsable, com.android.phone, se bloquea y se reinicia, lo que según el investigador tarda entre uno y dos segundos. Durante ese tiempo se corta cualquier llamada en curso, con el código de error interno «CS_DEATH».
Los operadores de red suelen reenviar automáticamente los mensajes no entregados. Por ello, el bloqueo puede repetirse sin necesidad de enviar otro mensaje. En las pruebas del investigador, esto provocó caídas intermitentes de hasta una semana. En sus ensayos, unos 20 mensajes de este tipo bastaron para dejar un smartphone prácticamente inutilizable durante un periodo prolongado, porque el mensaje defectuoso permanece en la cola y se vuelve a procesar con cada reinicio: un bucle de reinicios que fácilmente podría llevar a usuarias y usuarios corrientes a restablecer el dispositivo a los ajustes de fábrica.
En su divulgación en inglés, el propio investigador resume así el problema central:
«The vulnerability allows a remote attacker to crash a victim’s phone process with just their phone number, no user interaction required.» (En español: «La vulnerabilidad permite a una atacante o un atacante bloquear el proceso telefónico de una víctima solo con su número de teléfono, sin ninguna interacción en el dispositivo»).
Mark B., investigador de seguridad, en su divulgación completa en smsofdeath.com (29 de octubre de 2026)
Qué dispositivos y versiones de Android están afectados
Según la divulgación, el código defectuoso está presente en Android 12 a 17, es decir, en prácticamente todos los smartphones que se han comercializado con Android en los últimos cuatro años aproximadamente. El investigador afirma haber probado la vulnerabilidad con una tasa de reproducción del 100 % en un Google Pixel 9 con el firmware de abril de 2026, así como en distintos dispositivos de las series Samsung Galaxy y Galaxy A.
También en Alemania, Android es con diferencia el sistema operativo para smartphones más extendido. Por tanto, la vulnerabilidad no afecta a dispositivos minoritarios, sino a una gran parte de los smartphones que se utilizan en Alemania, independientemente del fabricante, siempre que la versión de Android correspondiente se encuentre dentro del rango afectado.
| Versión de Android | Código defectuoso presente | Parche en la actualización de octubre de 2026 |
|---|---|---|
| Android 12 / 12L | sí | no |
| Android 13 | sí | no |
| Android 14 | sí | sí |
| Android 15 | sí | sí |
| Android 16 / 16 QPR2 | sí | sí |
| Android 17 | sí | sí |
Fuente: divulgación del investigador de seguridad Mark B., smsofdeath.com, a 29 de octubre de 2026. No está claro si los dispositivos más antiguos que ya no reciben soporte obtendrán una corrección ni cuándo.
Qué ha hecho Google hasta ahora
Según la divulgación del investigador, este notificó el fallo el 5 de mayo de 2026 a través del Android & Devices Vulnerability Rewards Program, el programa de recompensas por errores de Google para el sistema operativo. Según la documentación del código fuente que pudo consultar, el 15 de junio de 2026 se redactó un commit de corrección titulado «Fix remote DoS in decodeWapPdu», que finalmente se distribuyó con la actualización de seguridad de Android de octubre de 2026.
La corrección realmente implementada difiere de la solución que había propuesto el propio investigador. Mientras que él había sugerido comprobar el valor de longitud, la solución de Google captura la excepción que se produce y, a continuación, elimina el mensaje desencadenante de la base de datos de SMS del dispositivo.
Sigue sin saberse cuándo, o si, Android 12 y 13 recibirán una corrección. Según la divulgación, ambas versiones utilizan el mismo código defectuoso que las versiones más recientes ya parcheadas, pero no se incluyeron en la actualización de octubre. Para los dispositivos que, de todos modos, ya no reciben actualizaciones de seguridad, el investigador no menciona por ahora ninguna solución oficial.
La cuestión abierta en el boletín oficial
Un vistazo al boletín oficial de seguridad de Android de octubre de 2026 plantea una pregunta que tampoco responde el investigador: el número CVE 2026-58882, con el que figura allí la vulnerabilidad «SMS of Death», no aparece en el propio boletín. Tampoco se encuentran en la lista oficial términos de búsqueda como «WapPushOverSms» o «decodeWapPdu».
En su lugar, el boletín recoge otra vulnerabilidad de denegación de servicio, calificada como alta, en el componente de telefonía del sistema, registrada con el número CVE-2026-58859 y que afecta a Android 17. Con los documentos de acceso público no es posible aclarar de forma concluyente si se trata de la misma vulnerabilidad con otro identificador, de una vulnerabilidad relacionada corregida por separado o de un simple error de documentación. No fue posible consultar a Google antes del cierre de la edición; en su divulgación, el investigador se limita a señalar que su corrección no aparece en el boletín con el número CVE que él utilizó.
¿Qué es exactamente WAP Push?
WAP Push es una tecnología móvil utilizada desde principios de la década de 2000 con la que los operadores de red envían automáticamente mensajes de configuración a los teléfonos, por ejemplo para el internet móvil o los MMS. Los mensajes se transmiten como SMS de datos especiales y el sistema operativo los procesa en segundo plano sin que las usuarias y los usuarios lleguen a verlos.
Qué pueden hacer ahora las personas afectadas
Un ataque a través de esta vulnerabilidad no deja rastros visibles en la bandeja de entrada para terceros, por lo que no puede detectarse de forma específica. Aun así, es posible prevenirlo, sobre todo con una actualización de seguridad reciente.
Lista de comprobación: revisar la actualización de seguridad de Android
- En los ajustes, en «Sistema» o en «Seguridad y privacidad», comprobar si está instalada la actualización de seguridad de octubre de 2026 o una posterior.
- Si falta la actualización, iniciar la instalación automática y reiniciar después el dispositivo: el parche solo surte pleno efecto tras un reinicio.
- Quien utilice un dispositivo con Android 12 o 13 no recibirá, según la información actual, ninguna corrección para esta vulnerabilidad concreta: un motivo para fijarse en el compromiso de actualizaciones restante del fabricante en la próxima compra.
- Si un dispositivo se reinicia repetidamente o entra en un bucle de recuperación: no elegir precipitadamente «Borrar datos» o el restablecimiento de fábrica. El investigador describe un método técnico mediante Android Debug Bridge (ADB) que elimina el mensaje bloqueante sin perder datos, aunque para ello se necesitan un ordenador y conocimientos técnicos básicos.
En caso de duda o de problemas graves, se puede acudir al servicio de atención al cliente del fabricante del smartphone o del operador de telefonía móvil.
Preguntas frecuentes
¿Tengo que pulsar algo o abrir una aplicación para verme afectado?
No. Según el investigador, el ataque funciona completamente sin intervención en el dispositivo: basta con conocer el número de teléfono. El mensaje se procesa en segundo plano antes de que pudiera aparecer en el historial de mensajes visible.
¿Cómo sé si mi smartphone se ha visto afectado?
Una señal típica es una llamada que se corta de repente, seguida de una breve congelación o de un reinicio del dispositivo. Según la divulgación, por lo general no aparece ningún SMS sospechoso en la bandeja de entrada, ya que el mensaje se procesa antes de mostrarse y, una vez aplicado el parche, se elimina automáticamente.
¿Protege un antivirus frente a esta vulnerabilidad?
La divulgación no dice nada al respecto. Como el fallo se encuentra en lo más profundo del componente de telefonía del sistema operativo y no se desencadena a través de una aplicación instalada, no está claro si las aplicaciones de seguridad habituales pueden siquiera detectar el ataque. La actualización de seguridad oficial de Google o del fabricante del dispositivo sigue siendo la única protección confirmada por Google.
¿Hay ya informes de ataques reales?
Según la información de acceso público disponible hasta ahora, no. Hasta la fecha se ha descrito la reproducción de la vulnerabilidad en condiciones de prueba y sus posibles consecuencias, pero ningún caso de ataque conocido fuera de pruebas controladas.
¿Cómo gestiona usted las actualizaciones de seguridad en su smartphone: las instala enseguida o suele aplazarlas? Cuéntenos su opinión en los comentarios.
Fuentes y fecha
- Mark B.: Divulgación completa «SMS of Death» (CVE-2026-58882), smsofdeath.com, publicada el 29 de octubre de 2026
- Mark B.: Repositorio de prueba de concepto en GitHub
- Android Open Source Project: Boletín de seguridad de Android, octubre de 2026
Fecha de la investigación y de los datos: 31 de octubre de 2026.
Nota de transparencia: en la investigación, estructuración y elaboración de este artículo se han utilizado herramientas basadas en IA. Las fuentes utilizadas se indican en el artículo. La publicación solo se produce tras la aprobación editorial manual.